K Initial |
K 1 Version importiert |
(kein Unterschied)
| |
Aktuelle Version vom 24. September 2026, 13:23 Uhr
Neu bei Securepoint: 10.2026
Bedingungen des Datenverkehrs



Kommunikationsbedingungen
- Die Kommunikation zwischen allen Komponenten erfolgt über TLS-gesicherte Verbindungen mit gegenseitiger Zertifikatsprüfung und Certificate Pinning.
- Insbesondere bedeutet das, dass die TLS-Verbindung zwischen den Komponenten nicht unterbrochen werden darf.
- Gegebenenfalls muss in einer vorgeschalteten Firewall und/oder (transparentem) Proxy eine Ausnahme für den Zugriff auf Port 443 (HTTPS) eingerichtet werden, damit andere Application Control Appliances und der AdminWizard ungefiltert auf die Application Control Appliance und die TrustLevel Service Datenbank zugreifen können.
- Proxies werden nicht unterstützt.
Syslog Server
- Die Application Control Appliance kann Log-Meldungen an einen externen Syslog Server senden.
- Der Syslog-Server selbst ist nicht Bestandteil der Application Control Appliance.
Es stehen jedoch verschiedene kommerzielle und freie Produkte zur Verfügung.
Jede Linux-Distribution enthält z.B. einen Syslog-Server. - Für Hilfe bei Supportanfragen sind Syslogs zwingend erforderlich.
Datenverkehr zwischen Komponenten
| Komponente | Kommunikationspartner | Port |
|---|---|---|
| Application Control Appliance | Hosts:
|
|
| andere Application Control Appliance in einem Cluster |
| |
| mögliche selbst konfigurierte DNS-, NTP- und Syslog-Server | Standard Ports der Dienste | |
| AdminWizard | Hosts:
|
|
| Application Control Appliance |
| |
| Agent | Application Control Appliance |
|
| Client Computer (ohne Zugriff auf das Active Directory) | Cloudflare CDN |
|
Installation VMware
Installation mit der VMware Web Konsole


Installation mit dem ovftool in VMware
Alternativ zur Web Konsole kann die OVA in VMware ESXi auch mit ovftool importiert werden. Dafür müssen im folgenden Code Speicherort, Pfad zur OVA Datei, das Root-Passwort und die esxi-IP-Adresse eingegeben werden:
ovftool.exe --acceptAllEulas --name=SecuLution --datastore=<Speicherort> "<Pfad_zur_OVA_Datei>" vi://root:<esxi-root-passwort>@<esxi-IP-Adresse>
Einstellungen der Netzwerkkarte
Der Adaptertyp der Netzwerkkarte muss VMXNET3 sein und es sollte eine zufällige statische MAC-Adresse gewählt werden. Diese liegen zwischen 00:50:56:00:00:00 und 00:50:56:3F:FF:FF
Ressourcenbedarf der Application Control Appliance
| Komponente | Erklärung |
|---|---|
| CPU | Für eine gute Performance der Application Control Appliance sind 12 CPUs empfohlen, in Testumgebungen sind minimal 4 CPUs lauffähig. Die Datenbank der Application Control Appliance kann zwischenzeitlich bis zu 8 CPUs auslasten, wodurch bei weniger als 9 CPUs das Betriebssystem nicht mehr genügend Leistung zur Verfügung hätte. Deshalb haben sich 12 CPUs als optimal erwiesen. Die Appliance belegt nur dann CPUs, wenn tatsächlich rechenintensive Aufgaben ausgeführt werden, wie z.B. Operationen im AdminWizard GUI oder andere systeminterne Prozesse. |
| RAM |
|
| BIOS | Bei der Application Control Appliance ist es möglich, die BIOS Zeit in localtime zu pflegen |
| Ressourcen | Für einen stabilen Betrieb der virtuellen Maschine ist es wichtig, dass die Application Control Appliance auch bei hoher Last auf dem Hypervisor (z.B. beim Backup der virtuellen Maschine) genügend Ressourcen zur Verfügung hat, um ihre Arbeit ungehindert ausführen zu können. In den meisten Fällen reicht hierfür die Reservierung von CPU-Ressourcen (Reservierung von 5000 MHz) aus |
Andere Hypervisor
OVA importieren oder konvertieren
Die Application Control Appliance wird als OVA zur Verfügung gestellt, die in alle gängige Virtualisierungsumgebunden importiert werden kann.
Sollte die ESXi-Version nicht zur OVA passen, um die Hardware-Version der OVA oder .vmdk zu unterstützen, so muss eine Hardware-Konvertierung durchgeführt werden.
Proxmox
Das folgende Skript automatisiert das Importieren einer virtuellen Maschine aus einer OVA-Datei in Proxmox.
Die Konfigurationsvariablen am Anfang des Skripts müssen individuell angepasst werden
Hyper-V
- Die OVA-Datei via Powershell oder anderer Konsole mt folgendem Befehl entpacken
tar -xf C:\<Pfad>\Securepoint_Appliance_5\Securepoint_Appliance_5.ova - Temporär den Pfad zu VirtualBox in der aktuellen Sitzung speichern
$env:Path += ";C:\Program Files\Oracle\VirtualBox" - Nach dem Entpacken in eine VHD umwandeln
VBoxManage clonemedium disk "C:\<Pfad>\Securepoint_Appliance_5\Securepoint_Appliance_5-disk1.vmdk" "C:\<Pfad>\Securepoint_Appliance_5\Securepoint_Appliance_5_vbox.vhd" --format VHD - Dann zu einer VHDX konvertieren. Diese kann dann in Hyper-V direkt als Festplatte angegeben werden
Convert-VHD -Path "C:\<Pfad>\Securepoint_Appliance_5\Securepoint_Appliance_5_vbox.vhd" -DestinationPath "C:\<Pfad>\Securepoint_Appliance_5\Securepoint_Appliance_5_vbox.vhdx"
Image umwandeln in .vhdx mit QEMU
- Die OVA-Datei via Powershell oder anderer Konsole mt folgendem Befehl entpacken
tar -xf C:\<Pfad>\Securepoint_Appliance_5\Securepoint_Appliance_5.ova - QEMU für Windows über Winget installieren
winget install --id=SoftwareFreedomConservancy.QEMU - Temporär den Installationspfad von QEMU in der aktuellen Sitzung speichern
$env:Path += ";C:\Program Files\qemu" - Die vdmk-Datei in eine VHDX-Datei konvertieren
qemu-img convert -f vmdk -O vhdx "C:\<Pfad>\Securepoint_Appliance_5\Securepoint_Appliance_5-disk1.vmdk" "C:\<Pfad>\Securepoint_Appliance_5\Securepoint_Appliance_5.vhdx"
Die .vhdx - Datei kann nun in Hyper-V direkt als Festplatte angegeben werden.
KVM
Image umwandeln in qcow2 mit QEMU
- Die OVA-Datei mit Linux Bordmitteln mit folgendem Befehl entpacken:
tar -xf /<Pfad>/Securepoint_Appliance_5/Securepoint_Appliance_5.ova - ggf. qemu-img installieren mitShow CodeausblendenKlicken für dauerhafte AnzeigeUbuntu, Linux Mint, Kali Linux, Debian:sudo apt update
sudo apt install qemu-utilsFedora, RHEL, CentOS, Rocky Linux, AlmaLinux:sudo dnf install qemu-imgArch Linux, Manjaro, Endless OS:sudo pacman -S qemuopenSUSE:sudo zypper install qemu-tools/ - Die vmdk-Datei in eine qcow2-Datei konvertieren
qemu-img convert -f vmdk -O qcow2 /<Pfad>/Securepoint_Appliance_5/Securepoint_Appliance_5-disk1.vmdk" /<Pfad>/Securepoint_Appliance_5/Securepoint_Appliance_5.qcow2
Die qcow2-Datei kann nun als Festplatte im Virt-Manager oder einem anderen KVM Verwaltungstool der VM hinzugefügt werden.
Allgemeine Hinweise
- OVA mittels 7zip entpacken
- neue VM auf Hypervisor anlegen (Ressourcenbedarf beachten), keine Festplatte anlegen
- entpackte .vmdk in Ordner der zuvor angelegten VM hochladen / kopieren
- Der VM das .vmdk als vorhandene Festplatte hinzufügen
IP Konfiguration einer oder mehrerer Application Control Appliances
- Die Application Control Server Appliance fragt beim ersten Start nach der Installation einen DHCP-Server nach einer (temporären) IP-Adresse.
- Falls kein DHCP-Server im Netzwerksegment der Application Control Server Appliance betrieben wird, kann beim Booten eine temporäre IP-Adresse manuell in der Konsole eingegeben werden.
- Bei einer temporären Änderung der IP in der Konsole gilt die IP-Konfiguration nur für diesen einen Bootvorgang, d.h. nach jedem Reboot wird die IP wieder auf die fest konfigurierte IP zurückgesetzt.
- Eine dauerhafte Änderung der Konfiguration muss dann über den
 AdminWizard unter
 Securepoint Appliance, Abschnitt IP Konfiguration der Appliance(s), Schaltfläche Konfigurationvorgenommen werden.
Die Application Control unterstützt den Betrieb mehrerer, paralleler Application Control Appliances. Die Application Control Appliances arbeiten dann als Cluster mit automatischer Lastverteilung, Synchronisation und Redundanz (Ausfallsicherheit).
- Zu Beginn sollte nur eine Application Control Appliance in Betrieb genommen werden
- Der AdminWizard sollte mit der ersten Application Control Appliance verbunden werden und in der GUI des AdminWizards unter “Application Control Appliance” muss die IP Konfiguration für die weiteren Application Control Appliances durchgeführt werden
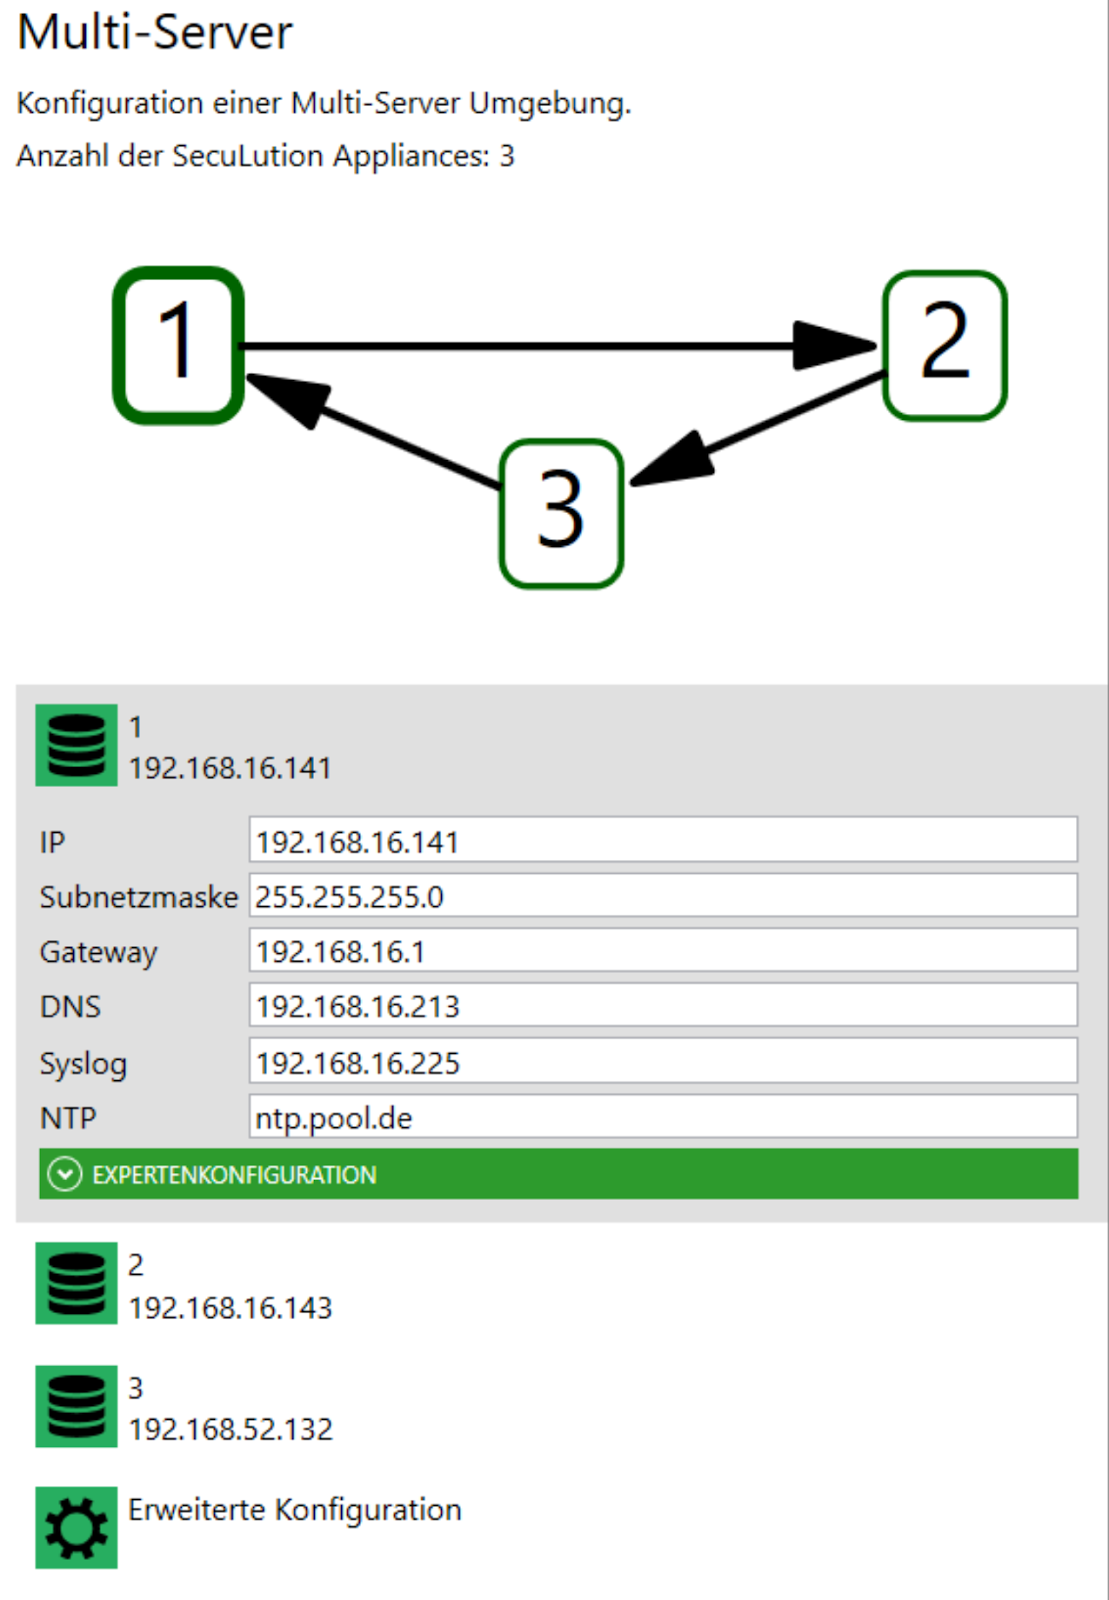
- Falls lizenziert, können nun weitere Application Control Appliances in Betrieb genommen werden, indem jeweils dasselbe OVA Image importiert wird, das für die Inbetriebnahme der ersten Application Control Appliance verwendet wurde. Beim Start muss jeder weiteren Application Control Appliance mitgeteilt werden, unter welcher IP-Adresse die erste Application Control Appliance zu erreichen ist. Hierzu auf der Konsole das Boot-Menü auswählen und unter “multi-server setup” die IP-Adresse der bereits in Betrieb befindlichen ersten Application Control Appliance angeben. Jede zusätzliche Application Control Appliance wird nun automatisch und selbstständig folgende Schritte durchführen:
- per DHCP eine IP-V4 Adresse beziehen
- die über das Boot-Menü angegebene IP-Adresse der ersten Application Control Appliance kontaktieren und die IP-Konfiguration aller Server herunterladen
- Die IP-Adresse der zweiten Application Control Appliance anpingen, um zu prüfen, ob die IP-Adresse der zweiten Application Control Appliance frei ist (Ping ist nicht erfolgreich, folglich ist die zweite Application Control Appliance noch nicht in Betrieb)
- die IP-Konfiguration für die Application Control Appliance aus Schritt b in der Application Control Appliance hinterlegen
- rebooten
- mit der ermittelten IP-Adresse in Betrieb gehen
- die Datenbank mit den bestehenden Application Control Appliances synchronisieren
- Falls weitere Appliances verbunden werden sollen, können diese wie in Schritt 3 beschrieben in Betrieb genommen werden
- ggf. kann nach Abschluss der Installation aller Instanzen des Application Control Appliance Clusters ein Reboot der Application Control Appliance notwendig sein, da die ersten Application Control Appliances beim Boot die nachträglich in Betrieb genommene Application Control Appliance noch nicht erreichen konnte
- Die Application Control Appliance des Clusters booten mit leerer Datenbank (Whitelist) und daher im Lernmodus. Es werden in dieser Zeit also keine Programme verweigert. Spielen Sie eine ggf. vorhandene Datensicherung der bisherigen Application Control Appliance ein und schalten Sie den Lernmodus ab.
