


Erklärung zur Vorgehensweise, wenn der gesamte Datenverkehr einer UTM per VPN über eine andere UTM geleitet werden soll
Neuer Artikel: 10.2026
notempty
Dieser Artikel bezieht sich auf eine Beta-Version
-
Vorbemerkung
Soll der Datenverkehr einer UTM über eine andere UTM geleitet werden, kann dies über eine Wireguard-VPN-Verbindung gelöst werden.
Die UTM, deren Datenverkehr über eine andere UTM geleitet werden soll, heißt im Nachfolgenden Außenstelle.
Die UTM, über die der Datenverkehr geleitet werden soll, wird Zentrale genannt.
Wireguard-Tunnel erstellen
- Zentrale Außenstelle
Zuerst müssen in beiden UTMs Schlüssel im x25519-Format erstellt werden.
Eine Anleitung dazu gibt es hier.
Die jeweils öffentlichen Teile der Schlüssel werden in den gegenseitigen Wireguard-Tunneln benötigtÖffentlicher Teil des Schlüssels der Außenstelle muss beim Erstellen der Wireguard-Verbindung auf der Zentrale eingetragen werden und umgekehrt - Unter eine Verbindung erstellen. Dabei kann fast wie bei der Erstellung einer S2S-Verbindung vorgegangen werden, die hier erklärt ist.
Folgende Dinge sind aber zu beachten:- Außenstelle
- Transfernetz: Ungenutzte private IP-Adresse
- Servernetzwerk: lokales Netzwerk der Außenstelle (meist an _internal_network_)
- Peernetzwerk: 0.0.0.0/0
- Endpunkt: öffentliche IP oder der öffentlich auflösbare FQDN der Zentrale
- Öffentlicher Schlüssel: Öffentlicher Teil des x25519-Schlüssels der Zentrale
- Keepalive: Ja
- Routen erstellen: Nein, da es ansonsten zu Problemen mit der Standard-Route kommen kann
- Zonen/Netzwerkobjekte/Regeln erstellen: Ja
- Zentrale
- Transfernetz: Ungenutzte private IP-Adresse mit gleichem Netzwerkbereich wie in der Außenstelle
- Servernetzwerk: lokales Netzwerk der Zentrale (meist an _internal_network_)
- Peernetzwerk: Das Netz, das bei der Gegenstelle als Servernetzwerk freigegeben worden ist
- Endpunkt: Öffentliche IP oder der öffentlich auflösbare FQDN der Außenstelle
- Öffentlicher Schlüssel: Öffentlicher Teil des x25519-Schlüssels der Außenstelle
- Keepalive: Ja
- Routen/Zonen/Netzwerkobjekte/Regeln erstellen: Ja
- Außenstelle
Paketfilterregeln erstellen
- Außenstelle: In der Außenstelle genügen die automatisch erstellten Regeln.
- Zentrale: Unter mit der Schaltfläche eine neue Regel anlegen .

Dabei sind folgende Dinge zu beachten:

Allgemein
| ||
| Quelle |  internal-network | |
| Ziel |  internet | |
| Dienst |  any | |
| Aktion | ||
[ - ] NAT
| ||
| Typ | ||
| Netzwerkobjekt |  external-interface | |
| Dienst | ||
Routen erstellen
- Zentrale Die automatisch erstellten Routen genügen
- Außenstelle
- Zuerst alle Netzwerke der Außenstelle identifizieren, die über die Zentrale geleitet werden sollen, z.B. 192.168.1.0/24
- Unter Bereich Routing mit der Schaltfläche für jedes dieser Netzwerke eine neue Route erstellen, die das interne Netzwerk über die WireGuard-Schnittstelle ins Internet (0.0.0.0/0) leitet
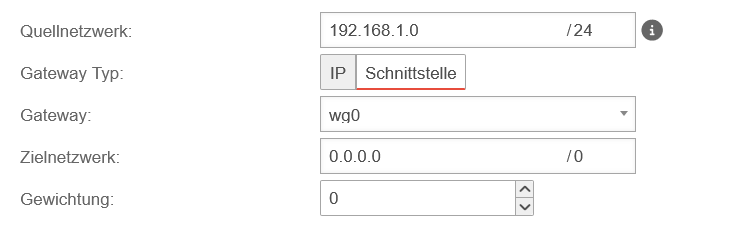
Quellnetzwerk 192.1.68.1.0 /24 Gateway Typ Gateway wg0 Zielnetzwerk 0.0.0.0 /0 - Die Default Route darf nicht geändert werden. Sonst weiß die UTM nicht, wo sie die Gegenstelle des WireGuard Tunnels findet.
