KKeine Bearbeitungszusammenfassung |
KKeine Bearbeitungszusammenfassung |
||
| Zeile 68: | Zeile 68: | ||
/*********** Ende Vorlage ***********/ | /*********** Ende Vorlage ***********/ | ||
--> | --> | ||
{{Build | 14.2.1.1 | beta }} | {{Build | 14.2.1.1 | beta }} | ||
{| class="Release-tbl" | {| class="Release-tbl" | ||
|- | |- | ||
| {{#var:Release Date}}: || | | {{#var:Release Date}}: || 30.10.2026 | ||
| colspan="3" | {{#var:Als Download im RSP}} | |||
|- | |||
| {{#var:Online Update}}: || {{#var:folgt}} | |||
| {{#var:Geplanter Rollout Zeitraum}} || 1 || {{#var:Tag}} | | {{#var:Geplanter Rollout Zeitraum}} || 1 || {{#var:Tag}} | ||
|- | |- | ||
| Zeile 80: | Zeile 83: | ||
<div class="Build_description"> | <div class="Build_description"> | ||
{{#var:Build 14.2.1.1--desc}} | {{#var:Build 14.2.1.1--desc}} | ||
</div><!--/Build_description--></div><!--/Build--> | |||
{{Build | 14.1.9.7 }} | {{Build | 14.1.9.7 }} | ||
Version vom 30. Oktober 2026, 20:00 Uhr
Securepoint UTM v14
Securepoint UTM v14Das BSI empfiehlt - Stand 01.2025 - Schlüssellängen ab 3000 Bit und SHA256
BSI – Technische Richtlinie - Kryptographische Verfahren:Empfehlungen und Schlüssellängen BSI TR-02102-1 | Kapitel 2.3: RSA-Verschlüsselung
Die Default-Einstellung der UTM für neue Zertifikate ist RSA-Verschlüsselung mit 3072 Bit und SHA256 als Hashalgorithmus
Build 14.2.1.1 Beta-Version
| Release Date: | 30.10.2026 | Verfügbar als Download im Reseller Portal (RSP) | ||
| Online Update: | folgt | Geplanter Rollout Zeitraum: | 1 | Tag |
| Terra Cloud: | - | Geplanter Rollout Zeitraum: | 3 | Tage |
- Security Bugfix
- Aktualisierung des CA-Bundles
- Aktualisierung des Kernels
Build 14.1.9.7
| Release Date: | 30.10.2026 | Geplanter Rollout Zeitraum: | 5 | Tage |
| Terra Cloud: | 30.10.2026 | Geplanter Rollout Zeitraum: | 3 | Tage |
- Maintenance / Security Bugfix
- Aktualisierung des Kernels
Build 14.1.9.6
| Release Date: | 26.10.2026 | Geplanter Rollout Zeitraum: | 5 | Tage |
| Terra Cloud: | 26.10.2026 | Geplanter Rollout Zeitraum: | 3 | Tage |
- Security Bugfix
- Aktualisierung des CA-Bundles
Build 14.1.9.5
| Release Date: | 15.10.2026 | Geplanter Rollout Zeitraum: | 6 | Tage |
| Terra Cloud: | 15.10.2026 | Geplanter Rollout Zeitraum: | 3 | Tage |
- Feature
- Über die CLI kann die Schnittstelleneinstellung gso_max_size angepasst werden. Wenn Pakete an eine Netzwerkschnittstelle ausgelagert werden, kann so bei Problemen mit der Paketübertragung die maximale Größe begrenzt werden
Build 14.2.1 Beta-Version
| Release Date: | 12.10.2026 | Geplanter Rollout Zeitraum: | 1 | Tag |
| Terra Cloud: | - | Geplanter Rollout Zeitraum: | 3 | Tage |
Das Hauptziel dieser Versionen ist es, wertvolles Feedback von unseren Partnern zu erhalten. Dieses Feedback fließt in die finale Version unserer Software ein, bevor diese an alle Versionen ausgeliefert wird.
Wir bedanken uns bei allen Partnern für ihre Unterstützung und ihre Beiträge zur Optimierung unserer Software.
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Maintenance / Security Bugfixes
- Behebung einer Sicherheitslücke im IGMP-Proxy
- Aktualisierung des nginx Reverse Proxys auf Version 1.31.3
- Aktualisierung einer Komponente im DNS-Dienst
- CVE-2026-33278 / EUVD-2026-31075
- CVE-2026-77860 / EUVD-2026-80286
- CVE-2026-77955 / EUVD-2026-80287
- CVE-2026-78227 / EUVD-2026-80288
- CVE-2026-80225 / EUVD-2026-80289
- CVE-2026-81634 / EUVD-2026-80290
- CVE-2026-81642 / EUVD-2026-80291
- CVE-2026-82717 / EUVD-2026-80292
- CVE-2026-82720 / EUVD-2026-80293
- CVE-2026-85501 / EUVD-2026-80294
- Aktualisierung von OpenSSL auf Version 3.5.7. Zertifikate mit SHA1-Signaturen werden jetzt als Security Level 0 eingestuft
- Aktualisierung der Virenscanner-Engine
- Aktualisierung des SSH-Dienstes OpenSSH auf Version 10.5p1
- Aktualisierung des HTTP Proxys (Squid) auf Version 7.6
- Features
- Die Spaltenauswahl in der erweiterten Suche wurde weiter optimiert, so dass mehrfach vorkommende Spaltennamen besser unterschieden werden können
- Farben und Beschriftung der Labels in der Mail-Quarantäne wurden für bessere Verständlichkeit optimiert
- Der Button für den Download der Support-Informationen wurde an den linken unteren Bildschirmrand in die Tool-Leiste verschoben
- Nutzern von FreeOTP wird für Securepoint-VPN-Verbindungen für eine bessere Erkennbarkeit nun das Securepoint-Logo angezeigt
- Im Admin UI und im User UI kann zusammen mit dem VPN Client Installer jetzt eine WireGuard-Konfiguration heruntergeladen werden, auch wenn SSL-VPN nicht konfiguriert ist
- Im SSL-VPN wird der Status der Client-Gegenstellen angezeigt
- Im SSL-VPN kann eine S2S Client-Verbindung jetzt manuell getrennt werden, damit der Client durch Neuaufbau der Verbindung geänderte Einstellungen übernimmt
- In Schritt 8 des Installationsassistenten wird die Eingabe einer Stadt verlangt
- Der Rundgang bei der Neuinstallation einer UTM wurde um Informationen zu Paket-Mitschnitten und Abmelden erweitert. Nicht mehr notwendige Schritte wurden entfernt
- Per CLI-Befehl kann der bevorzugte Mobilfunkmodus eines Modems gesetzt werden
- Der bei Intel-X710-Netzwerkkarten standardmäßig aktive LLDP-Agent wird deaktiviert, da die hardwareseitige Verarbeitung von LLDP-Frames zu Problemen mit LACP, Link Aggregation und Bonding führen kann
- Bei der Konfiguration von OAuth2-Verbindungen können ausschließlich RSA-Zertifikate ausgewählt werden
- Bugfixes
- Der Security Scan über das USP funktioniert wieder für UTMs, die mehrere öffentliche IP-Adressen konfiguriert haben
- Das Öffnen einer Websession aus dem USP wurde für eine geringere Internet-Bandbreite optimiert
- Eine Schnittstellenbasierte HTTP-Proxy Konfiguration konnte in einen Fehler laufen, wenn auf der entsprechenden Schnittstelle die IP entfernt wird
- Sporadisch auftretende ungewollte Logouts aus dem Admin-UI wurden behoben
- Bei der Aktivierung der Ähnlichkeitserkennung war der Port 8083 fälschlicherweise von extern erreichbar
- In seltenen Fällen schlug ein Firmware-Update auf Grund einer falsch konfigurierten Regel fehl
- Ein Fehler im Mailrelay bei der Überprüfung von E-Mail-Adressen für öffentliche Ordner im Exchange wurde behoben
- Bei Verwendung des transparenten Proxys mit einem Konfigurations-Profil kam es zu wiederholten Neustarts des Squid-Proxys
- Clientless VPN funktioniert jetzt auch für Entra ID-Nutzer, bei denen kein Vorname (givenName) vergeben wurde
- IPsec-Roadwarrior-Verbindungen mit DHCP-Pools funktionieren nun wieder zuverlässig, wenn sich der Pool im Netzwerk der ausgewählten Schnittstelle befindet
- Die Anonymisierung kann wieder zuverlässig deaktiviert werden
- Beim Bearbeiten eines Wireguard-Peers mit Präfix /32 wird dieses korrekt angezeigt und gespeichert
- In der Maintenance Console werden jetzt auch Passwörter mit mehr als 33 Zeichen akzeptiert
- Im Installationsassistenten wird die Datenschutzeinstellung für den nginx Reverse-Proxy wieder korrekt gesetzt
Known_issue
- Known Issue
| Komponente: | SSL-VPN mit OTP | Beschreibung | SSL-VPN mit OTP funktioniert nicht mit Securepoint Windows VPN Client Versionen ≤ 3.6.2 | Lösung: | Mit dem Windows VPN Client ab v3.6.3 sind SSL-VPN Verbindungen auch mit OTP möglich. Der Client ist erhältlich als automatisches Update, über das Resellerportal (RSP) oder auf Github |
Build 14.1.9.3
| Release Date: | 01.10.2026 | Geplanter Rollout Zeitraum: | 5 | Tage |
| Terra Cloud: | 08.10.3036 | Geplanter Rollout Zeitraum: | 3 | Tage |
- Maintenance / Security Bugfix
- Aktualisierung von OpenSSL
- Bugfix
- Die Stabilität beim Wechsel auf die Primary UTM im Cluster sowie bei der anschließenden Reaktivierung der Anwendungen wurde verbessert
Build 14.1.9.2
| Release Date: | 23.09.2026 | Geplanter Rollout Zeitraum: | 5 | Tage |
| Terra Cloud: | 28.09.2026 | Geplanter Rollout Zeitraum: | 3 | Tage |
- Maintenance / Security Bugfix
- Behebung von Sicherheitslücken im Nameserver
- Kernel update
Build 14.1.9.1
- Release Date: 11.09.2026
- Geplanter Rollout Zeitraum: 5 Tage
- Terra Cloud: 18.09.2026
- Geplanter Rollout Zeitraum: 3 Tage
- Bugfixes
- Bei der Erneuerung von ACME-Zertifikaten, insbesondere bei der Verwendung von vielen Subject Alternative Names (SANs) und Aliasen (CNAMEs) konnte es zu Fehlern kommen
- Beim einmaligen Update über das Unified Security Portal wird die EULA jetzt auch beim Überspringen einer UTM-Version wieder automatisch akzeptiert, so dass zur Finalisierung keine weitere Handlung durch den Nutzer benötigt wird
Build 14.1.9
- Release Date: 26.08.2026
- Geplanter Rollout Zeitraum: 14 Tage
- Terra Cloud: 26.08.2026
- Geplanter Rollout Zeitraum: 3 Tage
- Bugfixes
- War der Webfilter deaktiviert, konnte es dazu führen, dass der transparente Proxy nicht funktionierte
Build 14.1.8
- Release Date: 05.08.2026
- Geplanter Rollout Zeitraum: 14 Tage
- Terra Cloud: 06.08.2026
- Geplanter Rollout Zeitraum: 3 Tage
- Bugfixes
- Bei der Aktivierung der Ähnlichkeitserkennung war der Port 8083 fälschlicherweise von außen erreichbar
- Maintenance / Security Bugfixes
- Behebung einer Sicherheitslücke in OpenSSL (Denial-of-Service-Lücke "HollowByte")
- Behebung von Sicherheitslücken im Clientless VPN (CVE-2026-32853 / EUVD-2026-32853), (CVE-2026-32854 / EUVD-2026-32854)
- Aktualisierung einer Mailfilter-Komponente
Known_issue
- Known Issue
| Komponente: | HTTP-Proxy | Beschreibung: | In manchen Umgebungen kann es passieren, dass Webseiten über den HTTP-Proxy nicht mehr geladen werden, wenn der Webfilter ausgeschaltet ist | Workaround: | Webfilter einschalten, oder Rollback auf 14.1.7 oder früher |
Build 14.1.7
- Release Date: 21.07.2026
- Geplanter Rollout Zeitraum: 14 Tage
- Terra Cloud: 31.07.2026
- Geplanter Rollout Zeitraum: 3 Tage
- Maintenance / Security Bugfixes
- Aktualisierung des Nameserver-Dienstes
- Aktualisierung des Nameserver-Dienstes (CVE-2026-33278 / EUVD-2026-31075)
- Aktualisierung des HTTP Proxys (Squid) (CVE-2026-47729 / EUVD-2026-44962)
- Aktualisierung von Open VPN auf Version 2.6.21
- Bugfixes
- Stabilität und Kompatibilität mit bestimmten Mobile Modem-Firmware-Versionen wurde verbessert
- Mit IBF-Gruppen konfigurierte Paketfilterregeln funktionieren nun wieder korrekt
- Der Synchronisationsstatus des Clusters wurde in seltenen Fällen fälschlicherweise als asynchron ausgewiesen
- In seltenen Fällen kam es beim Update sehr alter UTM-Versionen zu Fehlern beim Ausführen des Updates und beim Import einer Konfiguration
- Fehlerhafte Darstellung bei SSL-VPN Log-Meldungen wurde behoben
Build 14.2.0 Beta-Version
- Release Date: 06.07.2026
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit aktivierten Beta-Updates verfügbar
- Terra Cloud: -
Das Hauptziel dieser Versionen ist es, wertvolles Feedback von unseren Partnern zu erhalten. Dieses Feedback fließt in die finale Version unserer Software ein, bevor diese an alle Versionen ausgeliefert wird.
Wir bedanken uns bei allen Partnern für ihre Unterstützung und ihre Beiträge zur Optimierung unserer Software.
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Neue Features
- Admin- und User-Frontend der UTM stehen nun auch in polnischer Sprache zur Verfügung (experimentell). Es erfolgt keine Browser-abhängige automatische Umstellung der Sprache. Dafür nutzt man den URL-Parameter "lang=pl-beta".
Beispiel: https://192.168.175.1:11115/?lang=pl-beta - Im Verschlüsselungs-Dialog kann jetzt der Sicherheitsmodus gesetzt werden. Im Zertifikatsdialog werden bei Bedarf Zertifikate markiert, die ein bestimmtes Sicherheitslevel unterschreiten
- In allen Dialogen, die Tabellen enthalten, kann nun eine spaltenspezifische Suchfunktion genutzt werden
- Features
- Cluster
- In einem Cluster stehen die Konfigurationen für Primary und Spare nun auf beiden Geräten zum Download zur Verfügung
- Das Mailarchiv wird im Cluster jetzt auf beiden Maschinen synchronisiert
- Um den Umstieg von Bestands-UTMs auf Cluster-UTMs zu erleichtern, kann der Benutzer im Cluster Assistent nun für mehrere Schnittstellen virtuelle IPs anlegen bzw. bestehende IPs umwandeln
- HTTP-Proxy
- In den HTTP Proxy Konfigurationsprofilen werden jetzt alle Werte angezeigt, die aus dem globalen Konfigurationsprofil übernommen wurden
- Das Logging des HTTP-Proxy-Caches wurde erweitert. Debug-Protokolle können nun gezielt für ausgewählte Bereiche und Detailstufen aktiviert werden, um die Analyse komplexer oder sporadisch auftretender Proxy-Probleme zu erleichtern
- Im HTTP-Proxy kann die Anzahl der Threads konfiguriert werden
- Mailfilter
- Beim Neuversand einer E-Mail aus der Quarantäne wird als Absender nun die globale Admin-E-Mailadresse verwendet
- In den Einstellungen des Mailfilters kann konfiguriert werden, ob und wann eine E-Mail erneut gescannt werden soll, falls bei der Erstverarbeitung ein Fehler aufgetreten ist
- Beim Hinzufügen von Filterregeln im Mailfilter kann zwischen dem technischen und dem sichtbaren Absender unterschieden werden
- Mailrelay
- Das DKIM-Ergebnis „policy“ kann für Filterregeln verwendet werden. Zudem lassen sich akzeptierte DKIM-Algorithmen und Mindestschlüssellängen individuell konfigurieren
- TLS-Anforderungen können pro Domain/Hostname konfiguriert werden
- Paketfilter
- QUIC mit Port 443 wurde der Liste der vorkonfigurierten Dienste hinzugefügt
- Netzwerkkonfiguration
- Im Paketfilter wurde die Anzeige der MAC-Adresse aus dem Tooltip in die einblendbaren Detailinformationen verschoben
- In der Netzwerkkonfiguration können Schnittstellen mit Typ Ethernet, Bond, Bridge, VLAN und WLAN bei aktiviertem Router Advertisement und aktivierter Vergabe von IPv6-Adressen nun zwei RDNSS Adressen konfiguriert werden
- Wireguard
- In der Wireguard-Konfiguration ist jetzt ein Port-Wertebereich von 1 - 65535 zulässig
- Beim Erstellen einer neuen Wireguard-Verbindung können - analog zum Peer - auch für AD-Benutzer und lokale Benutzer erweiterte Einstellungen (Zonen und Netzwerkobjekte) konfiguriert werden
- Dashboard
- Der Wert für den aktuellen Datensatz des Load Widgets wird in Form eines Tachos dargestellt
- Das Schnittstellen-Widget wurde um die Auswahl von Datentypen erweitert
- Installationsassistent
- Im Installationsassistenten wird beim Erstellen einer PPPoE- oder DHCP-Modem-Verbindung automatisch der DNS-Server des Providers verwendet, um Probleme mit der Namensauflösung zu verhindern. Bei Bedarf kann diese Option wieder deaktiviert werden
- Im zweiten Schritt des Installationsassistenten (neue Bezeichnung „Sicherheitseinstellungen“) kann nun auch die Berücksichtigung von Threat Intelligence Filter und GeoIP konfiguriert werden
- Beim ersten Login auf eine neue UTM kann nun direkt eine bestehende Konfiguration importiert werden
- Welche Paketfilter-Regeln automatisch angelegt werden sollen kann konfiguriert werden
- Webinterface
- "Neustart" und "Herunterfahren" können jetzt über ein Pop-up-Menü am Menüpunkt „Abmelden“ aufgerufen werden
- Der Inhalt des Seitenmenüpunkts "Anwendungen" wurde neu sortiert und gruppiert, um logische Zusammenhänge besser abzubilden IDS/IPS wurde in das Menü Firewall verschoben und Nameserver zu Netzwerk.
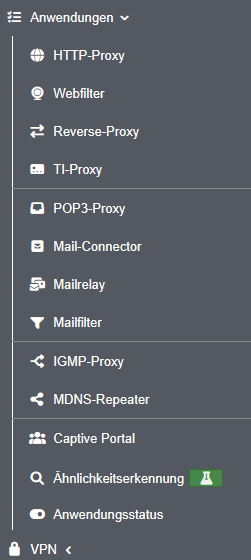
- Die UTMs in einem Cluster werden jetzt als "Primary" und "Spare" beziehungsweise - bezogen auf den Status - als "Aktive Cluster-UTM" und "Passive Cluster-UTM" bezeichnet
- Im Falle von ungespeicherten oder ungültigen Eingaben wird bei einem Seitenwechsel nun ein Warnhinweis angezeigt. Dieser Hinweis kann in den erweiterten Einstellungen bei Bedarf deaktiviert werden
- Beim Hinzufügen einer OAuth 2 Verbindung können Zertifikate angelegt werden, ohne dass der Hinzufügen-Dialog verlassen werden muss
- Die Benennung der Download-Optionen im SSL-VPN-Dialog wurde verbessert
- In den Tabellen für Netzwerkobjekte, Dienste, Webfilter-Profile, ClientlessVPN und Benutzer können Einträge jetzt kopiert werden

- Sonstiges
- Die minimale Länge für neu angelegte Schlüssel wurde auf 2048 Bit erhöht
- In einer Clusterkonfiguration deaktivierte Dienste werden wieder aktiviert, wenn die Konfiguration in einem Gerät ohne Cluster-Lizenz eingespielt wird
- In der Netzwerkkonfiguration können bei aktivierter Vergabe von IPv6-Adressen nun zwei RDNSS Adressen konfiguriert werden
- Der Spamreport wurde optisch modernisiert und passt sich den Anforderungen des jeweiligen Endgeräts besser an
- Für den Verzeichnistyp Entra ID können in der AD/LDAP Authentifizierung jetzt erweiterte Attributnamen konfiguriert werden
- Unbekannte Namen innerhalb einer Forward-Zone können nun optional zusätzlich über externe Nameserver aufgelöst werden, um die Kompatibilität mit externen CNAME-Zielen zu verbessern
- Beim Zero-Touch-Enrollment einer UTM über das USP wird auch ohne angehängte Konfiguration ein Update auf die aktuellste UTM-Version durchgeführt
- Bugfixes
- Bei der Erstellung von Netzwerkobjekten vom Typ VPN-Host und VPN-Netzwerk werden nun alle Zonen mit VPN-Bezug zuverlässig angezeigt
- Bei SNMP-Abfragen werden Lizenz-Seriennummern nun korrekt ausgegeben
- Beim Ausdruck einer lokalen Konfiguration in der Konfigurationsverwaltung wurden fehlende Werte zu Relay-Zonen, IDS/IPS und Alerting Center ergänzt
- Die Reihenfolge der SANs eines ACME-Zertifikats kann nicht mehr geändert werden, um die Integrität des Zertifikats sicherzustellen
- Im Paketfilter-Log erscheinen bei Anfragen an systemweit abgelehnte Ziele keine temporären ACCEPT-Einträge vor der finalen Ablehnung mehr
- Tabs für die Online-Hilfe und das Log werden automatisch geschlossen, sobald das UTM-UI Hauptfenster beendet wird
Known_issue
- Known Issue
| Komponente: | Schnittstellenbezeichnungen | Beschreibung: | Bei einem Import einer Konfigurationsdatei einer neu installierten und noch unlizenzierten UTM werden die Schnittstellenbezeichnungen des LAN-Schemas nicht korrekt an das A/B/C-Schema angepasst (Beispiel: LAN1 → A1), wodurch diese Schnittstellen nach einem Reboot nicht mehr ansprechbar sind. Außer bei G5- und G6-Hardware tritt das LAN-Schema bei allen Systemen auf. |
Workaround: | Import der Konfigurationsdatei über die Konfigurationsverwaltung durchführen, nachdem die neue UTM installiert und lizenziert wurde |
Build 14.1.6
- Release Date: 16.06.2026
- Geplanter Rollout Zeitraum: 14 Tage
- Terra Cloud: 24.06.2026
- Geplanter Rollout Zeitraum: 3 Tage
- Maintenance / Security Bugfixes
- Behebung von Sicherheitslücken im Linux Kernel
- Behebung einer Sicherheitslücke im nginx Reverse Proxy
- Aktualisierung von Open VPN auf Version 2.6.20
- Feature
- Der Parameter Redirect Gateway unter SSL-VPN wird für neue Benutzer standardmäßig auf „Aus“ gesetzt
- Bugfixes
- In bestimmten Umgebungen konnten nach einem OpenVPN-Update einzelne Dienste (z. B. RDP oder VoIP) trotz bestehender SSL-VPN-Verbindung nicht genutzt werden. Durch die Anpassung des MSS-Fix-Werts auf 1450 wurde dieses Verhalten behoben
- Die Auswertung der Cluster-Prioritäten wurde korrigiert. Nach einem Failover übernimmt nun wieder automatisch das Gerät mit der höheren Priorität die aktive Rolle, sobald beide Cluster-Knoten verfügbar sind
- Beim einmaligen Update über das Unified Security Portal wird die EULA wieder automatisch akzeptiert, so dass zur Finalisierung keine weitere Handlung durch den Nutzer benötigt wird
- Der systemweite Proxy wird im Webfilter wieder korrekt genutzt
- Bei Nutzung der Funktion AUTH_GEN_TOKEN wurden Benutzern in seltenen Fällen falsche IPs bei der Open VPN-Verbindung zugewiesen
- Die Parameter zur Lease-Time und zur Ablehnung unbekannter Clients können für DHCP wieder konfiguriert werden
- Segfaults im nginx Reverse-Proxy wurden behoben
- Der Clusterkonfigurations-Dialog kann erst nach Beendigung des Speichervorgangs verlassen werden, um die vollständige Speicherung aller Parameter sicherzustellen
Build 14.1.5.1
- Release Date: 01.06.2026
- Geplanter Rollout Zeitraum: 14 Tage
- Terra Cloud: 15.06.2026
- Geplanter Rollout Zeitraum: 3 Tage
- Bugfixes
- In Clusterumgebungen konnte es in manchen Fällen dazu kommen, dass die Geräte nicht mehr über ihre virtuelle IP erreichbar sind
- Eine WAN-Schnittstelle kann nicht mehr fälschlicherweise als Cluster HA-Schnittstelle konfiguriert werden
Known_issue
- Known Issue
| Komponente: | Cluster Aktivierung | Beschreibung | Aktuell wird die Priorität auf der passiven Maschine falsch berechnet, wenn Interfaces mit der Option Schnittstelle ist beim Backup deaktiviert konfiguriert sind. Bei einem Ausfall eines oder einer kleinen Anzahl Interfaces kann es daher zu Einschränkungen bei der Umschaltung zwischen den Systemen kommen. |
Workaround: | Rollback auf 14.1.4 oder früher |
Build 14.1.5
- Release Date: 19.05.2026
Geplanter Rollout Zeitraum: 14 Tage
- Terra Cloud: -
- Maintenance / Security Bugfixes
- Behebung von Sicherheitslücken beim IPSec Dienst (CVE-2026-35328 / Strongswan), (CVE-2026-35329 / Strongswan), (CVE-2026-35331 / Strongswan), (CVE-2026-35332 / Strongswan)
- Features
- Veraltete Hash-Verfahren und Cipher in SSL-VPN werden bei bestehenden Konfigurationen als „nicht unterstützt“ markiert und können nicht neu ausgewählt werden
- Das Alerting-Center informiert den Benutzer künftig über Zertifikate, die veraltete Signaturalgorithmen verwenden
- Bugfixes
- In der Appliance-Ansicht im Dashboard wird ein Interface auch dann korrekt als aktiv angezeigt (grün umrahmt), wenn ein Fallback eingerichtet ist
- Die globale E-Mail-Adresse in den Servereinstellungen wurde fälschlicherweise als ungültig markiert, wenn sie in Teilen nicht vertrauenswürdigen Domains ähnelte
- Segfaults im keepalived-Prozess wurden behoben
- Selten vorkommende hohe CPU-Auslastung durch den TI-Proxy wurden behoben
- Die erweiterte Einstellung "HTTP- und Reverse-Proxy File Descriptor" wird jetzt auch auf den nginx Reverse Proxy angewandt
- Backups werden für Hyper-V VSS Konfigurationen (Volume Shadow Copy Service) korrekt ausgeführt
- Der UTM Spamreport wird in AMAVIS nicht mehr als Spam interpretiert
- Die Auflösung für URL-Shortener im Webfilter wurde optimiert. Ein Tooltip informiert über die genaue Vorgehensweise
- LTE-Verbindung stabilisiert – wwan-Interface baut nach Abbruch die IPv4-Verbindung wieder korrekt auf
- Die Cluster-Synchronisation funktioniert auch dann, wenn die maximale Anzahl der Konfigurationen bereits erreicht wurde
Known_issue
- Known Issue
| Komponente: | Fehlende virtuelle IP in Cluster-Umgebungen | Beschreibung | In Clusterumgebungen kann es in manchen Fällen dazu kommen, daß die Geräte nicht mehr über ihre virtuelle IP erreichbar sind | Workaround: | Rollback (bzw. Reboot, falls die UTM nicht mehr erreichbar ist) |
Build 14.1.4
- Release Date: 07.04.2026
- Geplanter Rollout Zeitraum: 14 Tage
- Terra Cloud: 23.04.2026
- Geplanter Rollout Zeitraum: 3 Tage
- Features
- Eine Fehlermeldung weist den Benutzer in den Netzwerkwerkzeugen jetzt darauf hin, falls zu prüfende Domains in der Ähnlichkeitserkennung fehlerhaft sind
- Bugfixes
- Aufgrund einer Umstellung der Passwortverarbeitung bei Clustern konnte es dazu kommen, dass Primary und Spare UTM gleichzeitig in den aktiven Modus schalten
- Schwerwiegendes Problem behoben, das auftrat, falls ein AD-Server beim Beitritt nicht erreichbar war
- In seltenen Fällen vorkommende Probleme beim Download von UTM-Konfigurationsdateien, Zertifikaten oder VPN-Konfigurationen wurden behoben
- Fehler im Reverse-Proxy behoben und dadurch Probleme mit NTLM reduziert
- Mit NAT konfigurierte Regeln im Paketfilter lassen sich wieder bearbeiten, auch wenn keine GeoIP-Netzwerkobjekte vorhanden sind
- Bei Auswahl vom Typ NETMAP in der NAT-Konfiguration kann jetzt wieder ein Netzwerkobjekt ausgewählt werden
- Fehler beim DynDNS behoben, durch den es zu Problemen mit der Funktionsweise kam, falls der konfigurierte DynDNS Resolver nicht per IPv6 erreicht werden konnte
- Die Ausnahmen für Zertifikatsverifizierungen werden im transparenten Proxy jetzt wieder korrekt berücksichtigt
- Vereinzelt wurden vertrauenswürdige Domains im Webfilter durch die Ähnlichkeitserkennung geblockt
- Beim TI-Proxy konnte nur eine geringe Anzahl an Geräten hinzugefügt werden
- Der IPS-Server startet wieder erfolgreich
- Ältere UTM-Systeme konnten bei einer Cluster Synchronisation auf Probleme stoßen
- Regex-Muster wurden bei neu angelegten Mailfilterregeln nicht korrekt gespeichert
- Einige Mobile-Verbindungen haben sich nach kurzer Zeit beendet
Build 14.1.3
- Release Date: 09.03.2026
- Geplanter Rollout Zeitraum: 14 Tage
- Terra Cloud: -
- Features
- Die Multifaktor-Authentifizierung mit Entra ID über SSL-VPN (OpenVPN) mit Hilfe von OpenID Connect (OIDC) ist jetzt für alle Standard OpenVPN-Clients möglich
- Die Blockierung einer Domain durch die Ähnlichkeitserkennung kann jetzt temporär umgangen werden
- Beim Hinzufügen eines Dienstes werden TCP und UDP zur schnelleren Auswahl an erster Stelle angezeigt
- Zertifikate mit SHA-1-Signatur werden als deprecated markiert
- Über die EXTC-Variable EMAIL_ERR_DATA kann die Squid-Option email_err_data bei Bedarf konfiguriert werden. Standardmäßig ist sie aus Sicherheitsgründen ausgeschaltet
Known_issues
- Known Issues
| Komponente: | AD-Authentifizierung | Beschreibung | Nach einem Update auf die 14.1.3 funktioniert in machen Umgebungen die AD-Authentifizierung nicht mehr, obwohl die Anbindung laut Verbindungsstatus-Anzeige noch aktiv ist (grüne Kontroll-Lampe). | Lösung: | Zwei Lösungsmöglichkeiten:
|
| Komponente: | Updates im Cluster | Beschreibung | Aufgrund einer Umstellung der Passwortverarbeitung bei Clustern kann es dazu kommen, dass Master und Spare UTM gleichzeitig in den aktiven Modus schalten. | Workaround: | Zur Vermeidung dieses Zustands empfehlen wir dieses Vorgehen:
|
| Komponente: | Reverse Proxy unter nginx | Beschreibung | Der Reverse-Proxy kann u.U. in einen Fehler laufen und dann keine Anfragen mehr verarbeiten | Workaround: | Rollback auf 14.0.12 oder früher (Neustart der Firewall oder des Dienstes hilft nur temporär) |
| Komponente: | spDYN Aktualisierung ohne IPv6 | Beschreibung | spDYN aktualisiert nicht, wenn IPv4 und IPv6 aktualisiert werden sollen, es aber keine IPv6 gibt | Workaround: | spDyn Aktualisierung ausschalten, nur IPv4 Option wählen und wieder aktivieren |
Build 14.1.2.1 Beta-Version
- Release Date: 24.02.2026
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit aktivierten Beta-Updates verfügbar
Das Hauptziel dieser Versionen ist es, wertvolles Feedback von unseren Partnern zu erhalten. Dieses Feedback fließt in die finale Version unserer Software ein, bevor diese an alle Versionen ausgeliefert wird.
Wir bedanken uns bei allen Partnern für ihre Unterstützung und ihre Beiträge zur Optimierung unserer Software.
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
Handlungsbedarf:
Die E-Mail-Klassifizierung wird ab dem 01.03.2026 nur noch für UTM-Systeme mit unterstützten Versionen bereitgestellt.
- Mit der UTM-Version 14.1.2.1 stellen wir eine technisch notwendige Aktualisierung bereit, die die weiterhin ordnungsgemäße Anbindung an den E-Mail-Klassifizierungsdienst sicherstellt.
Diese ist für eine zuverlässige Erkennung von Spam, Phishing und teilweise auch Viren notwendig. - Im Zuge einer Anpassung der Dienstschnittstelle wurden backendseitig technische Änderungen umgesetzt.
- Für den weiteren Betrieb der E-Mail-Klassifizierung ist daher der Betrieb der UTM auf einem unterstützten Versionsstand erforderlich.
- Nach Installation der Version 14.1.2.1 ist gewährleistet, dass die Kommunikation mit dem Klassifizierungsdienst unverändert funktioniert und eingehende E-Mails wie gewohnt analysiert und kategorisiert werden.
Führen Sie daher bitte das Update auf Version 14.1.2.1 bis spätestens 28.02.2026 durch, um die fortlaufende Nutzung der Funktion ohne Einschränkungen sicherzustellen.
Weitere Änderung in dieser Version:
- Maintenance / Security Bugfix
- Aktualisierung einer Mailfilter-Komponente (CVE-2026-25646 / EUVD-2026-7050)
Build 14.1.2 Beta-Version
- Release Date: 12.02.2026
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit aktivierten Beta-Updates verfügbar
Das Hauptziel dieser Versionen ist es, wertvolles Feedback von unseren Partnern zu erhalten. Dieses Feedback fließt in die finale Version unserer Software ein, bevor diese an alle Versionen ausgeliefert wird.
Wir bedanken uns bei allen Partnern für ihre Unterstützung und ihre Beiträge zur Optimierung unserer Software.
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Maintenance
- Aktualisierung des Betriebssystems und aller Komponenten
- Aktualisierung von OpenVPN auf Version 2.6.17 (CVE-2025-13086 / EUVD-2025-201102)
- Aktualisierung des Nameserver-Dienstes (CVE-2025-11411 / EUVD-2025-35360)
- Aktualisierung einer Mailfilter-Komponente
(CVE-2026-22695 / EUVD-2026-2420),
(CVE-2026-22801 / EUVD-2026-2416) - Aktualisierung des Securepoint VPN-Client Installers auf Version 1.0.1
- Aktualisierung des Mailrelays auf Postfix Version 3.10.7
- Neue Features
- Multifaktor-Authentifizierung (MFA) mit Entra ID über SSL-VPN (OpenVPN) ist jetzt mit Hilfe von OpenID Connect möglich
- Features
- Die Schnittstellenbelegung und Appliance Widget wurden für RC300S G6 aktualisiert
- Bei der Erstellung eines neuen Konfigurationsprofils im HTTP Proxy werden die Werte des globalen Profils übernommen
- Im nginx Reverse Proxy gibt es eine Option, um das Weiterreichen des SNI an den Upstream-Server zu aktivieren
- Die Lebenszeit für Auth-Token kann für OpenVPN Roadwarrior gesetzt werden, um OTP-Abfragen bei Neuverbindungen zu reduzieren
- Bei Sperrungen per GeoIP enthält der Logeintrag jetzt die entsprechende Länderkennung
- Der Farbsehschwäche-Modus wird direkt nach Login angewendet
- Im Clientless VPN-Dialog werden jetzt deutlichere Hinweise auf die fehlende Sicherheit von VNC- und RDP-Verbindungen und Optimierungsmöglichkeiten gegeben
- MSS-Clamping für IPv6 wurde hinzugefügt
- Bugfixes
- Kleinere Fehler beim Hinzufügen von Optionen beim Einrichten eines DHCP-Pools wurden behoben
- In der Ähnlichkeitserkennung können jetzt auch Domains mit Umlauten konfiguriert werden
- Ping-check-IP-Fallback-Routen werden nicht mehr als interne Ziele für die HTTP-Proxy-ACL berücksichtigt. Dadurch bleibt der Zugriff auf öffentliche Ping-Check-Adressen auch dann möglich, wenn der Proxy-Zugriff auf interne Ziele deaktiviert ist
- Beim Anlegen eines Mail-Connector-Dienstes werden neu hinzugefügte OAuth-Verbindungen korrekt in die Eingabemaske übernommen
- Bei WWAN/LTE-Verbindungen werden die zugehörigen Regeln jetzt vollständig erstellt
- Dynhost-Regeln unterstützen wieder zuverlässig auch sehr lange Hostnamen
- Beim Anlegen neuer Netzwerkobjekte wird die Zone korrekt vorausgewählt
- GeoIP-Netzwerkobjekte werden bei der NAT-Konfiguration im Paketfilter nicht mehr zur Auswahl angeboten
- Das Verhalten von Sites mit Deny-ACLs wurde verbessert
- ACLs, die ein Leerzeichen enthalten, werden korrekt hinzugefügt
- Das Anlegen neuer Benutzer funktioniert wieder zuverlässig
- Die Anmeldung über das Captive Portal funktioniert wieder zuverlässig
- Die IP-Validierung wurde verbessert
- Fehler im HTTP-Proxy im Zusammenhang mit Basic-Authentifizierung und Captive Portal behoben
Build 14.1.1 Beta-Version
- Release Date: 18.11.2025
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit aktivierten Beta-Updates verfügbar
Das Hauptziel dieser Versionen ist es, wertvolles Feedback von unseren Partnern zu erhalten. Dieses Feedback fließt in die finale Version unserer Software ein, bevor diese an alle Versionen ausgeliefert wird.
Wir bedanken uns bei allen Partnern für ihre Unterstützung und ihre Beiträge zur Optimierung unserer Software.
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Maintenance
- Aktualisierung des Kernels auf Version 6.6
- Aktualisierung des HTTP Proxys (Squid) (CVE-2025-62168 / EUVD-2025-34894)
- Behebung einer Sicherheitslücke beim IPSec-Dienst (CVE-2025-62291)
- Aktualisierungen der Appliance-Bilder für Erweiterungsslots mit 2 Ports
- Neue Features
- Ähnlichkeitserkennung (Experimentelles Feature )
- Zur Minimierung von Phishing-Angriffen und Betrugsversuchen im Webfilter und Mailfilter können verdächtige Domains, die starke Ähnlichkeit zu bekannten vertrauenswürdigen Domains aufweisen, markiert und/oder blockiert werden. Im neuen Anwendungs-Menü für die Ähnlichkeitserkennung lassen sich vertrauenswürdige Domains individuell hinzufügen
- Über die Netzwerkwerkzeuge und über die CLI kann eine Domain gegen die Ähnlichkeitserkennung getestet werden
- Ein Dialog beim Login erläutert die neue Funktion und verweist auf den entsprechenden Menüpunkt
- Features
- USC Zero Touch
- Vor dem Zero Touch-Enrollment einer UTM über die USC wird jetzt automatisch ein Update auf die aktuelle UTM-Version durchgeführt, falls eine Konfiguration hinterlegt wurde
- UTM Konsole und USC zeigen die einzelnen Schritte des Enrollments detailliert an
- Clientless VPN
- Beim Konfigurieren einer Verbindung können Benutzergruppen direkt mit ausgewählt und in der Tabelle angezeigt werden
- Wird eine Verbindung über die Schaltfläche „Erweitertes Vollbild“ geöffnet, kann ESC auf dem verbundenen Gerät verwendet werden
- Die Übersichts-Tabelle der Verbindungen wurde um mehrere Informationen ergänzt
- SSL VPN
- Der bisherige VPN Client (Version 2.0.45) wurde durch die Version 1.0 des neuen VPN Client Installers ersetzt (installiert aktuell die Client-Version 3.3.3)
- Mailrelay
- Ausgehende IP-Adressen können für IPv4 und IPv6 getrennt angegeben werden
- Im Mailrelay gibt es einen neuen Schalter Unbekannte numerische Domains auflösen, um die Ablehnung durch das Mailrelay zu vermeiden
- Administrations-Webinterface
- Die Statistik-Widgets im Dashboard bieten mehr und verbesserte Interaktions- und Analysemöglichkeiten
- Im Reverse Proxy und in der Netzwerktopologie können verschachtelte Tabellen separat sortiert werden
- Es können jetzt unterschiedliche HTTP Proxy-Konfigurationen für verschiedene interne Netze erstellt werden
- Der modale Netzwerkwerkzeuge-Dialog wurde verbessert (Tooltip, Erreichbarkeit über die Suchfunktion, Aufnahme in die UTM-Tour, Speichern der Position)
- In der Netzwerkkonfiguration können bei der Einrichtung eines DHCP-Pools nun alle standardisierten DHCP-Optionen konfiguriert werden
- Durch Rechtsklick auf das Drag&Drop-Symbol eines Tabelleneintrags kann die gewünschte Zielposition eingegeben werden
- Beim Aufruf von externen Links erscheint immer ein Bestätigungsdialog
- Der Download mehrerer lokaler Konfigurationen wurde überarbeitet und intuitiver gestaltet
- Im Reverse Proxy werden Servergruppen und Sites jetzt in einer gemeinsamen Tabelle abgebildet
- Zur besseren Unterscheidung mehrerer geöffneter UTM-Oberflächen enthält der Browsertitel im eingeloggten Zustand nun Informationen zu Hostname und Version (genaue Version im AdminUI, Major Version im UserUI). Ist der Benutzer nicht eingeloggt, wird immer lediglich die Major Version und kein Hostname angezeigt
- Weitere Features
- Bei der Vergabe eines PINs zum Zugriff auf die Unified Security Console werden für als schwach eingestufte PINs nur noch die relevanten Muster angezeigt
- Der Ablauf beim Erstellen eines Supportbenutzers wurde optimiert und an vergleichbare Abläufe angeglichen
- Bei der Erstellung von Paketmitschnitten weist ein Tooltip auf die Funktionalität des Schiebereglers zur Namensauflösung hin
- Im Paketfilter weist ein Warndreieck auf mögliche Fehlerquelle hin, wenn bei einer Portweiterleitung ein Node mit Hostnamen verwendet wird
- Der Mailfilter wurde um neue Regelmöglichkeiten erweitert, um den Umgang mit verschlüsselten und unverschlüsselten Archiven in eingehenden E-Mails zu steuern
- Der Button zum Import einer weiteren Konfiguration im Cloud-Backup ist ausgegraut, sobald die Maximalanzahl von 20 erreicht ist
- Über das Alerting Center werden jetzt auch Meldungen von Geräten mit eMMC-Speicher versendet
- Veraltete Schlüssellängen (1024Bit und kürzer) und Cipher (Sha1) werden vorläufig wieder akzeptiert. HTTP Proxy und SSL VPN können damit weiterhin verwendet werden
- Das Entladen von Helpern für Dienste, die im Regelwerk verwendet werden, wurde entfernt, da die Helper ausschließlich über die Einstellungen des Dienstes verwaltet werden sollten
- Bugfixes
- Inkonsistenzen im Verhalten des Buttons zum Ein- und Ausschalten der impliziten Regel im WireGuard-Dialog wurden korrigiert
- Beim Import einer WireGuard-Konfiguration wird die MTU korrekt ausgelesen
- Die Tabellen-Suchfunktion findet nun auch Einträge in eingeklappten Gruppen
- Im Reverse Proxy wurden Probleme beim Drag&Drop und beim Löschen von Einträgen behoben
- Die Tab-Completion in der CLI zeigt bei mehrzeiliger Eingabe wieder alle verfügbaren Befehle und Optionen korrekt an
- Die Warnmeldung für statische DHCP-Leases beim Login wurde angepasst
- Wenn ein Hostname statt einer IP verwendet wurde, wurde nach Neustart unter Umständen kein Log an den Syslog-Server geschickt
- Das Beschreibungsfeld der Paketfilterregeln wird beim Download der Konfigurationsdatei als PDF-Datei korrekt übernommen
- Transparente Regeln im HTTP-Proxy/Pop3-Proxy verlangen immer die Auswahl eines Ziel-Netzwerkobjekts
- Das Protokoll der DynDNS-Funktion für eine Netzwerkschnittstelle wird korrekt ausgewertet
- Die Legende der E-Mail-Statistiken im User UI ist im Darkmode jetzt besser lesbar
- Vor Reboot und Rollback/Dryrun wird der Benutzer jetzt wieder ordnungsgemäß ausgeloggt
- Im HTTP Proxy kann jetzt auch ein Bond-Interface als ausgehende IP-Adresse konfiguriert werden
- Probleme bei der Konfiguration von Bond-Interfaces über unterschiedliche Einschübe wurden behoben
- Supportbenutzer mit Root-Rechten verfügen wieder über alle ssh-Berechtigungen
- In der Netzwerktopologie wird die Zuordnung von dynamischen DHCP-Leases zu Pools wieder korrekt angezeigt
- Die Performance bei der Benutzer-Konfiguration wurde deutlich verbessert
- Ein Fehler im automatischen QoS wurde behoben, der dazu führte, dass die konfigurierten Bandbreitenbegrenzungen in Version 14.1.0 Beta nicht angewendet wurden
- Alle Ereignisse zu Lizenzen werden wieder an das Alerting Center weitergegeben
- In der Beta-Version 14.1.0 verursachte der Dienst, der die Verbindung zur Securepoint Cloud herstellt, durch ein Problem von nicht mehr geschlossenen Dateideskriptoren (FDs) eine Fehlfunktion nach längerer Laufzeit
- Beim Anlegen einer Webfilter-Regel vom Typ URL werden Wildcards und Protokolle wieder akzeptiert
- Anzeigefehler bei der Konfiguration des Smarthosts im Mailrelay wurden behoben
- Bei Verwendung eines Radius-Servers zur Authentifizierung von VPN Verbindungen, konnte es bei OTP Abfragen zu langen Wartezeiten kommen
Known_issues
- Known Issues
| Komponente: | HTTP Proxy Dienst | Beschreibung | Nach Update auf v14.1.1 tritt im http-Proxy Dienst ein Fehler auf, wenn die Authentifizierung auf Basic steht und Captive Portal aktiv ist. | Workaround: | Korrektur in der squid.conf Nur für erfahrene Benutzer empfohlen!
|
| Komponente: | Anlegen neuer Benutzer | Beschreibung | Auf Maschinen, die mit einer 11.7.X installiert und von da aus schrittweise auf 14.1.1 aktualisiert wurden, lassen sich keine neuen Benutzer anlegen | Workaround: | Rollback auf 14.1.0 Falls das nicht möglich ist, kann ein root-Benutzer Änderungen in der Datenbank vornehmen. Dazu bitte ein Support-Ticket eröffnen. |
| Komponente: | Captive Portal | Beschreibung | Nach dem Update auf die v14.1.1 ist keine Anmeldung mehr am Captive Portal von einem Client aus möglich | Workaround: | Korrektur im Template portal.html Nur für erfahrene Benutzer empfohlen!
|
Build 14.1.0 Beta-Version
- Release Date: 26.08.2025
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit aktivierten Beta-Updates verfügbar
Das Hauptziel dieser Versionen ist es, wertvolles Feedback von unseren Partnern zu erhalten. Dieses Feedback fließt in die finale Version unserer Software ein, bevor diese an alle Versionen ausgeliefert wird.
Wir bedanken uns bei allen Partnern für ihre Unterstützung und ihre Beiträge zur Optimierung unserer Software.
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Maintenance
- Aktualisierung des Betriebssystems und aller Komponenten
- Die Komponenten SSL-VPN und Mail-Connector wurden aktualisiert
- Aktualisierung des Routing-Daemons Bird für die Protokolle BGP und OSPF (nur für komplexe Infrastrukturen).
Anpassung der Konfigurationsdateien erforderlich!
- Neue Features
- Es gibt einen neuen Dialog für das Erstellen von Paket-Mitschnitten
- Über das USP kann Cloud Shield auch für UTMs konfiguriert werden
- Eine Cloud Shield-Konfiguration kann über die Berechtigungen gelöscht werden, falls der Zugriff über die USC nicht möglich ist
- Features
- TI-Proxy
- Der TI-Proxy unterstützt auch multiple Netzwerke
- USC
- Für die Bearbeitung der UTM über die USC können weitere Berechtigungen gesetzt werden
- Wenn eine VPN-Konfiguration oder eine Cloud Shield-Konfiguration existiert, kann die Berechtigung für diese Punkte nicht entzogen werden
- Update-Aktionen über die USC sind PIN-geschützt
- Netzwerk
- Mit dem LTE-Kit können künftig sowohl IPv4- als auch IPv6-Adressen zur Anbindung genutzt werden
- Der DHCP-Bereich des Netzwerkkonfigurations-Dialogs für IPv4 und IPv6 wurde überarbeitet, so dass Zusammenhänge besser ersichtlich sind
- Der Cluster-Assistent wurde überarbeitet und schlägt auch Wireguard-Schnittstellen zur Deaktivierung vor
- In der Clusterkonfiguration wird der Status der Anwendungen auf der Spare besser kenntlich gemacht
- Die Netzwerkwerkzeuge können über einen modalen Dialog konfiguriert werden, damit der aktuelle Dialog nicht verlassen werden muss
- Mailrelay
- Zur Authentifizierung beim Versand von E-Mails über Smarthosts kann OAuth 2.0 genutzt werden
- Bei der SASL-Authentifizierung im Mailrelay kann auch geprüft werden, ob der technische Absender (Envelope-Sender) zur angemeldeten Benutzerkennung passt
- Paketfilter
- Zum besseren Verständnis beim Bearbeiten von Regeln im Paketfilter gibt es Info-Icons und Beschreibungen der NAT-Typen
- Das Format von Paketfilter-Logmeldungen bei nftables wurde angepasst, um die nachträglichen Zuweisung zu den Paketfilterregeln zu vereinfachen
- Authentifizierung
- Beim Hinzufügen eines ACME-Zertifikats kann eine alternative Zertifikatskette ausgewählt werden, um Probleme mit der Auslieferung veralteter Zertifikate von Seiten Let's Encrypt zu vermeiden
- ACME-Zertifikate können mit Elliptic-Curve Schlüsseln angelegt werden
- In der Benutzerverwaltung werden die vergebenen Berechtigungen eines Benutzers als Symbole dargestellt
- Der Verschlüsselungs-Dialog wurde überarbeitet und es wurden Optionen für TLS 1.3 Cypher Suites hinzugefügt
- Reverse-Proxy
- Analog zum Squid Reverse-Proxy kann auch beim nginx Reverse-Proxy die Anonymisierung eingeschaltet werden
- Für ACL-Sets im Reverse-Proxy kann festgelegt werden, ob Groß- und Kleinschreibung beachtet oder ignoriert werden soll
- Konfigurationsverwaltung
- Bei Neuinstallation und nach dem Aktivieren eines Backups wird eine initiale Passwortänderung forciert
- Es können mehrere Konfigurationen gleichzeitig heruntergeladen werden. Die Anzahl der Konfigurationen, die gespeichert werden können, wurde auf 20 begrenzt
- Sonstiges
- Die Anzeige und das Handling von E-Mails im User-Interface wurden spürbar beschleunigt
- Logmeldungen können auch nach Paketfiltergruppen gefiltert werden
- Für IPSec-Verbindungen kann das Verpacken von ESP-Paketen in UDP erzwungen werden, um Kommunikationsprobleme mit VPN-Verbindungen zu Dritthersteller-Geräten zu umgehen
- Die Fastdiff- und SigQA-Funktionalität des Virenscanners sind standardmäßig aktiviert, um neue Bedrohungen noch effektiver zu erkennen
- Neben dem Link auf das Wiki ist auch das aktuelle Changelog selbst unter den Firmware-Updates einsehbar
- In der CLI gibt es ein neues Kontextmenü zum Kopieren von Anfrage und Antwort
- Im Webfilter können auch internationalisierte Domainnamen (z. B. mit Umlauten) eingetragen werden
- Da sich die IPv4 Peer Adresse in der WireGuard-Konfiguration eines Benutzers auf die freigegebenen IP-Adressen aus UTM-Sicht bezieht und daher nicht exportiert wird, weist der Tooltip darauf konkret hin
- Die Online-Hilfe wurde überarbeitet
- Für eine einheitlichere Handhabung wurde das Hinzufügen und Bearbeiten von Elementen im Webfilter- und Mailrelay-Dialog in separate Dialoge verschoben
- Die HTTP-Proxy-Statistiken im Admin UI wurden vollständig überarbeitet und erweitert
- Bugfixes
- Wird die UTM auf die Werkseinstellung zurückgesetzt, wird zukünftig automatisch ein neuer Zero Touch Enrollment-PIN generiert
- Die Entra-Anbindung funktioniert auch nach mehrfacher Deaktivierung und erneuter Aktivierung immer zuverlässig
- Alle Fehler, die beim Einspielen eines Cloud-Backups auftreten können, werden abgefangen und angezeigt
- Probleme beim Verschieben von Paketfilterregeln und -gruppen wurden behoben
- Wird ein Dienst auf einer Spare UTM gezielt angehalten, zeigt der Tooltip dies korrekt an
- Der Synchronisationsstatus in einem Cluster wird auf beiden Cluster-UTMs immer zuverlässig angezeigt
- Sonderzeichen im Passwort verursachen keine Probleme in der Clusterkommunikation mehr
- Argumente in der CLI und im Web UI dürfen auch Gleichheitszeichen beinhalten
- Wird das CA-Zertifikat für die SSL-Interception des HTTP-Proxys geändert, können erfolgreich Verbindungen mit dem neuen Zertifikat aufgebaut werden
- Der Speichern-Button zeigt jede zu speichernde Änderung zuverlässig an
- Gelöschte Entra-ID-Nutzer werden endgültig entfernt und nicht nur als gelöscht markiert
Known_issues
- Known Issues
| Komponente: | E-Mail-Archiv | Beschreibung | Im E-Mail-Archiv werden Nachrichten derzeit fehlerhaft gezählt, wodurch zu viele (teilweise leere) Seiten sowie falsche Trefferzahlen in den Filtern angezeigt werden | Workaround: | - |
| Komponente: | Paketfilter / SIP-Helper | Beschreibung | Wenn Paketfilterregeln mit dem Dienst sip (SIP-Helper) existieren und gleichzeitig die dazugehörigen SIP-Helper-Module gesperrt wurden debug kmod unload module nf_x_y In der Folge kann es dazu kommen, daß die UTM unerreichbar ist. |
Workaround: | Entfernen der benötigten SIP-Helper Module von der Blockliste über das CLI. Der Befehl debug kmod delete entfernt die Module nach einem Reboot von der Blockliste. Dadurch können sie bei Bedarf automatisch durch die Paketfilterregel geladen werden. Es kommt nicht mehr zu einerm Fehler. cli> debug kmod delete module nf_nat_sip debug kmod delete module nf_nat_h323 debug kmod delete module nf_conntrack_sip debug kmod delete module nf_conntrack_h323 OK cli>sytem reboot |
| Komponente: | HTTP-Proxy / SSL-VPN | Beschreibung | Schlüssel, die mit einer Größe von 1024 Bit oder kleiner oder mit sha1 erstellt wurden, werden nicht akzeptiert. Das kann dazu führen, daß Dienste, die solche Schlüssel verwenden nicht funktionieren. Durch stetiges Neustarten steigt der Load an, so daß die UTM nach einiger Zeit (<½h) unbedienbar wird. |
Workaround: | Ersetzen aller alten, unsicheren Schlüssel durch aktuelle Schlüssel mit der empfohlenen Länge 3072 Bit oder länger. |
| Komponente: | QoS | Beschreibung | Eingerichtetes automatisches QoS wendet die hinterlegten Einstellungen nicht an | Workaround: | - |
Build 14.0.12
- Release Date: 19.02.2026
- Geplanter Rollout Zeitraum: 4 Tage
- Terra Cloud: 19.02.2026
- Geplanter Rollout Zeitraum: 4 Tage
Handlungsbedarf:
Die E-Mail-Klassifizierung wird ab dem 01.03.2026 nur noch für UTM-Systeme mit unterstützten Versionen bereitgestellt.
- Mit der UTM-Version 14.0.12 stellen wir eine technisch notwendige Aktualisierung bereit, die die weiterhin ordnungsgemäße Anbindung an den E-Mail-Klassifizierungsdienst sicherstellt.
Diese ist für eine zuverlässige Erkennung von Spam, Phishing und teilweise auch Viren notwendig. - Im Zuge einer Anpassung der Dienstschnittstelle wurden backendseitig technische Änderungen umgesetzt.
- Für den weiteren Betrieb der E-Mail-Klassifizierung ist daher der Betrieb der UTM auf einem unterstützten Versionsstand erforderlich.
- Nach Installation der Version 14.0.12 ist gewährleistet, dass die Kommunikation mit dem Klassifizierungsdienst unverändert funktioniert und eingehende E-Mails wie gewohnt analysiert und kategorisiert werden.
Führen Sie daher bitte das Update auf Version 14.0.12 bis spätestens 28.02.2026 durch, um die fortlaufende Nutzung der Funktion ohne Einschränkungen sicherzustellen.
Weitere Änderung in dieser Version:
- Maintenance / Security Bugfix
- Aktualisierung einer Mailfilter-Komponente (CVE-2026-25646 / EUVD-2026-7050)
Build 14.0.11
- Release Date: 03.02.2026
- Geplanter Rollout Zeitraum: 7 Tage
- Terra Cloud: 11.02.2026
- Geplanter Rollout Zeitraum: 3 Tage
- Security Bugfix / Maintenance
- Aktualisierung einer Mailfilter-Komponente (CVE-2026-22695 / EUVD-2026-2420) / (CVE-2026-22801 / EUVD-2026-2416)
- Aktualisierung von OpenSSL (CVE-2025-15467 / EUVD-2025-206379)
Build 14.0.10
- Release Date: 07.01.9026
- Geplanter Rollout Zeitraum: 7 Tage
- Terra Cloud: 13.01.2026
- Geplanter Rollout Zeitraum: 3 Tage
- Security Bugfix / Maintenance
- Aktualisierung des Nameserver-Dienstes (CVE-2025-11411)
Build 14.0.9.2
- Release Date: 04.11.2025
- Geplanter Rollout Zeitraum: 7 Tage
- Security Bugfix / Maintenance
- Im Clientless VPN-Dialog werden jetzt deutlichere Hinweise auf die fehlende Sicherheit von VNC- und RDP-Verbindungen und Optimierungsmöglichkeiten gegeben
- Härtung der Clientless VPN Sicherheit
- Behebung einer Sicherheitslücke beim IPSec Dienst (CVE-2025-62291)
Build 14.0.9.1
- Release Date: 22.10.2025
- Geplanter Rollout Zeitraum: 7 Tage
- Security Bugfix / Maintenance
- Aktualisierung des HTTP-Proxys (Squid) (CVE-2025-62168 / EUVD-2025-34894)
Build 14.0.9
- Release Date: 07.10.2025
- Geplanter Rollout Zeitraum: 14 Tage
- Feature
- Der TI-Proxy unterstützt Terminals mit verschiedenen lokalen Netzwerken
- Bugfixes
- Ein Problem mit falsch angelegten VLAN Schnittstellen beim Update einer 14.0.6 auf Version 14.0.7.1 wurde behoben
- Fehler beim Starten des Cloud Backups nach Lizenztausch wurden behoben
- UTMs ohne Netzwerkobjektgruppen können im USC in eine VPN-Konfiguration integriert werden
- Die Lizenzbedingungen im Firmware-Update werden verzögerungsfrei angezeigt
- Dropdown-Menüs und E-Mails im Userinterface sind im Darkmode besser lesbar
Known_issue
- Known Issue
| Komponente: | OpenVPN / SSL-VPN | Beschreibung | Wir untersuchen aktuell Probleme bei OpenVPN-Roadwarrior Tunneln mit Radius Authentifizierung | Workaround: | - |
Build 14.0.8.2
- Release Date: 18.08.2025
- Geplanter Rollout Zeitraum: 7 Tage
- Maintenance / Security
- Aktualisierung von libarchive auf Version 3.8.1 (CVE-2025-5914 bzw. EUVD-2025-17572)
- Bugfix
- Behebt ein Problem im TI-Proxy, wodurch das Einspielen von Updates bei Kartenterminals unter Umständen fehl schlug
Build 14.0.7.1
- Release Date: 16.07.2025
- Geplanter Rollout Zeitraum: 14 Tage
- Maintenance
- Einige neuere Geräte der G5 Rev.2 , die mit einer Version 14.0.6 oder früher in Betrieb genommen wurden verwendeten fälschlicherweise die Schnittstellenbezeichnugen LAN1-LAN4.
- Black Dwarf Pro
- RC100
- RC200
Mit dem Update auf 14.0.7.1 werden diese Schnittstellen in A0-A3 umbenannt (wie am Gehäuse aufgedruckt). Netzwerkobjekte, Paketfilter und andere Verweise werden dabei ebenfalls aktualisiert.
- Features
- Akkurate Schaubilder für neue UTM-Modelle wurden hinzugefügt
- Wenn das Auslieferungs-Passwort noch nicht geändert wurde, wird beim Login im Webinterface die Passwort-Änderung jetzt forciert
- Bugfixes
- Das Risiko, dass der Zero Touch Enrollment-PIN beim unkontrollierten Reboot/Shutdown während der Installation nicht gespeichert wird, wurde minimiert.
Geht der PIN dennoch verloren, wird ein neuer PIN generiert und auf der UTM-Konsole angezeigt
Build 14.0.6
- Release Date: 12.06.2025
- Geplanter Rollout Zeitraum: 14 Tage
- Features
- Akkurate Schaubilder für neue UTM-Modelle wurden hinzugefügt
- Potentiell sicherheitskritische Daten im Konfigurations-Report sind nun unkenntlich
Known_issues
- Known Issues
| Komponente: | Zero-Touch Enrollment-PIN | Beschreibung | Beim Zurücksetzen auf Werkseinstellungen wird die Enrollment-PIN für Zero-Touch nicht neu generiert | Workaround: | Bei einer vollständigen Neuinstallation via USB-Stick wird eine neue Enrollment-PIN generiert |
Build 14.0.5
- Release Date: 21.05.2025
- Geplanter Rollout Zeitraum: 14 Tage
- Maintenance
- VPN Client wurde auf 2.0.44 aktualisiert
- Features
- In der Sites-Tabelle des Reverse-Proxy-Dialogs wird jetzt der Name des konfigurierten Zertifikats angezeigt.
Bei Warnungen wird dieser Name rot hinterlegt und ist mit einem erklärenden Tooltip versehen. - Es gibt einen neuen Hinweis an den Benutzer, dass zum vollständigen Aktivieren einer Konfiguration ein Neustart der UTM notwendig ist.
- Bugfixes
- Temporäre Dateien im nginx Reverse Proxy werden jetzt zuverlässig regelmäßig gelöscht, um übermäßigen Speicherverbrauch zu vermeiden
- Bei der Deaktivierung des transparenten Modus im HTTP-Proxy wird der Fehler error in implied rules jetzt verhindert.
- Beim Erstellen von Paketfilter-Regeln hat ein fälschlicherweise abgespeicherter Leerstring die ID mit einem leeren Log-Alias überschrieben.
- Die verwendete nginx-Version wurde aus Sicherheitsgründen aus dem Reverse Proxy-Header entfernt.
- Über das USP erstellte und wieder gelöschte Regeln führen jetzt nicht mehr dazu, dass Regeln im Frontend in den falschen Gruppen angezeigt werden.
- Regelbasiertes Routing wird bei SSLVPN Site-to-Site Tunneln wieder korrekt vor Tunnelrouten ausgewertet
Build 14.0.4
- Release Date: 15.04.2025
- Geplanter Rollout Zeitraum: 14 Tage
- Features
- Ein neuer Wizard erleichtert die Konfiguration einer TI-Proxy-Anbindung
- In der Cluster-Konfiguration erläutert ein Tooltip die Nutzung des SSH-Schlüssels der Gegenstelle
- Der Benutzer wird bei der Konfiguration des Reverse Proxy jetzt deutlicher auf mögliche Fehlkonfigurationen hingewiesen
- Bugfixes
- In seltenen Fällen wurden gültige Domains durch den HTTP-Proxy blockiert
- Sehr selten kam es zu Problemen beim Aufbau der Websession über das Unified Security Portal
- Anzeigeprobleme beim Wechsel aus und in den Paketfilter-Dialog wurden behoben
- Entstehen Inkonsistenzen in der VPN-Konfiguration über das Unified Security Portal, werden diese in Backend und Paketfilter-UI jetzt souveräner abgefangen
- Anzeigeprobleme bei den geschützten Adressen in der DNS-Rebind-Prevention des Nameservers wurden behoben
- Eine UTM bezieht jetzt nach Neustart wieder eine IP per Build 14.0.5--descDHCP, auch wenn ein Fallback auf einem externen Interface konfiguriert ist
Build 14.0.3
- Release Date: 26.03.2025
- Geplanter Rollout Zeitraum: 14 Tage
- Maintenance / Security Bugfixes
- Features
- Es gibt eine neue extc-Variable "MAXLEASES" zum Setzen der maximalen DHCP-Lease-Anzahl über die erweiterten Einstellungen
- Der Default-Wert für den Verschlüsselungsalgorithmus (Feld "Cipher für Datenverbindung") bei SSL VPN-Verbindungen wurde auf AES-256-GCM aktualisiert
- Der Loginscreen für das neue Luna-Design wurde an das bestehende Layout angepasst
- Bugfixes
- Der Mouseover-Text für den Zielport bei Diensten im Paketfilter wurde korrigiert
- Änderungen an den DHCP Relay-Einstellungen über die Konfigurationsoberfläche werden jetzt korrekt übernommen
- Die Fehlermeldung beim Verschieben von Regeln und Regelgruppen im Paketfilter ist jetzt aussagekräftiger
- Der DHCP-Client fordert nach einer Interface-Aktualisierung jetzt immer eine neue IP-Adresse an, um die nahtlose Verbindung bei Wechsel des Netzwerks zu gewährleisten
- Nach Abschalten des HTTP Proxys können Geräte aus dem internen Netz weiterhin gemäß der konfigurierten Regeln auf das Internet zugreifen
- Auch wenn eine WireGuard-Verbindung über die Cloud erstellt wurde, können jetzt weitere lokale WireGuard-Tunnel hinzugefügt werden
- Der Name einer lokalen Konfiguration für Cloud-Backups darf jetzt auch Umlaute enthalten
- Die Tab-Completion in der CLI steht wieder zur Verfügung
- Die HTTP-Proxy Statistiken füllen wieder korrekt das gesamte Popup-Fenster aus
- Anzeigeprobleme in der E-Mail Verwaltung wurden behoben
- Geordnete Listen werden in E-Mail-Details wieder korrekt dargestellt
- Icons auf Buttons werden im Admin-Interface wieder zuverlässig angezeigt
- Die Werte aus der extc-Variablen CHALLENGE_DNS_SERVERS bleiben bei einem Update jetzt erhalten
- In seltenen Fällen gab es Verbindungsprobleme zur USC durch fehlende Updates vom Lizenzserver. Diese Probleme wurden behoben
Known_issues
- Known Issues
| Betroffene Komponente | Beschreibung | Workaround |
|---|---|---|
| HTTP Proxy ab v14.0.2 |
Probleme mit unsupported protocols Ein Update der Squid-Engine führt zu einem Fehler bei nicht unterstützten Protokollen. |
Exclude-Regel im HTTP-Proxy anlegen Unter Schaltfläche ein Netzwerkobjekt mit dem Typ: anlegen. Als Hostnamen die Site angeben, die zum Fehler führt. Unter Bereich Transparenter Modus Schaltfläche Sollte dies nicht helfen, bitte ein Ticket im Support öffnen. |
| DHCP Dienst | Eine Schittstelle erhälte keine IP-Adresse per DHCP, wenn gleichzeitig ein Fallback konfiguriert ist. | Feste IP-Adresse auf dem Interface vergeben. |
Build 14.0.2
- Release Date: 26.02.2025
- Geplanter Rollout Zeitraum: 14 Tage
- Maintenance / Security Bugfix
- Mailrelay wurde auf Postfix Version 3.7.12 aktualisiert
- Aktualisierung des SSH-Dienstes auf Version 9.9p2 (CVE-2025-26465), (CVE-2025-26466)
- Feature
- Neues Popup-Fenster während des Logins zur Aktivierung der Nutzung von Beta-Versionen
- Der Loginscreen wurde an das neue Luna-Design angepasst
- Zero-Touch-Enrollment ist nun möglich
- Bugfixes
- Interner Fehler behoben, der die Administration via Admin-UI/CLI in Einzelfällen verhindert hat
- Virusbefund im HTTP-Proxy wird wieder über das Alerting Center gemeldet
- Die MIME-Type Blocklist im HTTP-Proxy wurde optimiert
- Mails, die Links mit inkorrekt formatierten href-Tags enthalten, werden nicht mehr temporär abgelehnt
- Das Loglevel für Timeouts im Mailscanner wird von ERROR auf INFO heruntergesetzt, um diesbezügliche unnötige Warnungen über das Alerting Center einzudämmen
- Beim Einspielen einer neuen Lizenzdatei über die Websession wird jetzt ein Hinweis angezeigt, daß das Websession-Fenster geschlossen wird und die Session kurz darauf abläuft
- Fehler behoben, durch den das Hinzufügen einer Ethernet-Schnittstelle nicht möglich war
- IPSec Tunnel Netzwerke wurden unter Umständen falsch angezeigt, wenn der entsprechende Tunnel nicht aufgebaut wurde
- Zusätzlich sind alle Änderungen aus den Reseller Previews bzw. der Beta-Version enthalten:
- Maintenance / Security / Operating System
- Aktualisierung des Squid Dienstes
- DNS wurde durch einen neuen Dienst mit weiteren Funktionen aktualisiert
- Aktualisierung des Betriebssystems und aller Komponenten
- Das DHCP Übergangswidget wurde entfernt
- Features
- Neue Features:
- Reseller-Previews werden durch das Beta-Programm abgelöst und können nun optional heruntergeladen werden
- Ab der kommenden Unified Security Portal Version 2.0 lassen sich VPN Konfigurationen auf Appliances konfigurieren (Beta-Funktion)
- VPN-Konfiguration aus der USC können im USP Dialog deaktiviert werden
- Fehlerbehandlung und Alerting Meldung, falls bei einem Konfigurations-Import ein Datenbank-Konvertierungsproblem auftritt
- Anbindung von Kartenterminals ist mit dem neuen TI-Proxy möglich
- Neuer Wizard für Cluster Konfigurationen verfügbar
- Administrations-Webinterface:
- Wireguard Verbindungen sind nun deaktivierbar
- Im Installationsassistenten kann nun DNS Forwarding konfiguriert werden
- Tabellen können nun in zusätzlichen Stilen dargestellt werden, verfügen über ein Paging, Einstellungen zur maximalen Höhe und ein dazugehöriges Konfigurationsmenü
- Der Navigation wurde ein neuer Dialog zur Konfiguration der globalen Tabelleneinstellungen hinzugefügt
- Bei aufklappbaren Tabellen wird persistiert, welche Einträge aufgeklappt sind
- Tabellen behalten ihre Scrollposition und ihre aktuelle Seite auch bei einem erneuten Laden bei
- Tabellen werden nun deutlich performanter geladen - insbesondere bei aktivem Paging
- Es wird sichergestellt, dass sich Zelleninhalte beim Scrollen immer im sichtbaren Bereich befinden
- extc Runtimevars können in den Erweiterten Einstellungen eingesehen werden
- Interface Optionen für duplex und speed sind immer sichtbar
- Auch für akzeptierte Mails wird nun die angewandte Filterregel/Selektor angezeigt
- Mehrere NTP Server sind konfigurierbar
- Allgemeine Systeminformationen und Log-Dateien können als gepackte Datei direkt im Support-Benutzer Dialog heruntergeladen werden
- Beim Traceroute Netzwerkwerkzeug kann die Quell-IP ausgewählt werden
- Warnungen zu unsynchronisierten Clustern wird angezeigt
- Regeln können Aliase zugeteilt werden nach denen im Weblog gezielt gefiltert werden kann
- Darstellung der vererbten Benutzerberechtigungen wurde erweitert
- Der MDNS-Repeater hat nun einen eigenen Menü-Eintrag in den Anwendungen
- Der Mailfilter kann jetzt in mehr Dialogen aktiviert werden
- Automatisches Generieren von OTP-Codes wurde optimiert
- Im Benutzerinterface können mehrere E-Mails gleichzeitig ausgewählt und getagged werden
- Der Rundgang wurde in den Konfigurations-Dialog verschoben
- Alerting Center:
- Alerts werden im Admininterface oben rechts angezeigt
- Alerts für Ereignisse von Bond-Interfacen wurden eingepflegt
- Sonstiges:
- Die CLI über SSH hat eine persistente History
- Beim Reverse Proxy sind IP-Adressen für den ACL-Typ "dstdomain" wieder einstellbar
- Neue SNMP OIDs zur Überwachung des Cluster Status wurden eingepflegt
- SSL-VPN Konfigurationen können mit eingebetteten Zertifikaten heruntergeladen werden
- Geo IP-Blocking wurde in das IDS / IPS Menü verschoben
- Systemweites Sperren von IP-Adressen ist nun unter IDS / IPS verfügbar
- ACLs im Reverse Proxy werden nun validiert
- Wireguard Interfaces werden bei Cluster-Spares im Backup-Modus markiert und deaktiviert
- Fallback Interfaces werden nur als Fallback verwendet wenn diese auch online sind
- Gruppierung von Subnetzkombinationen kann im IPSec Wizard deaktiviert werden
- Cluster Dialog wurde umgestaltet
- Bugfixes
- Bei aktiviertem Unified Security Report wurden Update-Finalisierungs-Meldungen aus dem Syslog entfernt
- VPN Konfigurationen, die über die Unified Security Console eingerichtet wurden, werden jetzt vollständig gelöscht
- Ladezeiten des HTTP-Proxy-Dialogs verkürzt
- Wake on LAN (WOL) wurde weiter optimiert
- Fehlerhaftes Verhalten der Alerting Center Testbericht Funktion behoben
- Sortierung von Netzwerkobjekten im Administrations-Webinterface wurde optimiert
- Unter Umständen war bei Clientless VPN Verbindungen die Zwischenablage nicht mehr funktionsfähig
- SASL Authentifizierung wurde am Mailrelay auch aktiviert wenn keine Benutzer die entsprechenden Rechte hatten
- Suche in E-Mail Verwaltung ist jetzt unabhängig von Großschreibung
- Nginx Reverse-Proxy antwortet auf nicht vorhandene Seiten mit Statuscode 403 statt 500
- DHCP-Pool Anpassungen über SPCLI war nur ein Mal ausführbar
- Fehler behoben, durch den eine unvollständige DHCP-Relay Konfiguration nach Neustart erstellt wurde
- Beim DHCP-Server wurde die Vendor Options unter Umständen nicht richtig verarbeitet
- Ein Memory Leak in der Funktion SSL-Interception des HTTP Proxy wurde behoben
- WLAN Widget funktionierte nicht mehr korrekt
- Der spupdater Dienst konnte die Updateserver Status Meldung nicht richtig verarbeiten
- Zentraler Dienst der Firewall erzeugte einen Segfault
- HTTP-Proxy Dienst startete nicht, wenn ungültige Regex-Einträge konfiguriert wurden
- Kleinere visuelle Benutzerinterface Fehler und Hinweise wurden angepasst
- Über eine Websession konnte keine neue Lizenz eingespielt werden
- Vererbungen von Gruppenberechtigungen und Attributen wurden überarbeitet
- Virtuelle IPs wurden beim umkonfigurieren von Clustern nicht korrekt entfernt
- Fehlermeldung bei einer gescheiterten Cluster Synchronisierung mit unterschiedlichen UTM Versionen wurde überarbeitet
- Websessions konnten unter Umständen abgebrochen werden wenn die Appliance verzögert antwortete
- Unnötige Alarmmeldungen auf ungeöffneten Ports mit nftables wurden behoben
Known_issues
- Known Issue
| Betroffene Komponente | Beschreibung | Workaround |
|---|---|---|
| DHCP-Server | Der Dienst für den DHCP-Server ist im Standard auf 1000 Leases beschränkt. Wird diese Zahl erreicht, ohne dass ältere Leases freigegeben werden konnten, werden keine DHCP Leases mehr verteilt. |
Ticket im Support öffnen, um ein Template zu bearbeiten |
| VPN | Wurde eine WireGuard-Verbindung über die Cloud erstellt, lassen sich keine weiteren lokalen WireGuard-Tunnel hinzufügen. | - |
| Cloud-Backup | Ein Umlaut (ä,ö oder ü) im Namen der lokalen Konfiguration verhindert ein erfolgreiches Cloud-Backup | |
| ACME Zertifikatsaktualisierung | Nach dem Update auf 14.0.1 oder 14.0.2 kann es zu Problemen in der ACME Zertifikatsaktualisierung kommen, wenn nicht die systemweiten Nameserver für ACME-Challenges verwendet wurden. Grund ist ein Fehler im Update-Script, das Werte aus der extc-Variablen CHALLENGE_DNS_SERVERS löscht. |
Menü Bereich ACME Option Systemweite Nameserver für ACME-Challenges verwenden Nein deaktivieren und in Option Nameserver für ACME-Challenges den Ursprünglichen Wert in die Clickbox »203.0.113.113 eintragen. ( IP-Adresse anpassen!) (Siehe auch das Wiki zu ACME-Zertifikaten) Alternativ: |
Build 14.0.1.1 Beta-Version
- Release Date: 11.02.2024
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit aktivierten Beta-Updates verfügbar
Das Hauptziel dieser Versionen ist es, wertvolles Feedback von unseren Partnern zu erhalten. Dieses Feedback fließt in die finale Version unserer Software ein, bevor diese an alle Versionen ausgeliefert wird.
Wir bedanken uns bei allen Partnern für ihre Unterstützung und ihre Beiträge zur Optimierung unserer Software.
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Maintenance
- Diese Version wird als Beta-Version verteilt
Sie ist ausschließlich für Versionen mit der Reseller Preview 14.0.1 und aktivierten Beta-Updates erhältlich
- Bugfixes
- Bei aktiviertem Unified Security Report wurden Update-Finalisierungs-Meldungen aus dem Syslog entfernt
- VPN Konfigurationen, die über die Unified Security Console eingerichtet wurden, werden jetzt vollständig gelöscht
- Ladezeiten des HTTP-Proxy-Dialogs verkürzt
Known_issue
- Known Issue
| Betroffene Komponente | Beschreibung | Workaround |
|---|---|---|
| Admin Interface: Anlegen von Ethernet Schnittstellen | Beim Anlegen von Ethernet-Schnittstellen kann es dazu kommen, daß das UI nicht mehr auf Eingaben reagiert | Anlegen des Interfaces per CLI |
Build 14.0.1 Reseller Preview
- Release Date: 30.01.2024
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit NFR-Lizenz verfügbar
Diese Reseller Previews sind Beta-Versionen unserer Software. Das Hauptziel dieser Versionen ist es, wertvolles Feedback von unseren Partnern zu erhalten. Dieses Feedback fließt in die finale Version unserer Software ein, bevor diese an die Endkunden ausgeliefert wird.
Wir bedanken uns bei allen Partnern für ihre Unterstützung und ihre Beiträge zur Optimierung unserer Software.
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Maintenance
- Aktualisierung des Betriebssystems und aller Komponenten
- Das DHCP Übergangswidget wurde entfernt
- Features
- Neue Features:
- Reseller-Previews werden durch das Beta-Programm abgelöst und können nun optional heruntergeladen werden
- Administrations-Webinterface:
- Wireguard Verbindungen sind nun deaktivierbar
- Im Installationsassistenten kann nun DNS Forwarding konfiguriert werden
- Sonstiges:
- Die CLI über SSH hat eine persistente History
- Beim Reverse Proxy sind IP-Adressen für den ACL-Typ "dstdomain" wieder einstellbar
- Neue SNMP OIDs zur Überwachung des Cluster Status wurden eingepflegt
- SSL-VPN Konfigurationen können mit eingebetteten Zertifikaten heruntergeladen werden
- Geo IP-Blocking wurde in das IDS / IPS Menü verschoben
- Systemweites Sperren von IP-Adressen ist nun unter IDS / IPS verfügbar
- Bugfixes
- Wake on LAN (WOL) wurde weiter optimiert
- Fehlerhaftes Verhalten der Alerting Center Testbericht Funktion behoben
- Sortierung von Netzwerkobjekten im Administrations-Webinterface wurde optimiert
- Unter Umständen war bei Clientless VPN Verbindungen die Zwischenablage nicht mehr funktionsfähig
- SASL Authentifizierung wurde am Mailrelay auch aktiviert wenn keine Benutzer die entsprechenden Rechte hatten
- Suche in E-Mail Verwaltung ist jetzt unabhängig von Großschreibung
- Nginx Reverse-Proxy antwortet auf nicht vorhandene Seiten mit Statuscode 403 statt 500
- DHCP-Pool Anpassungen über SPCLI war nur ein Mal ausführbar
- Fehler behoben, durch den eine unvollständige DHCP-Relay Konfiguration nach Neustart erstellt wurde
- Beim DHCP-Server wurde die Vendor Options unter Umständen nicht richtig verarbeitet
Build 14.0.0.2 Reseller Preview
- Release Date: 09.12.2024
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit NFR-Lizenz verfügbar
Diese Reseller Previews sind Beta-Versionen unserer Software. Das Hauptziel dieser Versionen ist es, wertvolles Feedback von unseren Partnern zu erhalten. Dieses Feedback fließt in die finale Version unserer Software ein, bevor diese an die Endkunden ausgeliefert wird.
Wir bedanken uns bei allen Partnern für ihre Unterstützung und ihre Beiträge zur Optimierung unserer Software.
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Ein Memory Leak in der Funktion SSL-Interception des HTTP Proxy wurde behoben
Known_issues
- Known Issues
| Betroffene Komponente | Beschreibung | Workaround |
|---|---|---|
| DHCP Relay v12.7.4 |
Das DHCP-Relay startet nicht, wenn nicht auch ein DHCP-Pool definiert ist. | Einen beliebigen (nicht verwendeten) DHCP-Pool anlegen. |
Build 14.0.0.1 Reseller Preview
- Release Date: 2.12.2024
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit NFR-Lizenz verfügbar
Diese Reseller Previews sind Beta-Versionen unserer Software. Das Hauptziel dieser Versionen ist es, wertvolles Feedback von unseren Partnern zu erhalten. Dieses Feedback fließt in die finale Version unserer Software ein, bevor diese an die Endkunden ausgeliefert wird.
Wir bedanken uns bei allen Partnern für ihre Unterstützung und ihre Beiträge zur Optimierung unserer Software.
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- WLAN Widget funktionierte nicht mehr korrekt
- Der spupdater Dienst konnte die Updateserver Status Meldung nicht richtig verarbeiten
- Zentraler Dienst der Firewall erzeugte einen Segfault
- HTTP-Proxy Dienst startete nicht, wenn ungültige Regex-Einträge konfiguriert wurden
Known_issues
- Known Issues
| Betroffene Komponente | Beschreibung | Workaround |
|---|---|---|
| DHCP Relay v12.7.4 |
Das DHCP-Relay startet nicht, wenn nicht auch ein DHCP-Pool definiert ist. | Einen beliebigen (nicht verwendeten) DHCP-Pool anlegen. |
Build 14.0 Reseller Preview
- Release Date: 25.11.2024
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit NFR-Lizenz verfügbar
Diese Reseller Previews sind Beta-Versionen unserer Software. Das Hauptziel dieser Versionen ist es, wertvolles Feedback von unseren Partnern zu erhalten. Dieses Feedback fließt in die finale Version unserer Software ein, bevor diese an die Endkunden ausgeliefert wird.
Wir bedanken uns bei allen Partnern für ihre Unterstützung und ihre Beiträge zur Optimierung unserer Software.
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Maintenance / Security / Operating System
- Aktualisierung des Squid Dienstes
- DNS wurde durch einen neuen Dienst mit weiteren Funktionen aktualisiert
- Features
- Neue Features:
- Ab der kommenden Unified Security Portal Version 2.0 lassen sich VPN Konfigurationen auf Appliances konfigurieren (Beta-Funktion)
- VPN-Konfiguration aus der USC können im USP Dialog deaktiviert werden
- Fehlerbehandlung und Alerting Meldung, falls bei einem Konfigurations-Import ein Datenbank-Konvertierungsproblem auftritt
- Anbindung von Kartenterminals ist mit dem neuen TI-Proxy möglich
- Neuer Wizard für Cluster Konfigurationen verfügbar
- Administrations-Webinterface:
- Tabellen können nun in zusätzlichen Stilen dargestellt werden, verfügen über ein Paging, Einstellungen zur maximalen Höhe und ein dazugehöriges Konfigurationsmenü
- Der Navigation wurde ein neuer Dialog zur Konfiguration der globalen Tabelleneinstellungen hinzugefügt
- Bei aufklappbaren Tabellen wird persistiert, welche Einträge aufgeklappt sind
- Tabellen behalten ihre Scrollposition und ihre aktuelle Seite auch bei einem erneuten Laden bei
- Tabellen werden nun deutlich performanter geladen - insbesondere bei aktivem Paging
- Es wird sichergestellt, dass sich Zelleninhalte beim Scrollen immer im sichtbaren Bereich befinden
- extc Runtimevars können in den Erweiterten Einstellungen eingesehen werden
- Interface Optionen für duplex und speed sind immer sichtbar
- Auch für akzeptierte Mails wird nun die angewandte Filterregel/Selektor angezeigt
- Mehrere NTP Server sind konfigurierbar
- Allgemeine Systeminformationen und Log-Dateien können als gepackte Datei direkt im Support-Benutzer Dialog heruntergeladen werden
- Beim Traceroute Netzwerkwerkzeug kann die Quell-IP ausgewählt werden
- Warnungen zu unsynchronisierten Clustern wird angezeigt
- Regeln können Aliase zugeteilt werden nach denen im Weblog gezielt gefiltert werden kann
- Darstellung der vererbten Benutzerberechtigungen wurde erweitert
- Der MDNS-Repeater hat nun einen eigenen Menü-Eintrag in den Anwendungen
- Der Mailfilter kann jetzt in mehr Dialogen aktiviert werden
- Automatisches Generieren von OTP-Codes wurde optimiert
- Im Benutzerinterface können mehrere E-Mails gleichzeitig ausgewählt und getagged werden
- Der Rundgang wurde in den Konfigurations-Dialog verschoben
- Alerting Center:
- Alerts werden im Admininterface oben rechts angezeigt
- Alerts für Ereignisse von Bond-Interfacen wurden eingepflegt
- Sonstiges:
- ACLs im Reverse Proxy werden nun validiert
- Wireguard Interfaces werden bei Cluster-Spares im Backup-Modus markiert und deaktiviert
- Fallback Interfaces werden nur als Fallback verwendet wenn diese auch online sind
- Gruppierung von Subnetzkombinationen kann im IPSec Wizard deaktiviert werden
- Cluster Dialog wurde umgestaltet
- Bugfixes
- Kleinere visuelle Benutzerinterface Fehler und Hinweise wurden angepasst
- Über eine Websession konnte keine neue Lizenz eingespielt werden
- Vererbungen von Gruppenberechtigungen und Attributen wurden überarbeitet
- Virtuelle IPs wurden beim umkonfigurieren von Clustern nicht korrekt entfernt
- Fehlermeldung bei einer gescheiterten Cluster Synchronisierung mit unterschiedlichen UTM Versionen wurde überarbeitet
- Websessions konnten unter Umständen abgebrochen werden wenn die Appliance verzögert antwortete
- Unnötige Alarmmeldungen auf ungeöffneten Ports mit nftables wurden behoben
Known_issues
- Known Issues
| Betroffene Komponente | Beschreibung | Workaround |
|---|---|---|
| DHCP Relay v12.7.4 |
Das DHCP-Relay startet nicht, wenn nicht auch ein DHCP-Pool definiert ist. | Einen beliebigen (nicht verwendeten) DHCP-Pool anlegen. |
Securepoint UTM v12
Securepoint UTM v12Securepoint UTM v11
Securepoint UTM v11
Securepoint UTM v10
Securepoint UTM v10