Securepoint UTM v12
Securepoint UTM v12
Build 12.7.5.1
- Release Date: 16.12.2024
- Geplanter Rollout Zeitraum: 14 Tage
- Bugfixes
- Mailscanner konnte unter Umständen den E-Mail Verkehr aufhalten
- Konfiguration von IPv4 und IPv6 im gleichen DHCP-Pool wird unterbunden
- DHCP-Relay und DHCP-Pools funktionieren nun unabhängig voneinander
Build 12.7.4
- Release Date: 29.10.2024
- Geplanter Rollout Zeitraum: 14 Tage
- Maintenance / Security / Operating System
- Aktualisierung des Kernels Behebt u.a. Probleme mit virtuellen Maschinen auf Basis von KVM mit VirtIO-Schnittstellen
- VPN Client wurde auf 2.0.43 aktualisiert
- Feature
- Beim DHCP Relay können nun mehrere Zielserver angegeben werden
- Bugfixes
- Dienste DHCP-Relay und DHCP-Server sind jetzt zusammengeführt unter dem Dienstenamen DHCP-Server & -Relay in der UI unter Anwendungen zu finden
- Bei IPSec Verbindungen wurde unter Umständen nicht das unter "Local Gateway" eingestellte Gateway genutzt
- IPv6 Router Advertisements konnten unnötige Route-Updates auslösen
- Wurde eine große Anzahl an Interfaces konfiguriert kam es zu Problemen mit DHCP
- Neu angelegte Benutzer mit Administrationsrechten konnten sich nicht per SSH verbinden
- Problem behoben, durch das ältere UTM Software Versionen nicht direkt auf die neueste Version aktualisieren konnten
- Wurden viele ACLs im Reverse Proxy mit der Nginx Engine angelegt, konnte dieser nicht mehr starten
Known_issues
- Known Issues
| Betroffene Komponente | Beschreibung | Workaround |
|---|---|---|
| DHCP Relay v12.7.4 |
Das DHCP-Relay startet nicht, wenn nicht auch ein DHCP-Pool definiert ist. | Einen beliebigen (nicht verwendeten) DHCP-Pool anlegen. |
| IDS/IPS bzw. Logmeldungen Alertingcenter bei Verwendung von nftables v12.7.1 |
Wurde für Testzwecke nftables als Rule Engine aktiviert, kann es im Alerting Center zu vermehrten Meldungen durch geblockte Verbindungen der Threat Intelligence Liste kommen. Grund ist, das auch Verbindungen auf nicht geöffneten Ports gemeldet werden. |
Build 12.7.3
- Release Date: 12.09.2024
- Geplanter Rollout Zeitraum: 7 Tage
- Maintenance / Security / Operating System
- Aktualisierung des Kernels
- Aktualisierung von OpenSSL (CVE-2024-6119)
- Feature
- OTP kann nun für einzelne SSL-VPN Tunnel aktiviert werden
- Bugfixes
- Cloudbackup Informationen konnten in SNMP Abfragen fehlen
- Bei Verwendung von Entra wurden keine Spam-Reports an entsprechende Benutzer verschickt
- Beim Bearbeiten von Modem Konfigurationen gab es einen Fehler, der das Speichern verhinderte
- Diverse kleinere Anpassungen der Admin-Oberfläche
- Wurden mehrere IP-Adressen als Prüfungs-Endpunkte bei einer Bond-Schnittstelle angegeben wurde dennoch nur eine IP angezeigt
- Virtuelle und dynamische IP-Adressen werden bei Bond Schnittstellen nun nicht mehr angezeigt
- ARP Verbindungsprüfung bei Bond Schnittstellen funktionierte nicht
- Auf Cluster-Fallback Geräten gab es einen Darstellungsfehler, falls statische und virtuelle IPs sich überschnitten haben
- Der Alerting-Center Bericht konnte nicht manuell versendet werden
- WLAN Einstellungen ließen sich nicht mehr speichern
- Doppelt vergebene Ports im Reverse Proxy mit nginx führten zu Problemen
Known_issues
- Known Issues
| Betroffene Komponente | Beschreibung |
|---|---|
| Securepoint OS – Treiber v12.7.3 |
Bei dem Betrieb als virtuelle Maschine auf Basis von KVM wurden Einschränkungen im Zusammenhang mit den VirtIO Treibern identifiziert. Auf einigen Systemen sind Einbußen in der Übertragungsgeschwindigkeit beobachtet worden.
Im Log sind dabei folgende Meldungen zu beobachten: |
| Securepoint OS – Update v12.7.3 |
Wenn auf einem passiven Node im Cluster virtuelle IP-Adressen auch statisch auf dem passiven Node vergeben werden, kommt es beim Upgrade auf eine Version 12.7.3 zu einem Fehler während der Migration der Datenbank. Als Folge wird automatisch ein Rollback auf die vorherige Version durchgeführt. |
| DHCP-Server v12.7.2.1 |
Werden durch den DHCP-Server sehr viele Netzwerke bedient, wurde beobachtet, dass der Dienst nicht korrekt startet. |
| Gleichzeitige Nutzung von DHCP-Server und -Relay v12.7.2.1 |
Bei der parallelen Nutzung von DHCP-Server und -Relay kann es zu Problemen bei der Verarbeitung von DHCP-Anfragen kommen. |
| NTLM-Authentifizierung im Reverse Proxy mit nginx v12.7.2 |
Vereinzelt kann die NTLM-Authentifizierung unter nginx im Reverse Proxy fehlschlagen |
| IDS/IPS bzw. Logmeldungen Alertingcenter bei Verwendung von nftables v12.7.1 |
Wurde für Testzwecke nftables als Rule Engine aktiviert, kann es im Alerting Center zu vermehrten Meldungen durch geblockte Verbindungen der Threat Intelligence Liste kommen. Grund ist, das auch Verbindungen auf nicht geöffneten Ports gemeldet werden. |
Build 12.7.2.1
- Release Date: 16.08.2024
- Geplanter Rollout Zeitraum: 14 Tage
- Bugfix
- Bei SSL-VPN Verbindungen konnten falsche Subnetze an die Gegenstellen gesendet werden
Known_issues
- Known Issues
Build 12.7.2
- Release Date: 14.08.2024
- Geplanter Rollout Zeitraum: gestoppt
- Maintenance / Security / Operating System
- Aktualisierung von OpenSSL (CVE-2024-4741, CVE-2024-4603, CVE-2024-2511)
- Fehler bei der Verarbeitung von IPv6 Adressen behoben (CVE-2024-41993)
- VPN Client wurde auf 2.0.42 aktualisiert
- Features
- Bei Neuinstallationen ist die nginx Engine für den Reverse Proxy als Standard konfiguriert
- Zur Windows-Domain Dienstgruppe wurden weitere Portfreigaben hinzugefügt
- Neue Dienstgruppe für Securepoint Unified Backup Ports hinzugefügt
- Beim HTTP Proxy lassen sich Viruscan Pattern für den Securepoint Anitvirus Pro cachen
- Beschreibung zur Erkennung und Kennzeichnung potentiell gefälschter Links in E-Mails wurde im Administrations-Webinterface überarbeitet
- Für den Paketfilter wurden weitere IPv6 ICMP Typen hinzugefügt
- Bugfixes
- Visuelle Fehler und Hinweise der Benutzeroberfläche in einigen Dialogen verbessert: Mailfilter, Logging, Wireguard und Zertifikate
- Anlegen neuer Benutzer mit mehreren Gruppen funktionierte nicht
- Für das Mailrelay sind ausgehende IP-Adressen, welche einer BOND-Schnittstelle zugewiesen sind, erlaubt
- Fehler behoben, bei welchem der NGinx Engine Reverse Proxy bei gleichzeitiger Aktivierung von NTLM und Websocket nicht startet
- Validierung für falsche req_header ACL Einträge beim NGinx Engine Reverse Proxy verbessert
- Bei Wireguard wurde eine AllowedIP Freigabe 0.0.0.0/0 nicht richtig verarbeitet
- Für Azure/Entra ID schlug eine Authentifzierung fehl wenn Passwörter mit Plus-Zeichen verwendet wurden
- Eine Websession konnte mit bereits abgelaufenen Benutzern gestartet werden
- Ein über USC Profile konfiguriertes Cloudbackup wurde erst nach einem Neustart gesetzt
- Fehler für den ACME LetsEncrypt Dienst behoben, bei welchen es Probleme mit Großbuchstaben beim Subject Alternative Name gab
- Zusätzlich sind alle Änderungen aus den Reseller Preview-Versionen enthalten:
- Ausnahme:
Revert - Verbesserung der neuen Funktion "DNS Server vom Provider nutzen" bei Multipathrouting wird vorerst nicht in das Public Release übernommen
- Operating System
- Security Bugfix: Behebung einer kritischen Sicherheitslücke durch Aktualisierung des SSH Dienstes auf Version 9.8p1 (CVE-2024-6387)
- Security Bugfix: Aktualisierung des Kernels (CVE-2024-1086)
- Security Bugfix: Fehler behoben, durch den unter Umständen OTP Codes nicht korrekt validiert wurden (CVE-2024-39340)
- Zum Zeitpunkt der Veröffentlichung dieses Updates geben wir keine weiteren Informationen zu dieser Sicherheitslücke bekannt.
- Wir geben unseren Kunden die Möglichkeit, ihre Systeme abzusichern, bevor Details einen möglichen Angriffsweg verraten könnten.
- Zu einem späteren Zeitpunkt werden dann weitere Informationen dazu veröffentlicht.
- Maintenance
- Aktualisierung der Virenscanner Engine
- Aktualisierung des Mailscanners
- Aktualisierung des Betriebssystems und aller Komponenten
- Aktualisierung der DHCP Komponenten
- Features
- Neue Features:
- Erkennung und Kennzeichnung potentiell gefälschter Links in E-Mails wurde überarbeitet
- Dryrun führt nun bei Datenbankkonvertierungsfehlern einen automatischen Rollback durch
- Reverse Proxy mit nginx unterstützt nun NTLM
- Per CLI ist ein Wechsel zur Regelwerk-Engine: nftables möglich.
- Beim Reverse Proxy lässt sich eine neue NGinx Engine konfigurieren
- Das Logging lässt sich direkt in der tabellarischen Ansicht des Paketfilters konfigurieren
- Statische DHCP Leases werden nach Pools gruppiert
- Eine farbliche Hervorhebung lässt sich beim Log einstellen
- Das CLI-Terminal ist im Administrations-Webinterface andockbar und in der Größe veränderbar
- Implizite Regeln sind über eine kachelbasierte Ansicht einstellbar
- Administrations-Webinterface:
- Wireguard Verbindungen können nun auch gezielt für lokal konfigurierte Benutzer angelegt werden
- Validierung von Schlüsseln, die zu Wireguard-Verbindungen hinzugefügt werden, wurde verbessert
- Die Menüpunkte Erweiterte Einstellungen und Templates sind nun direkt verfügbar
- DHCP Relay wurde um einen Debug-Modus erweitert
- Darstellung der Appliance im Widget wurde für größere Geräte überarbeitet
- Lokale Konfigurationen lassen sich kopieren
- Beim Anlegen von Netzwerkobjekten werden Zonen automatisch nach Routen ausgefüllt
- Beim Webfilter lassen sich auch Regeln kopieren
- Hinzufügen Dialog für IPv6 Routen wurde optimiert
- Optimierung der "DNS Server vom Provider nutzen" Funktion bei Multipathrouting
- Neue Warnung beim Ausloggen und Schließen des Browsertabs wird angezeigt, falls noch ungespeicherte Änderungen vorliegen
- Netzwerkobjekte und Leases sind in der Netzwerktopologie löschbar
- Warnung beim Aktivieren des Cluster Wartungsmodus über eine Websession wird ausgegeben
- WireGuard:
- Interfaces in der Zone "internal" oder "firewall-internal" als Allowed IPs werden nun markiert
- Warnung beim Löschen von aktuell verwendeten WireGuard Keys wird angezeigt
- Mailfilter:
- Tag-System wurde angepasst ( Achtung: Es kann vereinzelt vorkommen dass bestehende Tags nicht mehr korrekt greifen. Nach dem erneuten Hinzufügen einer entsprechenden E-Mail zu einem Tag, funktioniert der Filter wieder korrekt.)
- Allen E-Mails wird ihr Hash Wert in das Kopf Feld "X-Securepoint: FHASH" eingetragen
- Hash Werte werden zur Auswertung an Securepoint gesendet
- Bugfixes
- Unter Umständen wurden im Mailfilter URLs nicht korrekt verarbeitet, was dazu führte, dass E-Mails falsch behandelt wurden
- Icon von Netzwerkobjekt mit 0.0.0.0/0 wurde falsch angezeigt
- An einigen Stellen wurde die Auswahl von Zertifikaten überarbeitet, so dass nur Zertifikate mit privatem Schlüssel gewählt werden können
- Fehlerhaftes Verhalten der englischen Admin-Benutzeroberfläche behoben
- "WireGuard Einstellungen aus der Gruppe verwenden" im Benutzer Hinzufügen-Dialog war fehlerhaft
- Wireguard Benutzer-Peers wurde nach einem Neustart der Appliance nicht korrekt geladen
- Paketfilterregeln konnten innerhalb einer Regelgruppe nicht mehr verschoben werden
- Speichern des IPSec Phase 2 Dialogs erzeugte eine Fehlermeldung
- Visuelle Fehler und Hinweise der Benutzeroberfläche in einigen Dialogen ausgebessert: Paketfilter, Mailfilter, Appliance Widget, Zertifikate, QoS, Netzwerkkonfiguration und Responsive Design
- Limitierung für Mailtag Namen wurde eingebaut
- Mailconnector Multidrop Oberfläche war nicht mehr nutzbar, wenn ein Custom Envelope Header genutzt wurde
- Ein Deaktivieren von Router Advertisement löschte darüber angelegte Netze nicht
- Ansprache und Datumsformat im Spam Bericht wurde geändert
- Wake on LAN (WOL) verwendet nun mehrere Zielports
- Prefix Delegation war unter Umständen fehlerhaft
- Neue Wireguard Peers konnten mit der Option "Schlüssel direkt eingeben" nicht gespeichert werden
Known_issues
- Known Issues
Build 12.7.1.3 Reseller Preview
- Release Date: 08.07.2024
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit NFR-Lizenz verfügbar
Diese Reseller Previews sind Beta-Versionen unserer Software. Das Hauptziel dieser Versionen ist es, wertvolles Feedback von unseren Partnern zu erhalten. Dieses Feedback fließt in die finale Version unserer Software ein, bevor diese an die Endkunden ausgeliefert wird.
Wir bedanken uns bei allen Partnern für ihre Unterstützung und ihre Beiträge zur Optimierung unserer Software.
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Bugfix: Unter Umständen wurden im Mailfilter URLs nicht korrekt verarbeitet, was dazu führte, dass E-Mails falsch behandelt wurden
Build 12.7.1.2 Reseller Preview
- Release Date: 03.07.2024
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit NFR-Lizenz verfügbar
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Operating System
- Security Bugfix: Behebung einer kritischen Sicherheitslücke durch Aktualisierung des SSH Dienstes auf Version 9.8p1 (CVE-2024-6387)
Build 12.7.1.1 Reseller Preview
- Release Date: 28.06.2024
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit NFR-Lizenz verfügbar
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Maintenance
- Default Regelwerk-Engine: nftables wurde vorübergehend wieder durch iptables ersetzt.
Ein Wechsel per CLI ist möglich.system rule_engine set value "nftables"
bzw.
system rule_engine set value "iptables"
Known_issues
- Known Issue
| Betroffene Komponente | Beschreibung |
|---|---|
| IDS/IPS bzw. Logmeldungen Alertingcenter bei Verwendung von nftables | Wurde für Testzwecke nftables als Rule Engine aktiviert, kann es im Alerting Center zu vermehrten Meldungen durch geblockte Verbindungen der Threat Intelligence Liste kommen. Grund ist, das auch Verbindungen auf nicht geöffneten Ports gemeldet werden. |
Build 12.7.1 Reseller Preview
- Release Date: 27.06.2024
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit NFR-Lizenz verfügbar
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Maintenance
- Operating System:
- Security Bugfix: Aktualisierung des Kernels (CVE-2024-1086)
- Security Bugfix: Fehler behoben, durch den unter Umständen OTP Codes nicht korrekt validiert wurden (CVE-2024-39340)
- Zum Zeitpunkt der Veröffentlichung dieses Updates geben wir keine weiteren Informationen zu dieser Sicherheitslücke bekannt.
- Wir geben unseren Kunden die Möglichkeit, ihre Systeme abzusichern, bevor Details einen möglichen Angriffsweg verraten könnten.
- Zu einem späteren Zeitpunkt werden dann weitere Informationen dazu veröffentlicht.
- Maintenance: Aktualisierung der Virenscanner Engine
- Maintenance: Aktualisierung des Mailscanners
- Neue Features:
- Feature: Regelwerk-Engine iptables wurde durch nftables ersetzt
- Feature: Erkennung und Kennzeichnung potentiell gefälschter Links in E-Mails wurde überarbeitet
- Feature: Dryrun führt nun bei Datenbankkonvertierungsfehlern einen automatischen Rollback durch
- Feature: Reverse Proxy mit nginx unterstützt nun NTLM
- Administrations-Webinterface:
- Feature: Wireguard Verbindungen können nun auch gezielt für lokal konfigurierte Benutzer angelegt werden
- Feature: Validierung von Schlüsseln, die zu Wireguard-Verbindungen hinzugefügt werden, wurde verbessert
- Feature: Die Menüpunkte Erweiterte Einstellungen und Templates sind nun direkt verfügbar
- Feature: DHCP Relay wurde um einen Debug-Modus erweitert
- Feature: Darstellung der Appliance im Widget wurde für größere Geräte überarbeitet
- Bugfixes
- Bugfix: Icon von Netzwerkobjekt mit 0.0.0.0/0 wurde falsch angezeigt
- Bugfix: An einigen Stellen wurde die Auswahl von Zertifikaten überarbeitet, so dass nur Zertifikate mit privatem Schlüssel gewählt werden können
- Bugfix: Fehlerhaftes Verhalten der englischen Admin-Benutzeroberfläche behoben
- Bugfix: "WireGuard Einstellungen aus der Gruppe verwenden" im Benutzer Hinzufügen-Dialog war fehlerhaft
- Bugfix: Wireguard Benutzer-Peers wurde nach einem Neustart der Appliance nicht korrekt geladen
- Bugfix: Paketfilterregeln konnten innerhalb einer Regelgruppe nicht mehr verschoben werden
- Bugfix: Speichern des IPSec Phase 2 Dialogs erzeugte eine Fehlermeldung
Known_issues
- Known Issue
| Betroffene Komponente | Beschreibung |
|---|---|
| IDS/IPS bzw. Logmeldungen Alertingcenter bei Verwendung von nftables | Wurde für Testzwecke nftables als Rule Engine aktiviert, kann es im Alerting Center zu vermehrten Meldungen durch geblockte Verbindungen der Threat Intelligence Liste kommen. Grund ist, das auch Verbindungen auf nicht geöffneten Ports gemeldet werden. |
Build 12.7.0 Reseller Preview
- Release Date: 23.05.2024
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit NFR-Lizenz verfügbar
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Maintenance
- Operating System:
- Aktualisierung des Betriebssystems und aller Komponenten
- Aktualisierung der DHCP Komponenten
- Features
- Neue Funktionen:
- Beim Reverse Proxy lässt sich eine neue NGinx Engine konfigurieren
- Das Logging lässt sich direkt in der tabellarischen Ansicht des Paketfilters konfigurieren
- Statische DHCP Leases werden nach Pools gruppiert
- Eine farbliche Hervorhebung lässt sich beim Log einstellen
- Das CLI-Terminal ist im Administrations-Webinterface andockbar und in der Größe veränderbar
- Implizite Regeln sind über eine kachelbasierte Ansicht einstellbar
- Administrations-Webinterface:
- Lokale Konfigurationen lassen sich kopieren
- Beim Anlegen von Netzwerkobjekten werden Zonen automatisch nach Routen ausgefüllt
- Beim Webfilter lassen sich auch Regeln kopieren
- Hinzufügen Dialog für IPv6 Routen wurde optimiert
- Optimierung der "DNS Server vom Provider nutzen" Funktion bei Multipathrouting
- Neue Warnung beim Ausloggen und Schließen des Browsertabs wird angezeigt, falls noch ungespeicherte Änderungen vorliegen
- Netzwerkobjekte und Leases sind in der Netzwerktopologie löschbar
- Warnung beim Aktivieren des Cluster Wartungsmodus über eine Websession wird ausgegeben
- WireGuard:
- Interfaces in der Zone "internal" oder "firewall-internal" als Allowed IPs werden nun markiert
- Warnung beim Löschen von aktuell verwendeten WireGuard Keys wird angezeigt
- Mailfilter:
- Tag-System wurde angepasst ( Achtung: Es kann vereinzelt vorkommen dass bestehende Tags nicht mehr korrekt greifen. Nach dem erneuten Hinzufügen einer entsprechenden E-Mail zu einem Tag, funktioniert der Filter wieder korrekt.)
- Allen E-Mails wird ihr Hash Wert in das Kopf Feld "X-Securepoint: FHASH" eingetragen
- Hash Werte werden zur Auswertung an Securepoint gesendet
- Bugfixes
- Visuelle Fehler und Hinweise der Benutzeroberfläche in einigen Dialogen ausgebessert: Paketfilter, Mailfilter, Appliance Widget, Zertifikate, QoS, Netzwerkkonfiguration und Responsive Design
- Limitierung für Mailtag Namen wurde eingebaut
- Mailconnector Multidrop Oberfläche war nicht mehr nutzbar, wenn ein Custom Envelope Header genutzt wurde
- Ein Deaktivieren von Router Advertisement löschte darüber angelegte Netze nicht
- Ansprache und Datumsformat im Spam Bericht wurde geändert
- Wake on LAN (WOL) verwendet nun mehrere Zielports
- Prefix Delegation war unter Umständen fehlerhaft
- Neue Wireguard Peers konnten mit der Option "Schlüssel direkt eingeben" nicht gespeichert werden
Build 12.6.5.1
- Release Date: 03.07.2024
- Geplanter Rollout Zeitraum: 3 Tage
- Operating System
- Security Bugfix: Behebung einer kritischen Sicherheitslücke durch Aktualisierung des SSH Dienstes auf Version 9.8p1 (CVE-2024-6387)
Build 12.6.5
- Release Date: 21.06.2024
- Geplanter Rollout Zeitraum: 3 Tage
- Security Bugfix
- Fehler behoben, durch den unter Umständen OTP Codes nicht korrekt validiert wurden (CVE-2024-39340)
- Zum Zeitpunkt der Veröffentlichung dieses Updates geben wir keine weiteren Informationen zu dieser Sicherheitslücke bekannt.
- Wir geben unseren Kunden die Möglichkeit, ihre Systeme abzusichern, bevor Details einen möglichen Angriffsweg verraten könnten.
- Zu einem späteren Zeitpunkt werden dann weitere Informationen dazu veröffentlicht.
Build 12.6.4.2
- Release Date: 14.05.2024
- Geplanter Rollout Zeitraum: 5 Tage
- Bugfix
- Bei IPSec Verbindungen mit IKEv1 konnte der Phase 1 Dialog nicht gespeichert werden
- Ein über die USC Profile gesetztes Cloud Backup Passwort konnte unter Umständen im Klartext im Audit Syslog auftauchen
Build 12.6.4.1
- Release Date: 22.04.2024
- Geplanter Rollout Zeitraum: 5 Tage
- Bugfix
- Fehler behoben, durch den lokale SSL-VPN Site-to-Site Client Verbindungen nicht mehr editiert werden konnten
Build 12.6.4
- Release Date: 17.04.2024
- Geplanter Rollout Zeitraum: gestoppt
- Bugfixes
- Das Laden von importierten Konfigurationen mit mehr Schnittstellen als aktuell auf der Maschine verfügbar hat zu Problemen geführt
- Das Setzen von leeren Werten im Mailarchivdialog wird verhindert
- Beim Setzen von sysctl Variablen wurde das VLAN Namensschema nicht berücksichtigt
Known_issues
| Betroffene Komponente | Beschreibung | Workaround |
|---|---|---|
| SSL VPN Site-to-Site Client Konfiguration |
Nach dem Update auf v12.6.4 können im Bearbeitungsdialog einer SSL VPN Verbindung für S2S Clients keine Änderungen mehr vorgenommen werden. Man gelangt zwar in den Bearbeitungsdialog, aber ein Klick auf hat keine Auswirkung. |
Bearbeitung über das CLI oder Rollback auf die vorherige Version. |
Build 12.6.3
- Release Date: 27.03.2024
- Geplanter Rollout Zeitraum: 7 Tage
- Bugfixes
- Fehler behoben, durch den eine falsche Verlinkung in der HTTP-Proxy Statistik angezeigt wurde
- Für SNMP war die Ausgabe der VPN-Verbindungen bei einer hohen Anzahl nicht vollständig
- Systemweite Proxy-Einstellungen werden nun von GeoIP-Updates und Cloudbackups verwendet
- Unter Umständen wurde der RNDC-Key des Nameserver Dienstes nicht erfolgreich erneuert
- IP-Adressen wurden nicht richtig vom Systemweiten Proxy übernommen
- Lokale Benutzer konnten fälschlicherweise in zwei Wireguard-Konfigurationen erscheinen
- Mögliche Neustart-Probleme des Namensauflösungsdienstes behoben
Build 12.6.2
- Release Date: 12.03.2024
- Geplanter Rollout Zeitraum: 7 Tage
- Maintenance
- Operating System:
- Aktualisierung des Betriebssystems und Komponenten
- Aktualisierung des Nameservers (CVE-2023-50387, CVE-2023-50868, CVE-2023-5517, CVE-2023-5679)
- VPN Client wurde auf 2.0.41 aktualisiert
- Fehler in der Upload Funktion des Webinterfaces behoben
- Features
- Administrations-Webinterface:
- USC-Profil Funktion kann nun aktiviert werden
- Im Datenschutz Dialog lässt sich die Anonymisierung der Anwendungen nun kollektiv aktivieren und deaktivieren
- Bei eingeschalteter Cluster-Konfiguration ist das Administrations-Webinterface deutlich zwischen dem aktiven und passiven Cluster unterscheidbar
- Verhalten der Mailfilter TNEF Verarbeitung kann spezifischer eingestellt werden
- Das DHCP Widget wird nicht mehr unterstützt und enthält eine Verlinkung zum neuen Netzwerktopologie-Dialog
- Statische Leases sind im Netzwerktopologie-Dialog einzusehen
- Automatische Firmwareaktualisierungen lassen sich nun auch bei aktivierter USC nutzen
- Sonstiges:
- Eine Drosselung für eingehende UDP und TCP Pakete ist über das CLI konfigurierbar und bei Neuinstallationen für UDP auf dem externen Interface aktiviert
- SNMP Abfragen für eine IPSec-Verbindung mit mehreren Subnetzen sind nun möglich
- Der Umfang der Wake on LAN Funktion wurde optimiert
- Bugfixes
- Fehler behoben, bei welchem eine Default Route nach einem UTM Neustart nicht gesetzt wurde
- Eine fehlerhafte Konfiguration einer OpenVPN-Verbindungen konnte eine erhöhte Systemlast hervorrufen
- Unter Umständen konnten IPv4 Adressen vom DHCP Client nicht bezogen werden
- Das Verhalten der DHCP-Prüfung während des Logins beim Administrations-Webinterfaces wurde optimiert
- Generierte PDF OTP QR-Codes wurden unter Umständen nicht vollständig angezeigt
- Falsche Ausgabe für das OpenVPN Status Widget wurde behoben
- Der Login am Administrations-Webinterface konnte während des Herunterladens einer neuen Firmware zeitweise blockiert werden
- Wireguard Konfigurationen mit ausschließlich Benutzer-Peers wurden nicht korrekt geschrieben
Build 12.6.1 Reseller Preview
- Release Date: 15.02.2024
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit NFR-Lizenz verfügbar
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Features
- Neue Features:
- Dark Mode verfügbar
- Bond-Konfiguration für Ethernet-Schnittstellen
- OpenVPN: Unterstützung von TLS-Crypt für Roadwarrior und S2S
- Schnittstellenüberprüfung vor Cluster-Synchronisation
- Aktualisierungen:
- Cluster-Syncronisierung von Virus-Patterns, Mailarchive Hashes (Spam) und der GEO-IP Liste
- Wireguard Status per SNMP auslesbar
- Allowlist im IGMP-Proxy konfigurierbar
- Sonstiges:
- Layout der Auswahl der SSL Interception wurde für den HTTP Proxy überarbeitet
- Einheiten im QoS sind in Gbit/s einstellbar
- IKEv1 Protokoll wird als veraltet gekennzeichnet (IPSec)
- Bugfixes
- Fehler behoben, bei welchem eine Firmware Übertragung auf die Spare nicht funktionierte
- Bei der E-Mail-Statistik wurde die Liste der einzelnen Kategorien nicht vollständig angezeigt
- Log Cloud Meldungen ließen sich nicht herunterladen
- Unter Umständen konnten Paketfilter Regeln nicht mehr aktualisiert werden, sobald eine Regel mit einem Full Cone NAT samt Dynamischen Hostnamen * konfiguriert wurde
- Das Auflösen von URL-Shortener Adressen war mit dem HTTP Proxy manchmal fehlerhaft
- Support-Benutzer konnten nicht mit aktivierten OTP-Optionen betrieben werden
- Fehler behoben bei welchem eine große Anzahl von VLANs nicht sofort nach dem Neustart zur Verfügung standen
- VLAN Schnittstellen konnten keine DHCP Client Adresse beziehen
- Validierung von Falsch eingegebenen IP Adressen wurde für den DHCP Pool Dialog angepasst
- Bei einer verzögerten Internet Einwahl wurde das UTM Autoupdate nicht abgeschlossen
- Unter Umständen wurden bei IPSec Verbindungen die Tunnel SAs nicht gelöscht
- Eine Speichern und Schließen Aktion funktionierte nicht beim SSL-VPN Wizard
- Eine laufende USC Websession wurde beendet, sobald ein Cloud-Backup Passwort gesetzt wurde
- Validierung von Falsch eingegebenen Nameserver Einträgen wurde verbessert
- Fehler behoben, bei welchem kein Prefix für die WAN Schnittstelle gesetzt wurde nach Modem neustart
Build 12.6.0.1 Reseller Preview
- Release Date: 23.01.2024
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit NFR-Lizenz verfügbar
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Maintenance
- Hintergrundfarbe der Benutzeroberfläche wurde angepasst
- Bugfix
- Fehler behoben, bei welchem Freigegebene OpenVPN Servernetzwerke nicht angezeigt wurden
- Beim Mailrelay ließ sich kein DKIM Signierung Eintrag einstellen
- Unter Umständen konnten IPv4 und IPv6 Adressen vom DHCP Client nicht bezogen werden
Build 12.6.0 Reseller Preview
- Release Date: 16.01.2024
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit NFR-Lizenz verfügbar
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Maintenance / Security Bugfix
- Operating System:
- Aktualisierung des Betriebssystems und aller Komponenten
- Aktualisierung des SSH-Dienstes auf Version 9.6p1 (CVE-2023-48795)
- Aktualisierung des DHCP-Clients
- Das SOC wird nicht mehr unterstützt
- Redesign des Webinterfaces
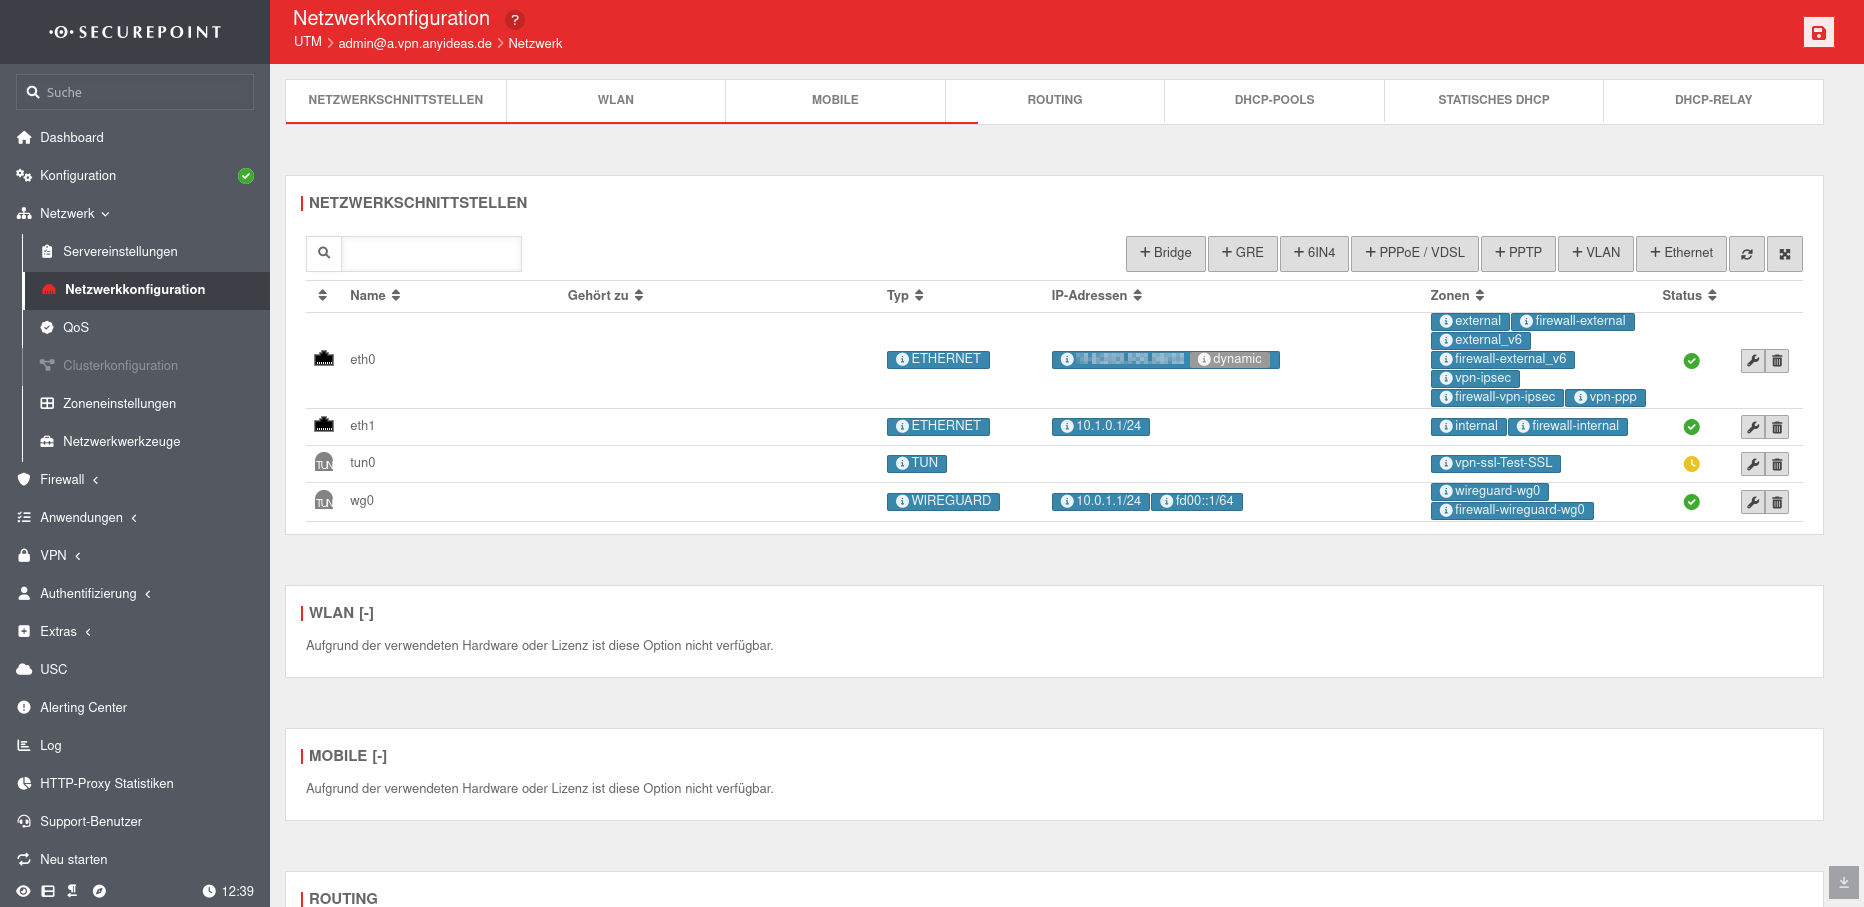 Menü: Netzwerk / Netzwerkkonfiguration

- Benutzeroberfläche wurde mit einem neuen Design vollständig überarbeitet
- Konfiguration lässt sich mithilfe einer Tastenkombination speichern Strg alt s
bzw.ctrl cmd s - Es lassen sich vordefinierte Syslog Filter im Live-Log auswählen
- Der aktuelle USC Verbindungsstatus wird angezeigt
- Ein bereits vorhandener Support-Benutzer lässt sich löschen und neu anlegen
- Der "Portfilter" wurde in Paketfilter umbenannt
- Das DHCP- Widget wurde durch einen neuen Netzwerktopologie-Dialog ersetzt
- Features
- Neue Anwendungen:
- Ein IGMP-Proxy-Dienst lässt sich konfigurieren
- Der Nameserver hat einen MDNS-Repeater
- Wireguard:
- Import von bestehenden Konfigurationen im WireGuard Assistenten
- Der Status der impliziten Wireguard-Regel wird mit angezeigt
- X25519 Schlüssel lassen sich mit einem Private-Key für Peers konfigurieren
- IPSec:
- Es lassen sich mehrere Ciphersuite-Optionen für IKEv2 auswählen
- Cluster:
- Der system info Befehl gibt auch Informationen zum aktuellen Cluster-Status aus
- Fallback:
- Es sind jetzt mehrere Ping Check Ziele möglich
- SNMP:
- Name einer OpenVPN-Verbindung lässt sich mit SNMP auslesen
- Mailfilter:
- Anhand von ausgewählten E-Mails lassen sich Patterns zum gezielten Blocken erstellen
- Erkennung von möglicherweise gefälschten Links in E-Mails wurde hinzugefügt
- Alerting Center:
- Testberichte lassen sich manuell abschicken
- Paketfilter:
- Automatisch generierte Gruppen sind konfigurierbar
- Schlüssellängen:
- ACME Account-Schlüssellänge lässt sich einstellen
- Die Schlüssellänge ist bei der Erstinstallation für CA und Serverzertifikat einstellbar
- Neue Funktionen:
- Statische IPv6-Routen mit einer Gateway-IP lassen sich einer Schnittstelle direkt zuordnen
- Beim Verändern von Schnittstellen können betroffene Netzwerkobjekte dynamisch angepasst werden
- Beim Router Advertisement lässt sich einstellen, ob sowohl IPv4 und IPv6 Adressen vergeben werden sollen oder nur IPv4
- Radius Timeout für SSL-RW OpenVPN Verbindungen ist über das CLI konfigurierbar
- Verwendung des Provider DNS-Servers lässt sich beim Nameserver Dienst ein- und ausschalten
- Bugfixes
- Visuelle Fehler und Hinweise der Benutzeroberfläche in einigen Dialogen ausgebessert
- Authentifizierung mit E-Mail-Adressen funktionierte nicht mit Entra ID (Azure AD)
- Doppelte Leerzeichen im Namen einer CA verhinderten das Laden von IPSec-Verbindungen
- Beim "DHCP Lease hinzufügen" Dialog wurden Doppelpunkte im Leasenamen für IPv6-Verbindungen vorgeschlagen
- Proxy-Widget Statistiken wurden nicht vollständig aktualisiert
- Im Alerting Center Log wurden einzelne Platzhalter nicht richtig ersetzt
- PPTP-Interface hinzufügen Fehlermeldung wurde korrigiert
Known_issues
- Known Issues
| Betroffene Komponente | Beschreibung | Workaround |
|---|---|---|
| Network - DHCP Client | Bezieht die UTM eine IPv4-Adresse per DHCP und es ist eine Relay Agent-IP-Adresse (giaddr) gesetzt, wird die IP-Adresse von der UTM nicht verwendet. | Es ist kein Workaround verfügbar. Der Fehler wird in der Version 12.6.0.1 korrigiert. |
| SSLVPN – Servernetzwerke | Die freigegebenen Servernetzwerke werden im Dialog SSL-VPN bearbeiten nicht angezeigt und könnten bei einem Speichervorgang überschrieben werden. | Die SSLVPN-Instanz kann per CLI editiert werden. (openvpn set id…) |
Build 12.5.5
- Release Date: 04.01.2024
- Geplanter Rollout Zeitraum: 3 Tage
- Security Bugfix / Maintenance
- Behobene Sicherheitslücke im Zusammenhang mit der Mailrelay-Anwendung (CVE-2023-51764)
Build 12.5.4.1
- Release Date: 11.12.2023
- Geplanter Rollout Zeitraum: 3 Tage
- Security Bugfix / Maintenance
- Korrigierte Sicherheitslücken im Zusammenhang mit dem HTTP Proxy Dienst (CVE-2023-49286, CVE-2023-49285, CVE-2023-50269) CVE-2023-50269: Squid-Proxy - Denial of Service durch Endlosschleife
follow_x_forwarded_for
Sicherheitslücke durch Patch beseitigt
CVE-Kategorisierung erfolgte erst später.
Eintrag ergänzt am 15.12.2023
Build 12.5.4
- Release Date: 21.11.2023
- Geplanter Rollout Zeitraum: 7 Tage
- Bugfixes
- Bei Verwendung des Traceroute Netzwerktools wurde unter Umständen das Ergebnis stark zeitverzögert oder gar nicht angezeigt
- Beim Mailscanner wird das FILTERED Flag im Syslog nun nur noch angezeigt, falls der Body verändert wurde sowie bei Anwendung der TNEF-Decodierung
- SNI Validierung beim HTTP Proxy ließ sich nicht über das Administrations-Webinterface deaktivieren
- Fehler behoben, durch den keine Verbindung zu einem SSL-VPN Tunnelblick Client aufgebaut werden konnte
Build 12.5.3.1
- Release Date: 8.11.2023
- Geplanter Rollout Zeitraum: 3 Tage
- Bugfixes
- Unter Umständen konnten IPSec Verbindungen eine erhöhte Systemlast hervorrufen
- Fehler behoben, bei dem eine Authentifizierung am Captive Portal mit abgelaufenen Captive Portal Benutzern weiterhin möglich war
- Captive Portal Portfilter Regel wurde nicht mehr erkannt und konnte nicht mehr angelegt werden
- Eine SNMP-Abfrage des IPSec Status war nach einem Neustart nicht möglich
Dieser Hinweis gilt auch für alle späteren Versionen, wird zukünftig aber nicht mehr extra angezeigt.
Build 12.5.3
- Release Date: 1.11.2023
- Geplanter Rollout Zeitraum: 5 Tage
- Maintenance / Security Bugfix
- Korrigierte Sicherheitslücken im Zusammenhang mit dem HTTP Proxy Dienst (CVE-2021-46784,CVE-2022-41317)
Hinweis: Es liegen nicht für alle korrigierten Sicherheitslücken CVEs vor. - Aktualisierung von OpenSSL (CVE-2023-4807)
- Aktualisierung des Linux-Kernels
- Aktualisierung des Virenscanners
- Bugfixes
- Fehler bei der CLI Autovervollständigung wurde behoben
- Fehler behoben, bei welchem die Wireguard Konfiguration nicht gelöscht wurde
Build 12.5.2
- Release Date: 17.10.2023
- Geplanter Rollout Zeitraum: 7 Tage
- Maintenance / Security Bugfix
- Aktualisierung von curl (CVE-2023-38545), (CVE-2023-38546)
- Aktualisierung von glibc (CVE-2023-4911)
- Webserver-Zertifikate werden beim erneuten Generieren und bei einer Neuinstallation mit einer 4096bit-RSA Schlüssellänge erstellt
- Standard RSA Schlüssellänge wird bei einer Neuinstallation für ACME Accounts auf 3072bit erhöht
- Features
- HTTP Proxy:
- Es lassen sich SSL-Interception Ausnahmen für SNI aktivieren
- USC:
- Bestimmte USC-Befehle erfordern zum Ausführen einen gesetzten Websession-PIN
- Bugfixes
- Fehler behoben, durch den SSL VPN Clientnetzwerke sich nicht bearbeiten ließen
- Unter Umständen wurde der IPSec Status für bestehenden Verbindungen falsch angezeigt
- AD/LDAP Einstellungen unterstützen nun IPv6
- Ein widerrufenes Client Zertifikat wurde beim Reverse Proxy nicht richtig übermittelt
- Fehler behoben, durch den Benutzernamen mit Leerzeichen nicht mit NTLM Authentifizierung beim HTTP Proxy funktionierten
- Netzwerkobjekte, welche Hostnamen beinhalten, werden im Administrations-Webinterface gekennzeichnet
- Beim HTTP Proxy war es nicht möglich VLAN Adressen als ausgehende IP einzustellen
- Beim Administrations-Webinterface wurden nicht alle Informationen für Netzwerkobjekte angezeigt
- Fehler behoben, durch den eine ACME Zertifikatserneuerung nicht ausgeführt wurde
Build 12.5.1 Reseller Preview
- Release Date: 07.09.2023
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit NFR-Lizenz verfügbar
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Maintenance / Security Bugfix
- Aktualisierung von Komponenten
- VPN Client wurde auf 2.0.40 aktualisiert
- Reseller Preview Versionen werden nun gesondert kenntlich gemacht
- Features
- Operating System:
- Veraltete kryptografische Algorithmen für Zertifikate (SSL Legacy Support) sind im Webinterface konfigurierbar
Es wird nicht empfohlen diese Option zu verwenden - IPv4/IPv6 route hints lassen sich nun auch vergeben, wenn die jeweils andere IP Version mit DHCP eingestellt ist
- USC / USR:
- Zu UTMs ohne öffentliche IP-Adresse, die mit dem Portal verbunden sind, kann nun eine Websession geöffnet werden
- Websessions sind nun auch verwendbar, wenn es keinen "admin" Benutzer gibt
- Wireguard:
- Der Wireguard Wizard lässt nun das Ändern des Endpunkt Ports zu
- Mailconnector:
- Bei Mailconnectorverbindungen lässt sich nun die TLS Version einstellen
- Alerting Center
- Für Alerting-Center-E-Mails kann nun DKIM aktiviert werden
- Administrations-Webinterface:
- In den AD/LDAP Einstellungen kann nun das selbe LDAP-Attribut für mehrere Attribute verwendet werden
- Sonstiges:
- Option zu SSL-VPN Verbindungen hinzugefügt, die es ermöglicht, sich von mehreren Quellen mit den gleichen Zugangsdaten einzuwählen
- Bugfixes
- Fehler behoben, durch den sensible Daten im Audit-Log auftauchen konnten
- Es sind nun keine Hostnamen mehr als Fallback-Einstellung zulässig
- Gruppen ohne Berechtigungen konnten nicht mehr gespeichert werden
- Ausnahme der Rekey und Lifetime Anpassungen für IKEv1 hinzugefügt
- Fehler behoben, durch den nur noch ein DNS Server im DHCP Pool gespeichert wurde
- Abändern von Benachrichtigungsleveln im Alerting Center wurde unter Umständen nicht korrekt umgesetzt
- E-Mail Adressen von öffentlichen Ordnern auf einem Exchange wurden nicht mehr korrekt ausgelesen
- Router Advertisement wurde bei der Erstellung eines IPv6-DHCP-Pools nicht korrekt berücksichtigt
- Alerting Center Berichte wurden auch verschickt, wenn keine Vorfälle aufgetreten sind
- Fehler behoben durch den IPv6 Adressen nur mit eckigen Klammern bei den AD/LDAP Einstellungen verwendet werden konnten
Build 12.4.4.1
- Release Date: 30.08.2023
- Geplanter Rollout Zeitraum: 3 Tage
- Security Bugfix: ClamAV wurde aktualisiert (CVE-2023-40477)
- Maintenance: IPSec strongswan wurde aktualisiert
Build 12.5.0 Reseller Preview
- Release Date: 10.08.2023
- Geplanter Rollout Zeitraum: 1 Tag
- Nur für Geräte mit NFR-Lizenz verfügbar
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
- Maintenance / Security Bugfix
- Aktualisierung des Nameservers (CVE-2023-2911, CVE-2023-2828, CVE-2023-2829)
- Features
- Operating System:
- Automatische Firmware Updates können nun lokal konfiguriert werden
- Azure kann nun zur Benutzerverwaltung angebunden werden
Known Issue: Das Mailrelay funktioniert noch nicht mit Azure Benutzer Konten
Known Issue: Azure Benutzer mit MFA Login können nicht verwendet werden - Zu der vorhandenen Fail2ban Funktion, wurde eine weitere Sicherung eingebaut um falsche Login-Versuche zu drosseln
- USC / USR:
- Die Websession wird nun durch eine PIN abgesichert
Known Issue: Websession Login per Benutzermaske funktioniert noch nicht und wird ab Version 12.5.2 implementiert
- IPSec:
- Rekeying und Lifetime werden nach dem Update auf Version 12.5.0 für eine verbesserte Kompatibilität angepasst
- WireGuard:
- Widget für WireGuard-Verbindungen zeigt nun auch Benutzern zugeteilte Verbindungen mit Status an
- Cluster:
- Cluster Wartungsmodus lässt sich nun im neuen Reiter Management einstellen
- HTTP Proxy:
- Option um Verbindungsorientiere Microsoft-Authentifizierung weiterzuleiten lässt sich konfigurieren
- DHCP:
- Ein next-server lässt sich nun bei DHCP Verbindungen einstellen
- Mailconnector:
- Prüfung von Zertifikaten ist nun konfigurierbar
- Mailfilter:
- Eine neue Kategorie "Unbekannt" ist nun im Web- und Mailfilter verfügbar
- Alerting Center:
- Neue Benachrichtigung für das Ereignis Fehlgeschlagene Websession-PIN-Verifikationen
- Administrations-Webinterface:
- Einrichtung von Netzwerkobjekten PPPoE und VDSL wurde zusammengefasst
- Ablaufdatum von importierten CRLs wird nun angezeigt
- Passwörter lassen sich nun ein- und ausblenden
- Die Konfiguration für das Export-Ziel und -Format von Schlüsseln wurde überarbeitet
- Sonstiges:
- Für Neuinstallationen ist die implizite Regel "Kein NAT für IPSec-Verbindungen" für IPSecTraffic standardmäßig aktiviert
- Der Validator von extc wurde erweitert um ungültige Einträge anzuzeigen
- Deaktivierung CLAMAV Virenscan Engine
- Bugfixes
- Visuelle Fehler und Hinweise der Benutzeroberfläche in einigen Dialogen ausgebessert: Erstinstallation, Netzwerkobjekte, Wireguard, Portfilter
- Sonstiges:
- Fehler behoben, durch welchen eine falsche Absender Adresse für Alerting-Center E-Mails gesetzt wurde
- DHCP Pools mit einem "global" Namen wurden nicht in der Benutzeroberfläche dargestellt
- Eine gleichzeitige Konfiguration eines DHCP Servers und einer DHCP Schnittstelle wird nun für IPSec unterbunden
- Fehler im Mailarchiv behoben bei welchem eine Message-ID als Absender angezeigt wurde
- Eine gesetzte Mailfilter-Regel wurde unter Umständen nicht richtig umgesetzt
- Eingeloggte Administratoren konnten ihren eigenen Benutzer löschen oder umbenennen
Build 12.4.4
Release Date: 25.07.2023 Geplanter Rollout Zeitraum: 7 Tage
- Feature
- Operating System:
- Wurde bisher keine globale E-Mail Adresse in der UTM festgelegt, wird diese nun abgefragt
- Bugfix
- Fehler behoben, der bei UTMs mit konfiguriertem Full Cone NAT unter Umständen zu unkontrollierten Neustarts führte
- Fehler behoben, durch den der letzte Benutzer mit Administrator-Rechten nicht bearbeitet werden konnte
- Im Regel hinzufügen Dialog wird QoS nun korrekt deaktiviert
Build 12.4.2.1
Release Date: 10.07.2023 Geplanter Rollout Zeitraum: 5 Tage
- Bugfix: Fehler behoben durch den bei einer automatischen Aktualisierung über die Unified Security Console unter Umständen das Update nicht automatisch finalisiert wurde
Andernfalls starten Mailconnector und Proxy nicht!
Build 12.4.2
Release Date: 04.07.2023 Geplanter Rollout Zeitraum: 7 Tage
- Diese Version wurde für Endkunden freigegeben und ist zum Einsatz in Produktivumgebungen vorgesehen.
Andernfalls starten Mailconnector und Proxy nicht!
Build 12.4.1 Reseller Preview
- Features
- SSL-VPN:
- Renegotiation Optionen bei SSL-VPN Roadwarrior-Verbindungen wurden um die Option "12 Stunden" erweitert
- Option zu SSL-VPN Server Site to Site Konfigurationen hinzugefügt, bei der nur explizit zugewiesenen Zertifikaten eine Verbindung erlaubt wird
- WireGuard:
- Der WireGuard Wizard wurde um die Option ergänzt, per AD konfigurierte Peers zu berücksichtigen
- Mailfilter:
- Neue Kategorie "Untersuchung" wurde zum Mailfilter hinzugefügt, basierend auf dem neuen Spamfilter
- Threat Intelligence Filter wurde nun auch für UTM VPN Edition aktiviert
- Alerting Center:
- Im Alerting Center Report werden nun in Kürze ablaufende Zertifikate vermerkt
- Im Alerting Center lässt sich nun ein alternativer Empfänger für Berichte konfigurieren
- OTP:
- Für OTP lassen sich nun SHA1, SHA256 oder SHA512 einstellen
- Cluster:
- Für Cluster gibt es nun die Option, dass neu heruntergeladene Firmwareupdates automatisch, oder bereits aktivierte Firmwareupdates per Knopfdruck, auf der jeweils anderen UTM bereitgestellt werden
- Bugfixes
- Fehler behoben durch den leere E-Mailgruppen auf einem AD nicht mehr korrekt erkannt wurden
- Die Einstellung "DNS Anfragen nur aus gerouteten und VPN-Netzwerken erlauben" wurde erst nach Neustart des DNS-Services wirksam
- Beim Umbenennen von Benutzern konnte es zu Fehlern kommen
- Fehler behoben durch den einige Namen für ACME Zertifikate fälschlicherweise als ungültig erkannt wurden
- Eine PPP-Verbindung wurde immer mit IPv6 gestartet
- Bei Clientless VPN Verbindungen wurde bei Textübertragungen das letzte Zeichen entfernt
- Netzwerkobjekte mit IPv6 Adressen konnten nicht für Captive Portal verwendet werden
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
Build 12.4.0 Reseller Preview
- Maintenance / Security Bugfix
- Operating System:
- Aktualisierung des Betriebssystems und aller Komponenten
- Neue Virusscan Engine wurde hinzugefügt
- Features
- Operating System:
- Kernel wurde auf Version 5.15.x aktualisiert
- In der Benutzeroberfläche lassen sich neue Firmware Updates nun manuell herunterladen
- WireGuard:
- Anpassungen und Verbesserungen der Benutzeroberfläche
- Neues Widget für WireGuard-Verbindungen verfügbar
- Unterstützung für WireGuard-Roadwarriorverbindungen mithilfe von Benutzer-/ Gruppenkonfiguration
- Download für WireGuard Client-Konfigurationen als QR-Code sind nun für Benutzer verfügbar
- WireGuard-Verbindungen sind nun über Benutzer-Attribute eines angebundenen ADs konfigurierbar
- Kompatibilität für Cluster Konfigurationen wurde verbessert
- GeoIP:
- Implizite GeoIP Regeln lassen sich nun auch via GeoIP-Gruppen anlegen
- ACME:
- Auswahl zwischen systemweiten oder manuell konfigurierten Nameservern für die ACME-Challenges lassen sich nun einstellen
- SNMP:
- SNMP Abfragen zu eingestellten nf_conntrack Werten als auch vorliegenden Updates sind nun möglich
- Aktualisierte MIBs stehen zum Download als V3 im RSP bereit
- Alerting Center:
- Neue Alert Meldungen für GeoIP und nf_conntrack
- Ein vordefinierter HTTP Request lässt sich beim Alerting Center einstellen
- Ein alternativer Empfänger kann den Berichten hinterlegt werden
- Erstinstallation:
- Im Installationsassistenten Schritt 3 lässt sich eine WLAN Bridge und STP aktivieren
- In Schritt 7 lassen sich CA und Server Zertifikate direkt über den Wizard generieren
- Portfilter:
- Portfilter Regeln lassen sich in der Benutzeroberfläche nun einzeln kopieren
- Für Netzwerkobjekte wird die Anzahl der verfügbaren Seiten angezeigt
- Neu angelegte Netzwerkobjekte werden vor den GeoIP Netzwerkobjekten angefügt
- Netzwerkobjektgruppen und Dienste werden nun als Labels in der Benutzeroberfläche dargestellt
- Nach Ablauf eines Support-Benutzers aktualisieren sich die dazugehörigen Portfilter-Regeln automatisch
- Administrations-Webinterface:
- Bei Cloudbackups wird nun angezeigt, mit welcher UTM Firmware Version diese erstellt wurden
- Beim DHCP Widget werden nun Leases und Netzwerkobjekte angezeigt
- Das Appliance Widget wurde verbessert
- Bugfixes
- Administrations-Webinterface:
- Visuelle Fehler und Hinweise der Benutzeroberfläche in einigen Dialogen ausgebessert: GeoIP, IPSec, Netzwerkobjekte, Mailfilter, SSL-VPN, Benutzerdialog, WireGuard, Webfilter
- Sonstiges:
- Fehler behoben, bei welchem der OpenVPN Dienst eine fehlerhafte Session in der Benutzeroberfläche nicht beendet hat
- Mailfilter Regeln wurden bei der Funktion "Aktuelle Konfiguration drucken" nicht angezeigt
- Fehler behoben, durch welchen viele Syslog Meldungen nach dem Herunterladen einer Firmware angezeigt wurden
- Unter Umständen war das DHCP Relay mit mehr als 8 VLAN Interfaces nicht mehr Funktionsfähig
- In einer Cluster Konfiguration wird nun der DHCP Dienst auf der Spare nicht gestartet wenn er auf deaktiviert steht
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
Build 12.3.6
Release Date: 29.03.2023 Geplanter Rollout Zeitraum: 7 Tage
- Security Bugfix: Aktualisierung von OpenSSL (CVE-2023-0286, CVE-2022-4203, CVE-2023-0216, CVE-2023-0217, CVE-2023-0401)
- Maintenance: Unterstützung für OpenVPN mit Legacy-Cipher wurde ermöglicht
- Feature: Beim Reverse-Proxy lassen sich nun gezielt TLS Versionen einstellen
- Bugfix: Fehler behoben, welcher dafür sorgte das zu viele USR Meldungen in das Audit-Log geschrieben wurden
- Bugfix: Ein Import von Passwort geschützten Zertifikaten war über die Benutzeroberfläche nicht möglich
- Bugfix: Eine Fehlkonfiguration beim DHCP Relay sorgte für eine Fehlfunktion des spnetd Dienstes
- Bugfix: Für IPSec ließ sich eine Verbindung mit einem ecp512bp Cipher nicht in der Benutzeroberfläche einstellen
- Bugfix: Updates für die Geo-IP Datenbank werden nun korrekt ausgeführt
Build 12.3.5
Release Date: 06.03.2023 Geplanter Rollout Zeitraum: 3 Tage
- Bugfix: Fehler behoben durch den IPSec L2TP Verbindungen nach einem Update auf 12.3.1 nicht mehr funktionierten
- Bugfix: Der spDYN mit eingeschaltetem Webresolver funktionierte nicht auf Internen- und Bridge-Netzwerkschnittstellen
- Bugfix: Die Webserver Option HTTP2 lies sich nicht aktivieren
Build 12.3.4
Release Date: 27.02.2023 Geplanter Rollout Zeitraum: 3 Tage
- Maintenance: Aktualisierung und Verbesserung des Mailrelay für Verbindungen mit IPv6 Clients
- Maintenance: Verbesserung des Verbindungsaufbaus zum USC/USR
- Bugfix: Fehler behoben durch den das OTP Eingabefeld der Login-Maske nicht ausfüllbar war
Build 12.3.3
- Maintenance: Aktualisierung der Virusscan Engine
- Bugfix: Importierung von pkcs12 Zertifikaten war fehlerhaft
- Bugfix: Fehler behoben durch den der NTP-Service nicht die Systemzeit automatisch synchronisiert hat
Build 12.3.2 Reseller Preview
- Bugfix: Problem behoben durch das die Verwendung von Clientless-VPN gestört wurde
- Bugfix: Die Synchronisierung per NTP-Zeitserver war fehlerhaft
Build 12.3.1 Reseller Preview
- Maintenance / Security Bugfix: Aktualisierung des Betriebssystems und aller Komponenten
- Feature: Aktualisierung der Antivirus- und Mail-Security-Technologien und Verbesserung der Spam und Malware Erkennung
- Feature: Die Anzahl der möglichen Source-Routen wurde erhöht
- Bugfix: Visuelle Fehler der Benutzeroberfläche ausgebessert in den Dialogen: HTTP-Proxy, Mail-Connector, Portfilter, IPSec
- Bugfix: Fehler behoben durch den Amazon-Links in E-Mails im Mailscanner zu Problemen führen konnten
- Bugfix: Fehler behoben durch den unter Umständen Zugangsdaten für eine mobile Verbindung nicht verwendet wurden
- Bugfix: Stabilität der Cloud Verbindung verbessert
Build 12.2.5.1
Release Date: 06.01.2023 Geplanter Rollout Zeitraum: 3 Tage
- Security Bugfix: Kritische Sicherheitslücke im Anmeldeprozess des Webinterfaces behoben (CVE-2023-22620, CVE-2023-22897)
Betroffen sind folgende Versionen:
12.2.5
12.2.4.1
12.2.4
12.2.3.4
12.2.3.3
12.2.3.2 Reseller Preview
Build 12.2.5
Release Date: 14.12.2022 Geplanter Rollout Zeitraum: 7 Tage
- Feature: Im Wireguard- und IPSec-Dialog lassen sich neu generierte (PSK) Pre Shared Key nun in die Zwischenablage kopieren
- Bugfix: Fehler behoben durch den das automatische QoS für Ethernet Schnittstellen nicht korrekt gesetzt wurde
- Bugfix: Im Reverse Proxy Wizard konnten keine IP Adressen als externe Domainnamen mehr hinterlegt werden
- Bugfix: Stabilität des Cloud-Loggings für den Unified Security Report verbessert
Build 12.2.4.1
- Bugfix: DynDNS Aktualisierung funktionierte ohne aktive Webresolver-Funktion nicht mehr
- Bugfix: Durch ein Mail-Connector Datenbank-Update wurden die Flags von Mailconnector-Verbindungen zurückgesetzt
- Bugfix: Geändertes Default-Verhalten des Mail-Connectors bei der Überprüfung der Server-Zertifikate verhinderte unter Umständen den Abruf von E-Mails
Build 12.2.4
- Security Bugfix: ClamAV wurde aktualisiert (CVE-2022-37434, CVE-2022-40303, CVE-2022-40304)
- Maintenance: USR Lognachrichten wurden an neuer SSL Interception Methode angepasst
- Feature: OAuth2 Provider für Google Workspace und Microsoft 365 lassen sich nun für den Mail-Connector konfigurieren
- Feature: IPSec wurde für DHCP/virtuelle IPs, Broadcast, EAP-TLS und EAP-MSCHAPv2 erweitert
- Feature: Beim Schlüsselexport im UI wird nun jeweils ein priv oder pub Präfix dem Dateinamen hinzugefügt
- Feature: Bei IPSec ist es nun möglich über die Benutzeroberfläche Mobike ein- und auszuschalten
- Bugfix: Fehler behoben durch den bei 10GBe-Einschüben das DHCP-Relay nicht funktionierte
- Bugfix: Fehler im Mailscanner behoben, durch den eine E-Mail mit TNEF Probleme bereiten konnte
- Bugfix: Fehler behoben durch den IPv6 Adressen mit aktivierter Prefix Delegation nicht richtig bei mehreren Schnittellen zugeordnet wurden
- Bugfix: Validierung von Sonderzeichen in URLs beim Mailfilter wurde überarbeitet
Build 12.2.3.4
- Security Bugfix: Aktualisierung des Kernels (CVE-2022-41674, CVE-2022-42719, CVE-2022-42720, CVE-2022-42721, CVE-2022-42722)
- Security Bugfix: Aktualisierung des Squid Dienstes (CVE-2022-41318)
- Maintenance: VPN Client wurde aktualisiert
- Bugfix: Traceroute mit IPv6 konnte im UI nicht ausgeführt werden
- Bugfix: Fehler behoben durch den Mails mit einem xlsx Anhang nicht aus der Quarantäne heruntergeladen werden konnten
- Bugfix: Validierung von Umlauten in URLs beim Mailfilter wurde überarbeitet
- Bugfix: Fehler behoben durch den der OpenVPN Dienst keine statischen IPv6 Adressen an Clients verteilt hat
- Bugfix: Unter Umständen wurde beim Einrichten einer LTE-Verbindung die manuell gesetzte APN nicht zum Verbindungsaufbau verwendet
Build 12.2.3.3
- Feature: WireGuard: In den Peer-Tabellen werden gesetzte Ports der Endpunkte nun mit angezeigt
- Bugfix: Einstellen von Portranges von Diensten wurde im UI benutzerfreundlicher gestaltet
- Bugfix: Fehler beim Setzen von Hostnamen am transparenten Proxy behoben, welcher eine falsche Filterregel erzeugte
- Bugfix: Fehler behoben durch den der OpenVPN Dienst nach einem Cluster-Switch nicht gestartet wurde
- Bugfix: Fehler im Mailscanner behoben, der zu einer hohen System Auslastung bei großen E-Mails führen konnte
Build 12.2.3.2 Reseller Preview
- Feature: Das Mailfilterverhalten wurde für Spam-Mails verbessert.
- Bugfix: Anpassungen bei den SSL-VPN Einstellungen für IPV6 Clients konnten zum Ausschluss von IPV4 Clients über die gleiche Verbindung führen.
- Bugfix: Problem behoben durch den Outlook-Kalender-Dateien in E-Mails fälschlicherweise gefiltert wurden.
- Bugfix: Wireguard Dialoge wurden weiter verbessert und kleinere Fehler behoben.
- Bugfix: Wireguard Peers mit unauflösbaren Hosts als Endpunkt konnten die Benutzeroberfläche einfrieren.
- Bugfix: Problem behoben durch das Netzwerkschnittstellen nicht mehr editiert werden konnten.
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
Build 12.2.3.1 Reseller Preview
- Security Feature: Die Sicherheit der Kommunikation zwischen dem Reverse-Proxy und der UTM bei der WebSession der Unified Security Console wurde durch zusätzliche Maßnahmen verbessert
Operating System:
- Feature: Der Kernel wurde auf Version 5.10.x aktualisiert
USC / USR:
- Feature: Im UI-Log lassen sich nun USC/USR-Cloud-Meldungen auswählen
GeoIP:
- Feature: Wenn aufgrund eines Fehlers GeoIP-Objekte neu initialisiert werden müssen, wird nun über das Alerting Center eine Warnmeldung ausgegeben
- Feature: GeoIP-Netzwerkobjekte können nun für beliebige Zonen eingerichtet werden
- Feature: GeoIP-Netzwerkobjekte können jetzt im Portfilter-Dialog ausgeblendet werden
- Feature: Es lassen sich nun Ausnahmen zu den impliziten GeoIP-Regeln für Quellen und Ziele definieren
- Feature: Es wurden für GeoIP die CLI-Befehle 'geolocation info' zum Abfragen des Datenbankstatus und 'geolocation update' zum Aktualisieren der Datenbank hinzugefügt
Wireguard:
- Bugfix: Die Benutzung der Wireguard Dialoge wurde überarbeitet und kleinere Fehler behoben
- Feature: Im Wireguard-Dialog läßt sich nun der Wert für den Keepalive in Sekunden einstellen
- Feature: Der Schlüssel-Dialog wurde für das Importieren und Exportieren von Schlüsseln über die Zwischenablage (Copy & Paste) überarbeitet
- Feature: Beim Einrichten einer Freigabe im Wireguard Dialog, die eine Default-Route in den Tunnel erzeugt, wird nun eine Warnmeldung ausgegeben
IPSEC:
- Feature: Es ist nun möglich im IPSec-Dialog den Dead-Peer-Detection-Delay und den DPD-Timeout über das UI einzustellen
- Feature: Per CLI lässt sich für IPSec IKEv2 nun die ike_rekeytime sowie die ike_lifetime konfigurieren
- Feature: Ein neues GENERATE_TRAFFIC -Flag für eine optimiertes Rekeying-Verhalten bei IPSec ist nun per CLI konfigurierbar
- Feature: Es ist nun möglich im IPSec-Dialog den Log-Level über das UI einzustellen
- Bugfix: Ein Fehler bei IPSec-Verbindungen, die Pools zur Zuweisung der IP-Adressen nutzen, wurde behoben
- Bugfix: Der "Beliebige Remote-Adressen"-Schalter wurde bei bestimmten IPSec-Konfigurationen nicht angezeigt
Nameserver:
- Feature: Die Extended DNS (EDNS) Protokoll-Erweiterungen lassen sich nun für alte DNS-Server, die das Protokoll nicht unterstützen, in den Namensserver-Einstellungen abschalten
Mailrelay:
- Feature: Es ist nun möglich Präferenzen für IPv4 oder IPv6 Protokolle für ausgehende E-Mails am Mailrelay einzustellen
- Feature: SASL Authentifizierung lässt sich nun über das UI deaktivieren
Mailarchiv:
- Feature: Quarantänisierte E-Mails können nun an alle ihre ursprünglichen Empfänger zugestellt werden
- Feature: Der Grund warum E-Mails abgelehnt wurden kann nun im UI abgerufen werden
WLAN:
- Feature: Das Beacon-Intervall wird jetzt als globale Option für alle WLAN-Schnittstellen (BSS) gesetzt
Erstinstallation:
- Feature: Im Erstinstallations-Assistent kann nun IPv6 (inkl. DHCPv6, Prefix Delegation und Router Advertisement) konfiguriert werden
- Feature: Bei einer Neuinstallation ist nun standardmäßig DHCP auf der externen Schnittstelle aktiviert
Portfilter:
- Feature: Im Portfilter-Dialog können nun beim Anlegen und Ändern einer Regel Quelle und Ziel-Netzwerkobjekt per Knopfdruck getauscht werden
- Feature: Es wurde im Portfilter ein Dienstobjekt für ICMPv6 hinzugefügt
- Feature: Netzwerkobjekte und Dienste können nun beim Bearbeiten einer Netzwerk- / Dienstegruppe einfacher hinzugefügt und entfernt werden
- Bugfix: Fehler behoben welcher dafür sorgte dass eine Portfilterregel mit Hide NAT für eine Schnittstelle mit einer gesetzten IPv6 Adresse nicht erstellt wurde
User-Interface:
- Feature: Im UI lässt sich nun ein Hilfsmodus für Farbfehlsichtige einschalten
- Feature: Im Support-Benutzer Dialog lassen sich nun die neu generierten Anmeldedaten in die Zwischenablage kopieren
- Feature: Im Alerting Center ist es nun möglich, die Absender E-Mail Adresse zu konfigurieren
- Feature: Beim Einrichten von VDSL/ PPPoE wird die vom Provider vergebene IPv6-Adresse nun automatisch dem WAN-Interface zugeordnet
Clientless-VPN:
- Feature: Es wurde eine Option hinzugefügt den lokalen Mauszeiger bei einer VNC Verbindung erzwungen darzustellen
- Bugfix: Es wurde ein Fehler im Clientless-VPN behoben, bei dem der Passwort Dialog trotz gespeichertem Passwort angezeigt wurde
CLI:
- Feature: Der Help CLI-Befehl help wurde komplettiert und eine Möglichkeit zum Filtern von Befehlen eingebaut
- Feature: Ein neuer CLI-Befehl system supportinfo wurde implementiert, um für den Support benötigte Daten gesammelt auszugeben
Sonstiges:
- Bugfix: Ein Fehler wurde behoben, welcher dafür sorgte, dass gefälschte Absender in der Mailquarantäne angezeigt werden konnten
- Bugfix: Ein Problem mit der Passwortauswahl beim Einspielen eines Cloud-Backups wurde behoben
- Bugfix: Bei einer Cluster Synchronisierung wurden gelöschte statische DHCP Leases nicht auf die Spare-UTM übertragen
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
Build 12.2.2.8
Release Date: 09.06.2022 Geplanter Rollout Zeitraum: 7 Tage
- Security Bugfix: ClamAV wurde aktualisiert (CVE-2022-20803, CVE-2022-20792, CVE-2022-20770, CVE-2022-20796, CVE-2022-20771, CVE-2022-20785)
- Bugfix: Behebt eine mögliche Fehlkonfiguration des IPSec Dienstes im Zusammenhang mit X.509 Zertifikaten
Build 12.2.2.7
Release Date: 01.06.2022 Geplanter Rollout Zeitraum: 7 Tage
- Bugfix: Fehler behoben, welcher dafür sorgte, daß ein gestartetes Systemupdate nicht im Auditlog angezeigt wurde
- Bugfix: Bei deaktiviertem Last-Rule-Logging konnten die impliziten Geo IP Regeln nicht aktualisiert werden
Build 12.2.2.6
Release Date: 20.04.2022 Geplanter Rollout Zeitraum: 7 Tage
- Bugfix: Beim Anlegen eines Support-Benutzers wurde der Zugriff nicht automatisch freigegeben
- Bugfix: Die Verwendung des alten 802.11g Standards, konnte unter Umständen das WLAN der UTM beeinträchtigen
- Bugfix: Wurde die Anzahl der Reverse-Proxy Instanzen erhöht, startete der Reverse-Proxy nicht mehr
Build 12.2.2.5
Release Date: 05.04.2022 Geplanter Rollout Zeitraum: 7 Tage
- Security Bugfix: Aktualisierung des Kernels (CVE-2022-1015) (CVE-2022-1016)
- Bugfix: DHCP-Dienst startete nicht falls ein Pool mit nur einer IP Adresse angelegt wurde
- Bugfix: Die Fehlerbehandlung beim Laden der GeoIP Daten wurde verbessert
- Maintenance: VPN Client wurde aktualisiert
Build 12.2.2.4
Release Date: 28.03.2022 Geplanter Rollout Zeitraum: 7 Tage
- Bugfix: Fehler in den impliziten GeoIP-Regeln behoben
- Bugfix: Fehler behoben durch den Cluster-Konfigurationen bei UEFI Installationen nicht synchronisieren
- Bugfix: Es konnten mehrere Wireguard-Verbindungen mit dem gleichen Listening-Port angelegt werden
- Bugfix: Die Validierung im Wireguard-Dialog wurde überarbeitet
Build 12.2.2.3
Release Date: 23.03.2022 Rollout Zeitraum: 5 Tage
- Security Bugfix: Aktualisierung von OpenSSL.(CVE-2022-0778)
- Bugfix: Fehler behoben, durch den es beim Benutzen des Wireguard Dialogs zu fehlerhaft geöffneten Dialogen kommen konnte
- Bugfix: Es konnte zu Problemen kommen, sobald eine E-Mail mit Anhang aus dem Benutzerinterface erneut zugesendet wurde
- Bugfix: Fehler in der E-Mail Archiv Oberfläche behoben, durch den normale Benutzer gefilterte E-Mails nicht erneut zusenden konnten
- Bugfix: Webfilterregelsätze konnten nicht mehr mit zeitlicher Begrenzung konfiguriert werden
- Bugfix: Fehler bei der Synchronisation einer Cluster Konfiguration behoben
Build 12.2.2.2
Release Date: Übersprungen
Build 12.2.2.1
- Bugfix: Beim Update auf die Version 12.2.2 konnte es zu einem Konflikt in den implizierten Regeln kommen
- Bugfix: Fehler behoben durch den der Such-Dialog nicht mehr korrekt funktionierte
- Bugfix: Portfilterregeln mit HIDENAT-Option haben nun wieder das Externe-Interface als Vorauswahl
- Maintenance: Default-Einstellung bei Neuinstallationen für Threat Intelligence Filter auf "Verbindung protokollieren und blockieren" geändert
Build 12.2.2
- Security Bugfix: Aktualisierung des Kernels. (CVE-CVE-2022-0847)
- Feature: Zugriffe auf und über die UTM sind nun über GeoIP filterbar. Machen Sie sich hier mit dem neuen Feature vertraut: UTM/GeoIP
- Feature: Es ist nun möglich Site-To-Site und Roadwarrior Verbindungen über WireGuard herzustellen
- Feature: Neuer Hinweis Dialog beim Einloggen falls DHCP Leases keinem Pool zugewiesen sind
- Feature: Der URL-Filter im Mailfilter und im Webfilter ist nun über Regex und Domains definierbar
- Feature: Ein heruntergeladenes Reseller-Preview-Update wird im Firmware-Update-Dialog entsprechend gekennzeichnet
- Feature: MAC-Adressen werden nun in der Netzwerkonfiguration als Tooltip angezeigt
- Feature: Neues Portlet im Admin-Interface für Festplatten-Temperaturen
- Feature: Das Ablaufdatum für Captive Portal Benutzer lässt sich nun in 24 Stunden Schritten verlängern
- Feature: Neue Filterregel für Authentifizierte Mailrelay Benutzer im Mailfilter konfigurierbar
- Feature: Das Interface zur Cluster Konfiguration wurde umgestaltet
- Feature: Beim Alerting Center wurde eine neue Priority-Gruppe hinzugefügt (Level 5 Dringende Warnung)
- Feature: In den Netzwerkwerkzeugen gibt es nun auch eine vollständige Routingtabelle
- Bugfix: Im SOC konnte der Dialog im Webinterface für das ersten USC-Fenster nicht aufgerufen werden
- Bugfix: Nach dem Zurücksetzen auf Werkseinstellung war die vorherige Lizenz noch aktiv
- Bugfix: Großbuchstaben bei AD-Nutzernamen konnten zu Problemen beim E-Mail-Benutzerinterface führen
- Bugfix: Dateinamen wurden unter Umständen falsch dekodiert im E-Mail-Benutzerinterface angezeigt
- Bugfix: Unter Umständen war der HTTP Proxy nach einer längeren Laufzeit nicht mehr funktionstüchtig
- Maintenance: ClamAV-Virenscan-Engine wurde aktualisiert
- Maintenance: Aktualisierungen von OpenVPN Änderungen der Cipher für den Default-Wert
- Maintenance: Aktualisierungen der Appliance Bilder für RC340
Build 12.2.1.2
- Bugfix: Problem behoben das zu regelmäßigen WLAN Verbindungsabbrüchen führen konnte
- Bugfix: PCI Fehlermeldungen für RC400 G5 wurden behoben
- Bugfix: Durch eine Anpassung der Gateway ID Zertifikate bei IPSec lässt sich eine zuvor nicht funktionierende Verbindung wieder aufbauen
Build 12.2.1.1
- Bugfix: Fehler behoben durch welchen der ClamAV mehr Arbeitsspeicher verwendete
- Bugfix: Es war kein EFI Boot mit update- und install-spinstaller Images über USB Sticks möglich
- Maintenance: Aktualisierung von csamd auf 3.7
- Maintenance: Aktualisierung von clamav auf 0.103.4
Build 12.2.1.1 Reseller Preview
- Bugfix: Fehler behoben durch welchen der ClamAV mehr Arbeitsspeicher verwendete
- Bugfix: Es war kein EFI Boot mit update- und install-spinstaller Images über USB Sticks möglich
- Maintenance: Aktualisierung von csamd auf 3.7
- Maintenance: Aktualisierung von clamav auf 0.103.4
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
Build 12.2.1 Reseller Preview
- Feature: Bei aktivierter Webfilter basierender SSL Interception lässt sich die SNI Validierung nun ein- und ausschalten
- Feature: UI SNMP Einstellungsdialog wurde benutzerfreundlicher gestaltet
- Bugfix: Beim erstmaligen Anlegen einer Servergruppe konnte beim Reverse-Proxy kein SSL Port eingestellt werden
- Bugfix: Fehler behoben welcher dafür sorgte dass eine Hide NAT Regel für ein DNS Relay unter Umständen nicht geschrieben wurde
- Bugfix: Ein bestimmter IP-Bereich wurde nicht korrekt in die SNMP Netzwerkfreigabe übernommen
- Bugfix: IPv6 Default Route wurde unter Umständen nicht geschrieben
- Bugfix: Einige Helper-Module wurden nicht automatisch gestartet, so das es zu Problemen bei VOIP kam
- Bugfix: Initiieren eines IPSEC Tunnels konnte unter Umständen das UI zum Absturz bringen
- Bugfix: Validierung des "Externer Domainname" Feldes im Reverse Proxy wurde angepasst
- Bugfix: Es konnte zu Problemen kommen, wenn WLAN Schnittstellen entfernt und wieder angelegt wurden
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
Build 12.2.0 Reseller Preview
Features:
- Neue Unified Security Console Funktionalität als auch UI Einstellungsdialog implementiert
- Neues MULTI_TRAFFIC_SELECTOR Flag für IKEv2 bei IPSec Verbindungen mit mehreren Subnetzen
Maintenance:
- Aktualisierung des Kernels auf Version 5.10.x
- Diverse Aktualisierungen am Betriebssystem
- Aktualisierungen am UTM-Cluster
- Aktualisierungen der Appliance Bilder für die neue UTM G5
Aktualisierung aller Komponenten u.a.:
- openssl 1.1.1l
- strongswan 5.8.4 swanctl
- squid: 4.16
- clamav: 0.103.3
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
Build 12.1.9
- Feature: Bei aktivierter Webfilter basierender SSL Interception lässt sich eine SNI Validierung nun ein- und ausschalten
- Bugfix: Schnittstellen Zuordnung bei (Neu)-installation auf RC340 wurde angepasst
- Bugfix: Einloggen bei speziellen Serviceportalen war bei aktivierter Webfilter basierender SSL-Interception nicht möglich
- Bugfix: Rescan Funktion für Mailarchive Limits angepasst
- Bugfix: Erstellung von GRE-Interfaces mit einer Zone war im UI nicht möglich
- Bugfix: Let's Encrypt/ACME Unterstützung für Wildcard-Zertifikate wurde angepasst
- Bugfix: Ein nicht vorhandener Envelope Header X-Originally-To wurde beim Mailconnector eingestellt
- Bugfix: Benutzernamen mit Leerzeichen funktionierten nicht für Basic oder NTLM Proxy Authentifikation
- Maintenance: Appliancebild und Schnittstellenreihenfolge für RC340 aktualisiert
- Maintenance: Openssl aktualisiert
- Maintenance: Squid aktualisiert
Build 12.1.8.1
- Bugfix: Schwachstelle wurde ausgebessert, durch welche es zu Problemen bei der Bearbeitung von Spam E-Mails kommen konnte
Build 12.1.8
- Bugfix: Fehler behoben durch den der Systemweite Proxy nicht genutzt wurde
- Bugfix: Der Reverse Proxy Dienst lässt sich nun auch unabhängig vom HTTP-Proxy manuell starten
- Bugfix: Verhalten des Admin- und Userinterface mit Sonderzeichen im Passwort wurde verbessert
- Bugfix: Bei Verwendung von mehreren Syslog Servern konnte es nach einem Update von V11.8.16.1 auf V12.1.7 zu Loginproblemen am Admininterface kommen
Build 12.1.7
- Bugfix: Fehler behoben bei welchem eine laufende clientlose VPN Verbindung nach 10 Minuten vom UI getrennt wurde
- Bugfix: Verhalten des UI beim Ändern des Webinterface Port wurde benutzerfreundlicher gestaltet
- Feature: Einstellen der Portfilter Zeitprofile für Touchdisplays im UI optimiert
- Maintenance: VPN Client wurde aktualisiert
- Maintenance: ClamAV-Virenscan-Engine wurde aktualisiert
- Maintenance: SOC Support wurde angepasst
Build 12.1.7 Reseller Preview
- Bugfix: Fehler behoben bei welchem eine laufende clientlose VPN Verbindung nach 10 Minuten vom UI getrennt wurde
- Bugfix: Verhalten des UI beim Ändern des Webinterface Port wurde benutzerfreundlicher gestaltet
- Feature: Einstellen der Portfilter Zeitprofile für Touchdisplays im UI optimiert
- Maintenance: VPN Client wurde aktualisiert
- Maintenance: ClamAV-Virenscan-Engine wurde aktualisiert
- Maintenance: SOC Support wurde angepasst
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
Build 12.1.5 Reseller Preview
- Bugfix: Zeitprofil Einstellungen werden nach einem Update wieder übernommen
- Bugfix: Fehler behoben bei welchem der IPS Dienst nicht gestartet wurde
- Maintenance: Appliancebilder aktualisiert
- Maintenance: VPN Client wurde aktualisiert.
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
Build 12.1.3.1 Reseller Preview
- Security Bugfix: Schwachstellen in der 802.11 WLAN Implementierung behoben ("FragAttack")
- Bugfix: Rule Routing auf IP Basis konnte nicht aktiviert werden
- Bugfix: Fehler behoben durch den das Anlegen einer Mobilfunkverbindung nicht möglich war
- Bugfix: Das Anlegen von Hostname Netzwerkobjekten mit mehr als 31 Zeichen war nicht möglich
- Bugfix: Unter Umständen wurden vom Alerting Center Log falsche Fehlermeldungen für SSL VPN angezeigt
- Bugfix: UI Fehlerbehandlung bei Verwendung des Mobile Wizard ohne eingelegte SIM Karte wurde verbessert
- Bugfix: Fehler im Benutzer UI behoben, bei welchem das Benutzerpasswort nicht geändert werden konnte
- Bugfix: Aufruf der Mailrelay UI war nach dem Aktivieren der Option "Verbindung Limitieren" nicht mehr möglich
- Maintenance: VPN Client wurde aktualisiert
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
Build 12.1.2 Reseller Preview
- Bugfix: Fehler im Mailscanner behoben, der zu hoher Auslastung des Systems führen konnte
- Bugfix: Fehler behoben durch den Hostname-Netzwerkobjekt-Adressen frühestens nach 120 Sekunden aufgelöst wurden
- Bugfix: Eine Konfiguration mit Leerzeichen wurde nach einem Update nicht geladen
- Feature: Transparent Proxy unterstützt nun auch Hostname-Netzwerkobjekte
- Maintenance: VPN Client wurde aktualisiert
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen
Build 12.1.1 Reseller Preview
Features:
- Let's Encrypt/ACME
-
- Erstellung und Verwaltung von Let's Encrypt Zertifikaten mittels des ACME Protokolls
- Captive Portal
-
- Vollständige Überarbeitung des Captive Portals
- Das Design und die Sprache der Portal Seite ist nun anpassbar
- Neue Benutzergruppe Userinteface-Administrator zum Anlegen und Verwalten von Captive Portal Benutzern
- WLAN WPA3
-
- bei UTMs mit WiFi Support wird nun das WPA3-Protokoll unterstützt
- Paketfilter
-
- Es können in der Paketfilter-Konfiguration Netzwerkobjekte über Hostnamen oder Netzwerkobjekte mit dynamischem Prefix definiert werden
- UEFI Support
-
- Der Installer der UTM V12 unterstützt nun UEFI
- Mailconnector
-
- Übersicht von E-Mails für die Multidrop-Optionen wurde verbessert
- OTP
-
- Unterstützung für base64-Verschlüsselung wurde eingebaut
- Nach gesetzter OTP-Konfiguration ist es möglich das Secret im Admin-Interface zu überprüfen
- Netzwerkschnittstellen
-
- Bezeichnung für die neue UTM G5 Serie angepasst
- Maintenance:
- Diverse Aktualisierungen am Betriebssystem
- Umstellung des Betriebssystems auf 64Bit
- Aktualisierungen der Appliance Bilder für die neue UTM G5
- Das automatische Generieren von Passwörtern für den Support User wurde verbessert
- ClamAV-Virenscan-Engine wurde aktualisiert
- VPN Client wurde aktualisiert
- Verarbeitung des Mailarchives für einzelne Anwendungsfälle beschleunigt
- Stabilität am UTM-Cluster in Verbindung mit SNMP-Anfragen erhöht
- Auswahl an verfügbaren Verschlüsselungsalgorithmen für IPSec aktualisiert
Diese Version ist nicht zum Einsatz in Produktivumgebungen vorgesehen