K 1 Version importiert |
KKeine Bearbeitungszusammenfassung |
||
| (8 dazwischenliegende Versionen von 2 Benutzern werden nicht angezeigt) | |||
| Zeile 2: | Zeile 2: | ||
<templatestyles src="Vorlage:Styles-Startseiten.css" /> | <templatestyles src="Vorlage:Styles-Startseiten.css" /> | ||
{{#vardefine:headerIcon|spicon-utm}} | {{#vardefine:headerIcon|spicon-utm}} | ||
{{:UTM.lang}} | {{:UTM.lang}} | ||
| Zeile 9: | Zeile 8: | ||
| Neue Beta-Version | | Neue Beta-Version | ||
| New beta version }} | | New beta version }} | ||
{{var2 | neu--Public | {{var2 | neu--Public | ||
| Neue Public-Version | | Neue Public-Version | ||
| New public version }} | | New public version }} | ||
{{var2 | neu ab | {{var2 | neu ab | ||
| Neu ab | | Neu ab | ||
| New as of }} | | New as of }} | ||
{{var2 | neu--Ort Nameserver | |||
| Neuer Ort im Menü: [[#Netzwerk | Netzwerk]] | |||
| New location in the menu: [[#Network | Network]] }} | |||
{{var2 | neu--Ort IDS | |||
| Neuer Ort im Menü: [[#Firewall | Firewall]] | |||
| New location in the menu: [[#Firewall | Firewall]] }} | |||
{{var2 | Changelog Verweis | |||
| Alle Änderungen finden sich im [[UTM/Changelog | Changelog]] | |||
| All changes can be found in the [{{#var:host}}UTM/Changelog Changelog] }} | |||
<!-- 14.2.1 --> {{Rollout|14.2.1}} | |||
{{var2 | neu--Support-Info | |||
| Der Button für den Download der Support-Informationen wurde an den [[UTM/Tools#Support_Info|linken unteren Bildschirmrand in die Tool-Leiste verschoben]] | |||
| The button for downloading support information has been [{{#var:host}}UTM/Tools#Support_Info moved to the bottom left of the screen in the toolbar] }} | |||
{{var2 | neu--FreeOTP | |||
| Nutzern von FreeOTP wird für Securepoint-VPN-Verbindungen [[UTM/AUTH/OTP#Einrichten_eines_Authenticators|für eine bessere Erkennbarkeit nun das Securepoint-Logo angezeigt]] | |||
| For Securepoint VPN connections, the Securepoint logo is now [{{#var:host}}UTM/AUTH/OTP#Einrichten_eines_Authenticators displayed to FreeOTP users for greater clarity] }} | |||
{{var2 | neu--VPN Client Installer WG | |||
| Im Admin UI und im User UI kann zusammen mit dem VPN Client Installer jetzt eine [[UTM/AUTH/OTP#Einrichten_eines_Authenticators|WireGuard-Konfiguration heruntergeladen werden]] | |||
| In the Admin UI and User UI, a WireGuard configuration can now be [{{#var:host}}UTM/AUTH/OTP#Einrichten_eines_Authenticators downloaded alongside the VPN client installer] }} | |||
{{var2 | neu--SSL-VPN Status | |||
| Im SSL-VPN wird der [[UTM/VPN/SSL_VPN-S2S#aktionen|Status der Client-Gegenstellen angezeigt]] | |||
| In SSL VPN, the [{{#var:host}}UTM/VPN/SSL_VPN-S2S#aktionen status of client endpoints is displayed] }} | |||
{{var2 | neu--SSL-VPN Reconnect | |||
| Im SSL-VPN kann [[UTM/VPN/SSL_VPN-S2S#aktionen|eine S2S Client-Verbindung jetzt manuell getrennt werden]], damit der Client durch Neuaufbau der Verbindung geänderte Einstellungen übernimmt | |||
| In SSL VPN, an S2S client connection [{{#var:host}}UTM/VPN/SSL_VPN-S2S#aktionen can now be disconnected manually] so that the client applies any changed settings by re-establishing the connection }} | |||
{{var2 | neu--Mobilfunkmodus | |||
| Per CLI-Befehl kann der bevorzugte Mobilfunkmodus eines Modems gesetzt werden | |||
| The preferred mobile network m Admin UI und im User UI kann zusammode for a modem can be set via a CLI command }} | |||
{{var2 | neu--OAuth2 RSA | |||
| Bei der Konfiguration von OAuth2-Verbindungen können ausschließlich RSA-Zertifikate ausgewählt werden | |||
| When configuring OAuth2 connections, only RSA certificates can be selected }} | |||
<!-- 14.2.0 --> | |||
{{var2 | 1=14.2.0 Block 1 | |||
| 2=;Neue Features | |||
* Admin- und User-Frontend der UTM stehen nun auch in [[UTM/Sprachauswahl|polnischer Sprache zur Verfügung]] (experimentell). | |||
* Im Verschlüsselungs-Dialog kann jetzt [[UTM/AUTH/Verschl%C3%BCsselung|der Sicherheitsmodus gesetzt werden]] - bei Bedarf werden Zertifikate markiert, die ein bestimmtes Sicherheitslevel unterschreiten | |||
* In allen Dialogen, die Tabellen enthalten, kann nun eine [[UTM/Erweiterte_Suche|spaltenspezifische Suchfunktion genutzt werden]] | |||
;Features Updates | |||
:Cluster | |||
* In einem Cluster stehen die [[UTM/CONFIG/Konfigurationsverwaltung#Weitere_Bereiche|Konfigurationen für Primary und Spare nun auf beiden Geräten zum Download zur Verfügung]] | |||
* Im Cluster Assistenten können [[UTM/NET/Cluster#Cluster-Konfiguration|für mehrere Schnittstellen virtuelle IPs angelegt werden]] | |||
:HTTP-Proxy | |||
* Das [[UTM/APP/HTTP_Proxy#Log | Logging des HTTP-Proxy-Caches]] wurde erweitert | |||
* Im HTTP-Proxy kann die [[UTM/APP/HTTP_Proxy#Erweitert|Anzahl der Threads konfiguriert werden]] | |||
:Mailfilter | |||
* Im Mailfilter [[UTM/APP/Mailfilter#Fehlerbehandlung|kann konfiguriert werden, ob und wann eine E-Mail erneut gescannt werden soll]] | |||
* Unterscheidung zwischen [[UTM/APP/Mailfilter#Kriterien| dem technischen und dem sichtbaren Absender im Mailfilter]] | |||
| 3=;New features | |||
* The UTM admin and user frontends are now [[UTM/Sprachauswahl|also available in Polish]] (experimental). The language does not switch automatically based on the browser. Use the URL parameter "lang=pl-beta".<br> | |||
Example: <nowiki>https://192.168.175.1:11115/?lang=pl-beta</nowiki> | |||
* Security mode can now be set [[UTM/AUTH/Verschl%C3%BCsselung|in the encryption dialog]]. In the certificate dialog, certificates that fall below a certain security level are flagged, if configured accordingly | |||
* A [[UTM/Erweiterte_Suche|column-specific search function]] can now be used in all dialogs that contain tables | |||
;Features Updates | |||
:Cluster | |||
* In a cluster, the configurations for the primary and spare devices are now [[UTM/CONFIG/Konfigurationsverwaltung#Weitere_Bereiche|available for download on both devices]] | |||
* The mail archive is now synchronized across both machines in the cluster | |||
* To facilitate the transition from existing UTMs to cluster UTMs, users can now [[UTM/NET/Cluster#Cluster-Konfiguration|create virtual IPs for multiple interfaces or convert existing IPs in the Cluster Wizard]] | |||
:HTTP Proxy | |||
* [[UTM/APP/HTTP_Proxy#Log|HTTP proxy cache logging has been enhanced]]. Debug logs can now be enabled specifically for selected areas and detail levels to facilitate the analysis of complex or sporadic proxy issues | |||
* The [[UTM/APP/HTTP_Proxy#Erweitert|number of threads in the HTTP proxy can now be configured]] | |||
:Mailfilter | |||
* When resending an email from quarantine, the global admin email address is now used as the sender | |||
* In the mail filter settings, you can configure [[UTM/APP/Mailfilter#Fehlerbehandlung|whether and when an email should be scanned again if an error occurred during initial processing]] | |||
* When adding filter rules in the mail filter, you can [[UTM/APP/Mailfilter#Kriterien|distinguish between the technical and the visible sender]] | |||
:Mailrelay | |||
* The [[UTM/APP/Mailrelay#Allgemein|DKIM result "policy" can be used for filter rules]]. Additionally, accepted DKIM algorithms and minimum key lengths can be configured individually | |||
* TLS requirements can [[UTM/APP/Mailrelay#Relaying|be configured per domain/hostname]] | |||
}} | |||
{{var2 | {{var2 | 1=14.2.0 Block 2 | ||
| 2= | |||
:Mailrelay | |||
* Filtermöglichkeiten für [[UTM/APP/Mailrelay#Allgemein|DKIM-Ergebnis „policy“]] | |||
* TLS-Anforderungen können [[UTM/APP/Mailrelay#Relaying|pro Domain/Hostname konfiguriert werden]] | |||
:Wireguard | |||
* [[UTM/VPN/WireGuard-S2E#Schritt_3_-_Peer_Lokaler_Benutzer|Erweiterte Einstellungen (Zonen und Netzwerkobjekte) bei Wireguard-Verbindung]] auch für AD-Benutzer und lokale Benutzer im Assistenten | |||
:Installationsassistent | |||
* Verbesserungen im [[UTM/CONFIG/Installationsassistent#Schritt_5_-_DNS_Forwarding|Installationsassistenten]] | |||
* [[UTM/CONFIG/ErsteSchritteAnmeldung#Grundlegende_Einstellungen|Import einer Konfiguration beim ersten Login auf eine neue UTM]] | |||
:Webinterface | |||
* [[UTM/EXTRAS/Erweiterte_Einstellungen#Allgemein| Warnhinweis bei ungespeicherten oder ungültigen Eingaben]] | |||
:Sonstiges | |||
* Die minimale Länge für [[UTM/AUTH/Schluessel#Schlüssel_hinzufügen|neu angelegte Schlüssel wurde auf 2048 Bit erhöht]] | |||
* [[UTM/NET/Ethernet#Allgemein|Zwei RDNSS Adressen bei IPv6]] | |||
* Für den Verzeichnistyp Entra ID können in der AD/LDAP Authentifizierung jetzt [[UTM/AUTH/AD_Anbindung#UTM_mit_Entra_ID_anbinden|erweiterte Attributnamen konfiguriert werden]] | |||
* Unbekannte Namen innerhalb einer Forward-Zone können nun optional zusätzlich [[UTM/NET/Nameserver-Zonen#A-RR_anlegen|über externe Nameserver aufgelöst werden]], um die Kompatibilität mit externen CNAME-Zielen zu verbessern | |||
| 3= | |||
:WireGuard | |||
* When creating a new WireGuard connection, advanced settings (zones and network objects) can now [[UTM/VPN/WireGuard-S2E#Schritt_3_-_Peer_Lokaler_Benutzer|be configured for AD users and local users as well]] — similar to peers | |||
:Setup Wizard | |||
* Improvements to the [[UTM/CONFIG/Installationsassistent#Schritt_5_-_DNS_Forwarding|Setup Wizard]] | |||
* When logging in to a new UTM for the first time, an [[UTM/CONFIG/ErsteSchritteAnmeldung#Grundlegende_Einstellungen|existing configuration can now be imported directly]] | |||
:Webinterface | |||
* The content of the "Applications" side menu item has been reorganized and grouped to better reflect logical relationships {{info|{{Bild|UTM_14.2_Anwendungen-en.png|icon=image}} }} IDS/IPS has been moved to the Firewall menu, and Nameservers to the Network menu | |||
* A warning message is now displayed [[UTM/EXTRAS/Erweiterte_Einstellungen#Allgemein|when navigating to another page if there are unsaved or invalid entries]]. This message can be disabled in the advanced settings if desired | |||
* Entries can now be copied in the tables for [[UTM/RULE/Netzwerkobjekte#Netzwerkobjekte|network objects]], [[UTM/RULE/Dienste#copy|services]], [[UTM/APP/Webfilter#copy|Wweb filter profiles]], [[UTM/VPN/ClientlessVPN#copy|ClientlessVPN]], and [[UTM/AUTH/Benutzerverwaltung#copy|users]] | |||
:Miscellaneous | |||
* The minimum length for [[UTM/AUTH/Schluessel#Schlüssel_hinzufügen|newly created keys has been increased to 2048 bits]] | |||
* In the network configuration, [[UTM/NET/Ethernet#Allgemein|two RDNSS addresses can now be configured]] when IPv6 address allocation is enabled | |||
* The [[UTM/APP/Mailfilter|spam report has been visually updated]] and now adapts better to the requirements of the respective end device | |||
* For the Entra ID directory type, [[UTM/AUTH/AD_Anbindung#UTM_mit_Entra_ID_anbinden|extended attribute names can now be configured in AD/LDAP authentication]] | |||
* Unknown names within a forward zone can now optionally [[UTM/NET/Nameserver-Zonen#A-RR_anlegen|be resolved via external name servers to improve compatibility with external CNAME targets]] | |||
}} | |||
</div>{{Select_lang2|en}}{{DISPLAYTITLE:Securepoint Unified Threat Management}}__NOTOC__ | </div>{{Select_lang2|en}}{{DISPLAYTITLE:Securepoint Unified Threat Management}}__NOTOC__ | ||
<div class="startbox-flex"> | <div class="startbox-flex"> | ||
<div class="startbox breit new star" style="height: min-content;"><div class="startbox-head"> | <div class="startbox breit new star" style="height: min-content;"> | ||
<span><i class="fas fa-star fc__gr"></i>'''{{#var:neu-- | <div class="startbox-head"> | ||
</div> | <span><i class="fas fa-star fc__gr"></i>'''{{#var:neu--Beta}}'''</span> | ||
<div class=" | </div> | ||
<div class="center pdt5"> | |||
;{{#var:Highlights der Version}} 14.2.1 | |||
</div> | |||
< | <div class="startbox-body-breit column2"> | ||
* {{#var:neu-- | <dl> | ||
* {{#var:neu-- | * {{#var:neu--Support-Info}} | ||
* {{#var:neu-- | * {{#var:neu--FreeOTP}} | ||
</dl> | * {{#var:neu--VPN Client Installer WG}} | ||
<dl | </dl> | ||
<dl> | |||
* {{#var:neu-- | * {{#var:neu--SSL-VPN Status}} | ||
* {{#var:neu-- | * {{#var:neu--SSL-VPN Reconnect}} | ||
* {{#var:neu-- | * {{#var:neu--Mobilfunkmodus}} | ||
* {{#var:neu-- | * {{#var:neu--OAuth2 RSA}} | ||
</dl> | |||
< | </div> | ||
</ | |||
< | <div> | ||
{{sp-einblenden|{{#var:Highlights der Version}} 14.2.0 | style--toggle=margin-left: calc( 50% - 8em );}} | |||
< | <div class="startbox-body-breit column2"> | ||
<dl> | |||
{{#var:14.2.0 Block 1}} | |||
</dl> | |||
<dl> | |||
{{#var:14.2.0 Block 2}} | |||
</dl> | </dl> | ||
</div> | </div> | ||
</div> | </div> | ||
<div class=" | </div> | ||
<div class="startbox-bottom"> | |||
---- | ---- | ||
{{#var:Changelog Verweis}} | <div class="startbox-bottom-content"> | ||
</div> | {{#var:Changelog Verweis}} | ||
</div> | </div> | ||
</div> | |||
</div> | |||
<div class="startbox" style="justify-content: flex-end; display: flex; flex-direction: column;"><div><div class="startbox-head"> | <div class="startbox" style="justify-content: flex-end; display: flex; flex-direction: column;"><div><div class="startbox-head"> | ||
| Zeile 156: | Zeile 181: | ||
* [[#Dokumentation | {{#var:Dokumentation}} ]] | * [[#Dokumentation | {{#var:Dokumentation}} ]] | ||
* [[#Userinterface | Userinterface]] | * [[#Userinterface | Userinterface]] | ||
* {{Hinweis-box|{{#var:Neu ab September 2026}}|gr|14.2|status=neu|class=x-small|unbordered=<br>}} {{#var:Bundles}} | |||
</div></div></div> | </div></div></div> | ||
<div | <div class="startbox-bottom"> | ||
---- | ---- | ||
<div | <div class="startbox-bottom-content">{{spc|fa|o|<small>'''{{#var:Legende}}'''</small>|class=fas fa-star|icon-c=green}}{{Neu-Legende}}</div> | ||
{{spc|fa|o|<small>'''{{#var:Legende}}'''</small>|class=fas fa-star|icon-c=green}} | |||
{{Neu-Legende}} | |||
</div> | |||
</div> | </div> | ||
| Zeile 173: | Zeile 196: | ||
<div class="startbox" id=Installationsumgebung><div class="startbox-head"> | <div class="startbox" id=Installationsumgebung><div class="startbox-head"> | ||
==== {{#var:Installationsumgebung}} ==== | ==== {{#var:Installationsumgebung}} ==== | ||
</div> | </div> | ||
<div class="startbox-body"> | <div class="startbox-body"> | ||
| Zeile 188: | Zeile 210: | ||
* {{#var:Installation der UTM Software}} | * {{#var:Installation der UTM Software}} | ||
* {{#var:Installation / Update vom USB-Stick}} | * {{#var:Installation / Update vom USB-Stick}} | ||
* {{#var:Firmware-Updates | * {{#var:Firmware-Updates}} | ||
===== Hardware ===== | ===== Hardware ===== | ||
| Zeile 195: | Zeile 217: | ||
<div class="einrücken"> | <div class="einrücken"> | ||
{{sp-einblenden | {{#var:Einbau G5 Hardware}} | {{#var:hide2}} |content=<p> | |||
* {{#var:Einbau Upgradekit}} | * {{#var:Einbau Upgradekit}} | ||
* {{#var:LTE-Modul G5}} | * {{#var:LTE-Modul G5}} | ||
* {{#var:Einsetzen der SIM-Karte}} | * {{#var:Einsetzen der SIM-Karte}} | ||
</p><div class="small Einrücken">{{#var:Empfehlung extern}}</div> | </p><div class="small Einrücken">{{#var:Empfehlung extern}}</div> | ||
| icon=menu | class=menu }} | |||
</div> | </div> | ||
* {{#var:Austausch der SIM Karte | * {{#var:Austausch der SIM Karte}} | ||
:Rackmontage | :Rackmontage | ||
* {{#var:Montage des DIN-Rail Kit}} | * {{#var:Montage des DIN-Rail Kit}} | ||
| Zeile 214: | Zeile 235: | ||
<!-- * [[UTM/UEFI_BIOS-Update | UEFI BIOS Update für G3-Hardware]] --> | <!-- * [[UTM/UEFI_BIOS-Update | UEFI BIOS Update für G3-Hardware]] --> | ||
* {{#var:Lüfter-Raid-Bios}} | * {{#var:Lüfter-Raid-Bios}} | ||
* {{#var:UEFI-Powerloss}} | * {{#var:UEFI-Powerloss}} | ||
: {{#var:Virtualisierung}} | : {{#var:Virtualisierung}} | ||
* {{#var:Virtualisierte UTM mit Hyper-V}} | * {{#var:Virtualisierte UTM mit Hyper-V}} | ||
* {{#var:Virtualisierte UTM mit ESXi}} | * {{#var:Virtualisierte UTM mit ESXi}} | ||
* {{#var:Virtualisierte UTM mit KVM-basierten Systemen}} | * {{#var:Virtualisierte UTM mit KVM-basierten Systemen}} | ||
* {{#var:UTM in der CLoud | * {{#var:UTM in der CLoud}} | ||
</div> | </div> | ||
</div> | </div> | ||
| Zeile 227: | Zeile 247: | ||
==== {{#var:Konfiguration}} ==== | ==== {{#var:Konfiguration}} ==== | ||
</div><div class="startbox-body" > | </div><div class="startbox-body" > | ||
===== {{#var:Konfigurationsverwaltung}} ===== | ===== {{#var:Konfigurationsverwaltung}} ===== | ||
| Zeile 247: | Zeile 266: | ||
==== {{#var:Lizenzen}} ==== | ==== {{#var:Lizenzen}} ==== | ||
* {{#var:Lizenz Migration Terra | * {{#var:Lizenz Migration Terra}} | ||
===== {{#var:Tools der Menü-Leiste}} ===== | ===== {{#var:Tools der Menü-Leiste}} ===== | ||
| Zeile 285: | Zeile 304: | ||
==== {{#var:Netzwerk}} ==== | ==== {{#var:Netzwerk}} ==== | ||
</div><div class="startbox-body-breit"> | </div><div class="startbox-body-breit"> | ||
<dl> | <dl> | ||
| Zeile 324: | Zeile 342: | ||
: {{#var:Tunnel-Verbindungen}} | : {{#var:Tunnel-Verbindungen}} | ||
* {{#var:Konfiguration einer GRE-Verbindung | * {{#var:Konfiguration einer GRE-Verbindung}} | ||
* {{#var:Konfiguration einer 6in4-Verbindung | * {{#var:Konfiguration einer 6in4-Verbindung}} | ||
: {{#var:Bond-Schnittstellen}} | : {{#var:Bond-Schnittstellen}} | ||
* {{#var:Anlegen und Konfigurieren einer Bond-Schnittstelle | * {{#var:Anlegen und Konfigurieren einer Bond-Schnittstelle}} | ||
</dl> | </dl> | ||
<dl> | <dl> | ||
| Zeile 337: | Zeile 355: | ||
* {{#var:Konfiguration von Source-Routen}} | * {{#var:Konfiguration von Source-Routen}} | ||
* {{#var:Konfiguration von port-basierten Routen}} | * {{#var:Konfiguration von port-basierten Routen}} | ||
: {{#var:Best | : {{#var:Best Practice}} | ||
* {{#var:Szenario_Drittanbieter-Router}} | * {{#var:Szenario_Drittanbieter-Router}} | ||
* {{#var:Backhauling}} | |||
</dl> | </dl> | ||
<dl> | <dl> | ||
===== DHCP ===== | ===== DHCP ===== | ||
: DHCP-Server | : DHCP-Server | ||
* {{#var:Konfiguration des DHCP-Server für IPv4 | * {{#var:Konfiguration des DHCP-Server für IPv4}} | ||
* {{#var:Konfiguration des DHCP-Server für IPv6 | * {{#var:Konfiguration des DHCP-Server für IPv6}} | ||
: DHCP-Relay | : DHCP-Relay | ||
* {{#var:DHCP_Relay--link}} | * {{#var:DHCP_Relay--link}} | ||
</dl> | |||
<dl> | |||
===== Nameserver ===== | |||
{{Hinweis-box|{{#var:neu--Ort Nameserver}}|gr|14.2.5|status=update}} | |||
* {{#var:Nameserver Artikel--neu}} | |||
* {{#var:Nameserver Zonen--neu}} | |||
* {{#var:Nameserver DNS Forwarding--neu}} | |||
* {{#var:Nameserver DNS Rebinding Prevention--neu}} | |||
* {{#var:DNSSEC aktivieren--neu}} | |||
</dl> | </dl> | ||
<dl> | <dl> | ||
| Zeile 354: | Zeile 382: | ||
<dl> | <dl> | ||
===== {{#var:Zoneneinstellungen}} ===== | ===== {{#var:Zoneneinstellungen}} ===== | ||
* {{#var:Zoneneinstellungen--link | * {{#var:Zoneneinstellungen--link}} | ||
</dl> | </dl> | ||
<dl> | <dl> | ||
| Zeile 363: | Zeile 391: | ||
===== Cluster / Fallback ===== | ===== Cluster / Fallback ===== | ||
: Hot-Standby / Cluster | : Hot-Standby / Cluster | ||
* {{#var:Cluster Konfiguration | * {{#var:Cluster Konfiguration}} | ||
<!-- *[http://download.securepoint.de/files/Handbuecher/Securepoint%20v11/Best%20Practice%20-%20Cluster.pdf Cluster Konfiguration PDF] --> | <!-- *[http://download.securepoint.de/files/Handbuecher/Securepoint%20v11/Best%20Practice%20-%20Cluster.pdf Cluster Konfiguration PDF] --> | ||
* {{#var: Cluster Updateverfahren | * {{#var: Cluster Updateverfahren}} | ||
: Interface- / Routing-Fallback | : Interface- / Routing-Fallback | ||
* {{#var:Fallback Konfiguration | * {{#var:Fallback Konfiguration}} | ||
</dl> | </dl> | ||
</div></div> | </div></div> | ||
| Zeile 374: | Zeile 402: | ||
==== Firewall ==== | ==== Firewall ==== | ||
</div><div class="startbox-body"> | </div><div class="startbox-body"> | ||
| Zeile 394: | Zeile 421: | ||
* {{#var:Portweiterleitung für ''eine'' IP bei ''mehreren'' öffentlichen IPs}} | * {{#var:Portweiterleitung für ''eine'' IP bei ''mehreren'' öffentlichen IPs}} | ||
==== {{#var: | ===== FailToBan (IDS / IPS) ===== | ||
* {{#var: | {{Hinweis-box|{{#var:neu--Ort IDS}} | gr|14.2.5|status=update|}} | ||
* {{#var:FailToBan--neu}} | |||
* {{#var:Connection-Rate-Limit}} | |||
==== {{#var:Netzwerktopologie}} ==== | |||
* {{#var:Netzwerktopologie--Artikel}} | |||
| Zeile 401: | Zeile 433: | ||
{{h-4|{{#var:VoIP konfigurieren}} }} | {{h-4|{{#var:VoIP konfigurieren}} }} | ||
;{{#var:VoIP konfigurieren | ;{{#var:VoIP konfigurieren}} | ||
* {{#var:VoIP BestPractice | * {{#var:VoIP BestPractice}} | ||
* {{#var:VoIP FAQ | * {{#var:VoIP FAQ}} | ||
* {{#var:SIP-Proxy--CLI | * {{#var:SIP-Proxy--CLI}} | ||
</div></div> | </div></div> | ||
| Zeile 411: | Zeile 443: | ||
==== {{#var:Anwendungen}} ==== | ==== {{#var:Anwendungen}} ==== | ||
</div><div class="startbox-body-breit"> | </div><div class="startbox-body-breit"> | ||
<dl> | <dl> | ||
===== HTTP-Proxy ===== | ===== HTTP-Proxy ===== | ||
* {{#var:Konfigurationsmöglichkeiten des HTTP-Proxy | * {{#var:Konfigurationsmöglichkeiten des HTTP-Proxy}} <li class="list--element__alert list--element__warning fs08">{{#var:HTTP-Proxy-Standard}}</li> | ||
* {{#var:User-Authentifizierung HTTP-Proxy}} | * {{#var:User-Authentifizierung HTTP-Proxy}} | ||
* {{#var:Erstellen von Authentifizierungsausnahmen}} | * {{#var:Erstellen von Authentifizierungsausnahmen}} | ||
| Zeile 435: | Zeile 466: | ||
<dl> | <dl> | ||
===== Reverse-Proxy ===== | ===== Reverse-Proxy ===== | ||
* {{#var:Konfiguration des Reverse-Proxy | * {{#var:Konfiguration des Reverse-Proxy}} | ||
* {{#var:Beispielkonfiguration: Reverse Proxy und Exchange Server}} | * {{#var:Beispielkonfiguration: Reverse Proxy und Exchange Server}} | ||
<!-- *;POP3-Proxy | <!-- *;POP3-Proxy | ||
| Zeile 445: | Zeile 476: | ||
===== TI-Proxy ===== | ===== TI-Proxy ===== | ||
* {{#var:Konfiguration des TI-Proxy}} | * {{#var:Konfiguration des TI-Proxy}} | ||
* {{#var:Erweiterte TI-Proxy Konfiguration}} {{Hinweis-box||gr|14.2|status=neu}} | |||
</dl> | </dl> | ||
<dl> | <dl> | ||
| Zeile 459: | Zeile 491: | ||
===== Mailfilter ===== | ===== Mailfilter ===== | ||
* {{#var:Konfiguration Mailfilter | * {{#var:Konfiguration Mailfilter}} | ||
* {{#var:SPAM-Report}} | * {{#var:SPAM-Report}} | ||
* {{#var:Reguläre Ausdrücke2}} | * {{#var:Reguläre Ausdrücke2}} | ||
| Zeile 467: | Zeile 499: | ||
===== FailToBan (IDS / IPS) ===== | ===== FailToBan (IDS / IPS) ===== | ||
<div class="Einrücken">{{#var:neu--Ort IDS}}</div> | |||
===== Nameserver ===== | ===== Nameserver ===== | ||
<div class="Einrücken">{{#var:neu--Ort Nameserver}}</div> | |||
===== mDNS-Repeater ===== | ===== mDNS-Repeater ===== | ||
| Zeile 496: | Zeile 523: | ||
==== VPN ==== | ==== VPN ==== | ||
</div><div class="startbox-body"> | </div><div class="startbox-body"> | ||
* {{#var:WG BP}} | * {{#var:WG BP}} | ||
* Best Practice: {{#var:WireGuard Logging | * Best Practice: {{#var:WireGuard Logging}} | ||
* {{#var:RW-S2S BP | * {{#var:RW-S2S BP}} | ||
===== {{#var:Roadwarrior Verbindungen (End-to-Site-VPN)}} ===== | ===== {{#var:Roadwarrior Verbindungen (End-to-Site-VPN)}} ===== | ||
* {{#var:Übersicht End-to-Site Verbindungen}} | * {{#var:Übersicht End-to-Site Verbindungen}} | ||
** {{#var:WireGuard Roadwarrior2 | ** {{#var:WireGuard Roadwarrior2}} | ||
** {{#var:SSL-VPN Roadwarrior Verbindung2}} | ** {{#var:SSL-VPN Roadwarrior Verbindung2}} | ||
** {{#var:Native IPSec-Verbindung2}} | ** {{#var:Native IPSec-Verbindung2}} | ||
| Zeile 510: | Zeile 536: | ||
<div class=Einrücken> | <div class=Einrücken> | ||
{{sp-einblenden | {{#var:Alle Artikel zu Roadwarrior Verbindungen}} | {{#var:hide2}} |content= | |||
{{ | |||
<p>'''{{#var:zeige Roadwarrior}}'''</p> | <p>'''{{#var:zeige Roadwarrior}}'''</p> | ||
: WireGuard | : WireGuard | ||
* {{#var:WireGuard Allgemein}} | * {{#var:WireGuard Allgemein}} | ||
* {{#var:WireGuard Roadwarrior}} | * {{#var:WireGuard Roadwarrior}} | ||
* {{#var:WireGuard Peer | * {{#var:WireGuard Peer}} | ||
: SSL-VPN (OpenVPN) | : SSL-VPN (OpenVPN) | ||
* {{#var:SSL-VPN Roadwarrior Verbindung}} | * {{#var:SSL-VPN Roadwarrior Verbindung}} | ||
| Zeile 528: | Zeile 552: | ||
: IPSec | : IPSec | ||
* {{#var:Native IPSec-Verbindung | * {{#var:Native IPSec-Verbindung}} | ||
** {{#var:Xauth-Verbindung iOS/Android/Greenbow}} | ** {{#var:Xauth-Verbindung iOS/Android/Greenbow}} | ||
* {{#var:IPSec-DHCP}} | * {{#var:IPSec-DHCP}} | ||
| Zeile 536: | Zeile 560: | ||
: L2TP | : L2TP | ||
* {{#var:L2TP-VPN Verbindung}} | * {{#var:L2TP-VPN Verbindung}} | ||
| icon=menu | class=menu }} | |||
</div> | |||
===== {{#var:Site-to-Site Verbindungen}} ===== | ===== {{#var:Site-to-Site Verbindungen}} ===== | ||
| Zeile 545: | Zeile 570: | ||
<div class=Einrücken> | <div class=Einrücken> | ||
{{sp-einblenden | {{#var:Alle Artikel zu S2S Verbindungen}} | {{#var:hide2}} |content=</p> | |||
: WireGuard | : WireGuard | ||
* {{#var:WireGuard S2S | * {{#var:WireGuard S2S}} | ||
: SSL-VPN (OpenVPN) | : SSL-VPN (OpenVPN) | ||
* {{#var:SSL-VPN S2S Verbindung | * {{#var:SSL-VPN S2S Verbindung}} | ||
* {{#var:SSL-VPN S2S Verbindung mit Fallback}} | * {{#var:SSL-VPN S2S Verbindung mit Fallback}} | ||
: IPSec | : IPSec | ||
* {{#var:S2S Verbindung mit IPSec | * {{#var:S2S Verbindung mit IPSec}} | ||
* {{#var:Empfehlungen: Konfiguration IPSec-Verbindungen}} | * {{#var:Empfehlungen: Konfiguration IPSec-Verbindungen}} | ||
* {{#var:IPSec S2S Verbindungen bei Multipathrouting}} | * {{#var:IPSec S2S Verbindungen bei Multipathrouting}} | ||
* {{#var:IPSec Troubleshooting}} | * {{#var:IPSec Troubleshooting}} | ||
| icon=menu | class=menu }} | |||
</div> | |||
---- | ---- | ||
===== {{#var:Spezielle Anwendungsfälle}} ===== | ===== {{#var:Spezielle Anwendungsfälle}} ===== | ||
* {{Link2| UTM/VPN/SSL_VPN_zu_IPSec-Ziel | {{#var:IPSec-S2S-SSL-VPN}} }} | * {{Link2| UTM/VPN/SSL_VPN_zu_IPSec-Ziel | {{#var:IPSec-S2S-SSL-VPN}} }} | ||
* {{#var:DNS-Relay über VPN | * {{#var:DNS-Relay über VPN}} | ||
* {{#var:Hinweise zu HTTP-Verbindungen über VPN-Verbindungen}} | * {{#var:Hinweise zu HTTP-Verbindungen über VPN-Verbindungen}} | ||
* {{#var:VPN Verbindungen mit identischen Netzwerken}} | * {{#var:VPN Verbindungen mit identischen Netzwerken}} | ||
| Zeile 572: | Zeile 596: | ||
* {{#var:IPSec S2S mehrerer UTMs mit einer AVM Fritz!Box}} | * {{#var:IPSec S2S mehrerer UTMs mit einer AVM Fritz!Box}} | ||
* {{#var:IPSec S2S mit Lancom}} | * {{#var:IPSec S2S mit Lancom}} | ||
* {{#var:WireGuard S2S mit einer AVM Fritz!Box | * {{#var:WireGuard S2S mit einer AVM Fritz!Box}} | ||
* {{#var:Cloud Konzentrator}} | * {{#var:Cloud Konzentrator}} | ||
</div></div> | </div></div> | ||
<div class="startbox" id=Authentifizierung><div class="startbox-head"> | <div class="startbox" id=Authentifizierung><div class="startbox-head"> | ||
==== {{#var:Authentifizierung}}==== | ==== {{#var:Authentifizierung}}==== | ||
<!-- {{Neu-Legende}} --> | <!-- {{Neu-Legende}} --> | ||
| Zeile 590: | Zeile 615: | ||
===== Radius ===== | ===== Radius ===== | ||
* {{#var:Radius--Link | * {{#var:Radius--Link}} | ||
===== {{#var:Datenschutz}} ===== | ===== {{#var:Datenschutz}} ===== | ||
* {{#var:Datenschutzfunktionen | * {{#var:Datenschutzfunktionen}} | ||
===== {{#var:Zertifikate}} ===== | ===== {{#var:Zertifikate}} ===== | ||
| Zeile 615: | Zeile 640: | ||
* {{#var:Übersicht der CLI Kommandos}} | * {{#var:Übersicht der CLI Kommandos}} | ||
===== Firmware Updates ===== | ===== Firmware Updates ===== | ||
* {{#var:Durchführung und Hinweise zum Update | * {{#var:Durchführung und Hinweise zum Update}} | ||
* {{#var:Durchführung und Hinweise zum Update über das CLI}} | * {{#var:Durchführung und Hinweise zum Update über das CLI}} | ||
===== {{#var:Erweiterte Einstellungen}} ===== | ===== {{#var:Erweiterte Einstellungen}} ===== | ||
* {{#var:Erweiterte Einstellungen--Link | * {{#var:Erweiterte Einstellungen--Link}} | ||
===== {{#var:Fehleranalyse}} ===== | ===== {{#var:Fehleranalyse}} ===== | ||
| Zeile 636: | Zeile 661: | ||
* {{#var:Alerting Center}} | * {{#var:Alerting Center}} | ||
* {{#var:SNMP Konfiguration2}} | * {{#var:SNMP Konfiguration2}} | ||
** {{#var:SNMP OIDs | ** {{#var:SNMP OIDs}} | ||
* {{#var:Syslog Anbindung}} | * {{#var:Syslog Anbindung}} | ||
** {{#var:Syslog mit PRTG}} | ** {{#var:Syslog mit PRTG}} | ||
| Zeile 672: | Zeile 697: | ||
* {{#var:E-Mail Statistiken}} | * {{#var:E-Mail Statistiken}} | ||
* {{#var:Passwort ändern}} | * {{#var:Passwort ändern}} | ||
* {{#var:UI-WOL | * {{#var:UI-WOL}} | ||
* {{#var:UI_SSL-VPN}} | * {{#var:UI_SSL-VPN}} | ||
* {{#var:Captive-Portal-Benutzer}} | * {{#var:Captive-Portal-Benutzer}} | ||
</div></div> | </div></div> | ||
</div></div></div> | </div></div></div> | ||
Aktuelle Version vom 16. Oktober 2026, 13:07 Uhr
 |

 |
|
Neue Beta-Version
New beta version
New beta version
- Highlights der Version 14.2.1
- Der Button für den Download der Support-Informationen wurde an den linken unteren Bildschirmrand in die Tool-Leiste verschobenThe button for downloading support information has been moved to the bottom left of the screen in the toolbarThe button for downloading support information has been moved to the bottom left of the screen in the toolbar
- Nutzern von FreeOTP wird für Securepoint-VPN-Verbindungen für eine bessere Erkennbarkeit nun das Securepoint-Logo angezeigtFor Securepoint VPN connections, the Securepoint logo is now displayed to FreeOTP users for greater clarityFor Securepoint VPN connections, the Securepoint logo is now displayed to FreeOTP users for greater clarity
- Im Admin UI und im User UI kann zusammen mit dem VPN Client Installer jetzt eine WireGuard-Konfiguration heruntergeladen werdenIn the Admin UI and User UI, a WireGuard configuration can now be downloaded alongside the VPN client installerIn the Admin UI and User UI, a WireGuard configuration can now be downloaded alongside the VPN client installer
- Im SSL-VPN wird der Status der Client-Gegenstellen angezeigtIn SSL VPN, the status of client endpoints is displayedIn SSL VPN, the status of client endpoints is displayed
- Im SSL-VPN kann eine S2S Client-Verbindung jetzt manuell getrennt werden, damit der Client durch Neuaufbau der Verbindung geänderte Einstellungen übernimmtIn SSL VPN, an S2S client connection can now be disconnected manually so that the client applies any changed settings by re-establishing the connectionIn SSL VPN, an S2S client connection can now be disconnected manually so that the client applies any changed settings by re-establishing the connection
- Per CLI-Befehl kann der bevorzugte Mobilfunkmodus eines Modems gesetzt werdenThe preferred mobile network m Admin UI und im User UI kann zusammode for a modem can be set via a CLI commandThe preferred mobile network m Admin UI und im User UI kann zusammode for a modem can be set via a CLI command
- Bei der Konfiguration von OAuth2-Verbindungen können ausschließlich RSA-Zertifikate ausgewählt werdenWhen configuring OAuth2 connections, only RSA certificates can be selectedWhen configuring OAuth2 connections, only RSA certificates can be selected
Highlights der Version 14.2.0
ausblenden
Klicken für dauerhafte Anzeige
- Neue Features
- Admin- und User-Frontend der UTM stehen nun auch in polnischer Sprache zur Verfügung (experimentell).
- Im Verschlüsselungs-Dialog kann jetzt der Sicherheitsmodus gesetzt werden - bei Bedarf werden Zertifikate markiert, die ein bestimmtes Sicherheitslevel unterschreiten
- In allen Dialogen, die Tabellen enthalten, kann nun eine spaltenspezifische Suchfunktion genutzt werden
- Features Updates
- Cluster
- In einem Cluster stehen die Konfigurationen für Primary und Spare nun auf beiden Geräten zum Download zur Verfügung
- Im Cluster Assistenten können für mehrere Schnittstellen virtuelle IPs angelegt werden
- HTTP-Proxy
- Das Logging des HTTP-Proxy-Caches wurde erweitert
- Im HTTP-Proxy kann die Anzahl der Threads konfiguriert werden
- Mailfilter
- Im Mailfilter kann konfiguriert werden, ob und wann eine E-Mail erneut gescannt werden soll
- Unterscheidung zwischen dem technischen und dem sichtbaren Absender im Mailfilter
- New features
- The UTM admin and user frontends are now also available in Polish (experimental). The language does not switch automatically based on the browser. Use the URL parameter "lang=pl-beta".
- Security mode can now be set in the encryption dialog. In the certificate dialog, certificates that fall below a certain security level are flagged, if configured accordingly
- A column-specific search function can now be used in all dialogs that contain tables
- Features Updates
- Cluster
- In a cluster, the configurations for the primary and spare devices are now available for download on both devices
- The mail archive is now synchronized across both machines in the cluster
- To facilitate the transition from existing UTMs to cluster UTMs, users can now create virtual IPs for multiple interfaces or convert existing IPs in the Cluster Wizard
- HTTP Proxy
- HTTP proxy cache logging has been enhanced. Debug logs can now be enabled specifically for selected areas and detail levels to facilitate the analysis of complex or sporadic proxy issues
- The number of threads in the HTTP proxy can now be configured
- Mailfilter
- When resending an email from quarantine, the global admin email address is now used as the sender
- In the mail filter settings, you can configure whether and when an email should be scanned again if an error occurred during initial processing
- When adding filter rules in the mail filter, you can distinguish between the technical and the visible sender
- Mailrelay
- The DKIM result "policy" can be used for filter rules. Additionally, accepted DKIM algorithms and minimum key lengths can be configured individually
- TLS requirements can be configured per domain/hostname
Example: https://192.168.175.1:11115/?lang=pl-beta
Example: https://192.168.175.1:11115/?lang=pl-beta
- Mailrelay
- Filtermöglichkeiten für DKIM-Ergebnis „policy“
- TLS-Anforderungen können pro Domain/Hostname konfiguriert werden
- Wireguard
- Erweiterte Einstellungen (Zonen und Netzwerkobjekte) bei Wireguard-Verbindung auch für AD-Benutzer und lokale Benutzer im Assistenten
- Installationsassistent
- Verbesserungen im Installationsassistenten
- Import einer Konfiguration beim ersten Login auf eine neue UTM
- Webinterface
- Sonstiges
- Die minimale Länge für neu angelegte Schlüssel wurde auf 2048 Bit erhöht
- Zwei RDNSS Adressen bei IPv6
- Für den Verzeichnistyp Entra ID können in der AD/LDAP Authentifizierung jetzt erweiterte Attributnamen konfiguriert werden
- Unbekannte Namen innerhalb einer Forward-Zone können nun optional zusätzlich über externe Nameserver aufgelöst werden, um die Kompatibilität mit externen CNAME-Zielen zu verbessern
- WireGuard
- When creating a new WireGuard connection, advanced settings (zones and network objects) can now be configured for AD users and local users as well — similar to peers
- Setup Wizard
- Improvements to the Setup Wizard
- When logging in to a new UTM for the first time, an existing configuration can now be imported directly
- Webinterface
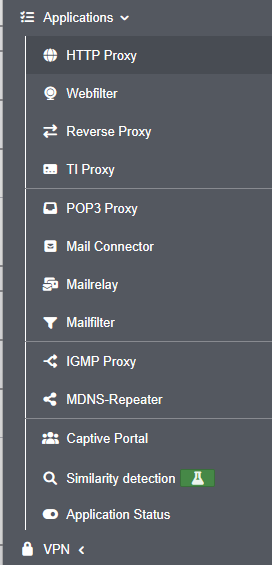
- The content of the "Applications" side menu item has been reorganized and grouped to better reflect logical relationships IDS/IPS has been moved to the Firewall menu, and Nameservers to the Network menu
- A warning message is now displayed when navigating to another page if there are unsaved or invalid entries. This message can be disabled in the advanced settings if desired
- Entries can now be copied in the tables for network objects, services, Wweb filter profiles, ClientlessVPN, and users
- Miscellaneous
- The minimum length for newly created keys has been increased to 2048 bits
- In the network configuration, two RDNSS addresses can now be configured when IPv6 address allocation is enabled
- The spam report has been visually updated and now adapts better to the requirements of the respective end device
- For the Entra ID directory type, extended attribute names can now be configured in AD/LDAP authentication
- Unknown names within a forward zone can now optionally be resolved via external name servers to improve compatibility with external CNAME targets
- WireGuard
- When creating a new WireGuard connection, advanced settings (zones and network objects) can now be configured for AD users and local users as well — similar to peers
- Setup Wizard
- Improvements to the Setup Wizard
- When logging in to a new UTM for the first time, an existing configuration can now be imported directly
- Webinterface
- The content of the "Applications" side menu item has been reorganized and grouped to better reflect logical relationships IDS/IPS has been moved to the Firewall menu, and Nameservers to the Network menu
- A warning message is now displayed when navigating to another page if there are unsaved or invalid entries. This message can be disabled in the advanced settings if desired
- Entries can now be copied in the tables for network objects, services, Wweb filter profiles, ClientlessVPN, and users
- Miscellaneous
- The minimum length for newly created keys has been increased to 2048 bits
- In the network configuration, two RDNSS addresses can now be configured when IPv6 address allocation is enabled
- The spam report has been visually updated and now adapts better to the requirements of the respective end device
- For the Entra ID directory type, extended attribute names can now be configured in AD/LDAP authentication
- Unknown names within a forward zone can now optionally be resolved via external name servers to improve compatibility with external CNAME targets

Übersicht
Overview
Overview
- Installation
- KonfigurationConfigurationConfiguration
- Trainings / SchulungenTrainingsTrainings
- NetzwerkNetworkNetwork
- Firewall
- AnwendungenApplicationsApplications
- VPN
- AuthentifizierungAuthenticationAuthentication
- Extras
- Monitoring
- DokumentationDocumentationDocumentation
- Userinterface
- notemptyab September 2026from September 2026from September 2026
Legende:
Neue Artikel
New articles
New articles
Aktualisierte Artikel
updated articles
updated articles
InstallationsumgebungInstallation environmentInstallation environment
InbetriebnahmeCommissioningCommissioning
- Modellbezogene Schritt-für-Schritt-AnleitungenModel-specific step-by-step instructionsModel-specific step-by-step instructions:
Installation
Hardware
Klicken für dauerhafte Anzeige
Wir empfehlen die Verwendung eines externen Gehäuses
We recommend the use of an external case
We recommend the use of an external case
- Rackmontage
Software
- Bios / UEFI EinstellungenBios / UEFI settingsBios / UEFI settings
- VirtualisierungVirtualizationVirtualization
KonfigurationConfigurationConfiguration
KonfigurationsverwaltungConfiguration ManagementConfiguration Management
- Einspielen einer Konfiguration über Zero-TouchImporting a configuration via Zero-TouchImporting a configuration via Zero-Touch
WerkseinstellungenFactory settingsFactory settings
ZugriffAccessAccess
Unified Security Console
- Konfigurations- und Anwendungs-Management mit der Unified Security ConsoleConfiguration and application management with the Unified Security ConsoleConfiguration and application management with the Unified Security Console
- Konfiguration der API KeysConfiguration of the API KeysConfiguration of the API Keys
LizenzenLicensesLicenses
Trainings / SchulungenTrainingsTrainings
Securepoint Open Web
- Securepoint BasistrainingsSecurepoint basic trainingsSecurepoint basic trainings
- Internet
- NetzwerkNetworkNetwork
- AnwendungenApplicationsApplications
- VPN
- Monitoring
- Zero Trust (Prinzip der geringsten BerechtigungPrinciple of least justificationPrinciple of least justification)
UTM ProduktschulungenUTM product trainingsUTM product trainings
- Zahlreiche Online & Präsenz Zertifizierungs-Trainings, z.B.:Many online certification trainings, i.e.:Many online certification trainings, i.e.:
NetzwerkNetworkNetwork
ServereinstellungenServer settingsServer settings
- Ethernet
- PPPoE / PPTP
-
- Mobile
-
- WLAN
- Bridge
- Tunnel-VerbindungenTunnel connectionsTunnel connections
- Bond-SchnittstellenBond interfacesBond interfaces
NetzwerkkonfigurationNetwork configurationNetwork configuration
- KonfigurationConfigurationConfiguration
- Best PracticeBest PracticeBest Practice
Routing
- DHCP-Server
- DHCP-Relay
DHCP
Nameserver
notempty
QoS
ZoneneinstellungenZone settingsZone settings
NetzwerkwerkzeugeNetwork toolsNetwork tools
- Hot-Standby / Cluster
- Interface- / Routing-Fallback
Cluster / Fallback
Firewall
GeoIP
GeoIPPaketfilter / PortfilterPacketfilter / PortfilterPacketfilter / Portfilter
Implizite RegelnImplied rulesImplied rules
PortweiterleitungPort forwardingPort forwarding
FailToBan (IDS / IPS)
notempty
NetzwerktopologieNetwork topologyNetwork topology
VoIP konfigurierenConfigure VoIPConfigure VoIP
- VoIP konfigurierenConfigure VoIPConfigure VoIP
AnwendungenApplicationsApplications
- geändertes Standardverhalten ab v12.2.0 !Changed default behaviour as of v12.2.0 !Changed default behaviour as of v12.2.0 !
HTTP-Proxy
Webfilter
Captive Portal
Reverse-Proxy
IGMP-Proxy
TI-Proxy
Mail-Connector
Mailrelay
Mailfilter
FailToBan (IDS / IPS)
Nameserver
mDNS-Repeater
ÄhnlichkeitserkennungÄhnlichkeitserkennungÄhnlichkeitserkennung
Ähnlichkeitserkennung
Ähnlichkeitserkennung
Ähnlichkeitserkennung
(Experimentelles Feature )
(Experimentelles Feature )
(Experimentelles Feature )
AnwendungsstatusApplication statusApplication status
VPN
- Best Practice: WireGuardBest Practice: WireGuardBest Practice: WireGuard
- Best Practice:
- Best Practice: Roadwarrior mit einem Ziel hinter S2SBest Practice: Roadwarrior with a target behind S2SBest Practice: Roadwarrior with a target behind S2S
Roadwarrior Verbindungen (End-to-Site-VPN)Roadwarrior Connection (End-to-Site-VPN)Roadwarrior Connection (End-to-Site-VPN)
Klicken für dauerhafte Anzeige
Alle Artikel zu Roadwarrior Verbindungen
All articles about Roadwarrior connections
All articles about Roadwarrior connections
- WireGuard
- SSL-VPN (OpenVPN)
- IPSec
- L2TP
Site-to-Site VerbindungenSite-to-Site ConnectionsSite-to-Site Connections
Klicken für dauerhafte Anzeige
- WireGuard
- SSL-VPN (OpenVPN)
- IPSec